
摘要:比特币硬件钱包厂商Coldcard调查其X平台账号发布钓鱼帖事件,确认无未经授权登录行为,但已要求平台彻查。该虚假信息诱导用户提交助记词,或与2021年固件漏洞有关联。
币圈界报道:
Coldcard官方账号遭遇伪造钓鱼信息,未发现账户异常访问
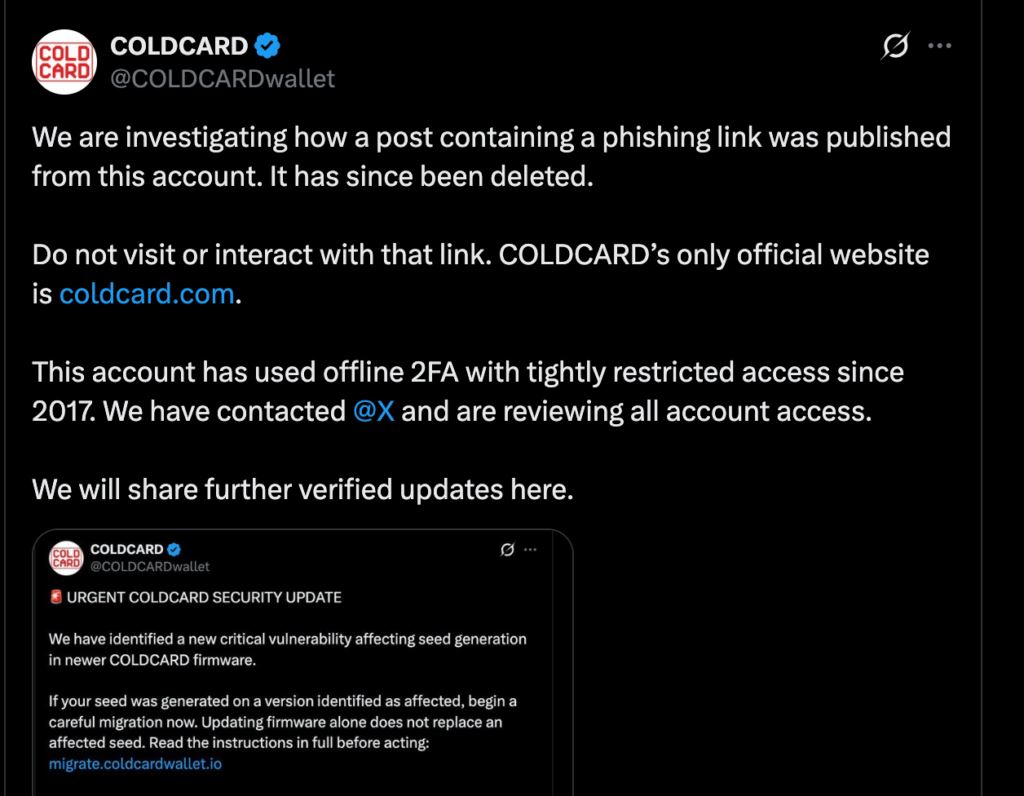
比特币硬件钱包制造商Coldcard就其官方X账号于10月11日发布的欺诈性内容展开内部核查。该帖子声称存在新固件漏洞,诱导用户前往仿冒网站迁移钱包,要求提供恢复助记词与口令。公司表示,经排查未发现任何非法登录痕迹,并已向X平台提交正式调查请求。
伪造迁移页面诱骗用户暴露核心钱包凭证
该虚假消息以安全更新为名,引导用户访问一个伪装成官方服务的网页,强制索取12或24词助记词及可选口令。一旦泄露,攻击者可重建私钥并完全掌控资金。研究团队分析后指出,此类攻击依赖用户主动披露敏感信息,而非直接入侵设备本身。
历史漏洞背景提升当前威胁可信度
此次事件发生于影响部分冷卡设备的种子生成缺陷数月后。该漏洞源于2021年旧版固件,导致密钥生成随机性下降,具备足够算力的攻击者可逆推私钥。截至8月25日,已有8,865个地址被波及,涉及约1,789.28 BTC,市值超1.14亿美元。据DefiLlama统计,相关损失接近1.16亿美元,至少经历三轮攻击,疑似第四波仍在持续。
X平台将介入审查账号发布机制
Coldcard强调自2017年起采用离线双因素认证,并对账号权限实施严格管控。尽管如此,内部审计未能识别出可解释该帖子发布的越权操作。公司正敦促X平台调查是否存在凭证被盗、会话劫持或第三方应用授权等潜在风险路径。目前尚未确定具体传播方式,也未证实攻击者是否获取了账户控制权。
截至目前,尚无经核实的用户资产损失报告。该事件再次凸显社交平台身份验证机制在高价值数字资产领域的脆弱性,提醒用户警惕非官方渠道的信息指令。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。