
摘要:安全专家乔·格兰德指出,普通用户难以识别硬件钱包中的高级物理篡改。一起涉及Ledger设备的事件暴露了分销链中的漏洞,攻击者通过蜂窝网络窃取助记词。尽管厂商采取验证措施,但无法完全消除风险,行业正探索设计改进与渠道管控以增强防护。
币圈界报道:
硬件钱包物理篡改威胁:用户实难察觉隐蔽攻击
安全研究员乔·格兰德强调,即便严格遵循安全规范,绝大多数加密用户也无力发现硬件钱包中复杂的物理级修改。其过往参与的设备恢复项目显示,检测微小硬件变动需专业工具与深度经验,远超一般消费者的可操作范围。
供应链漏洞暴露:恶意植入物借分销渠道渗透
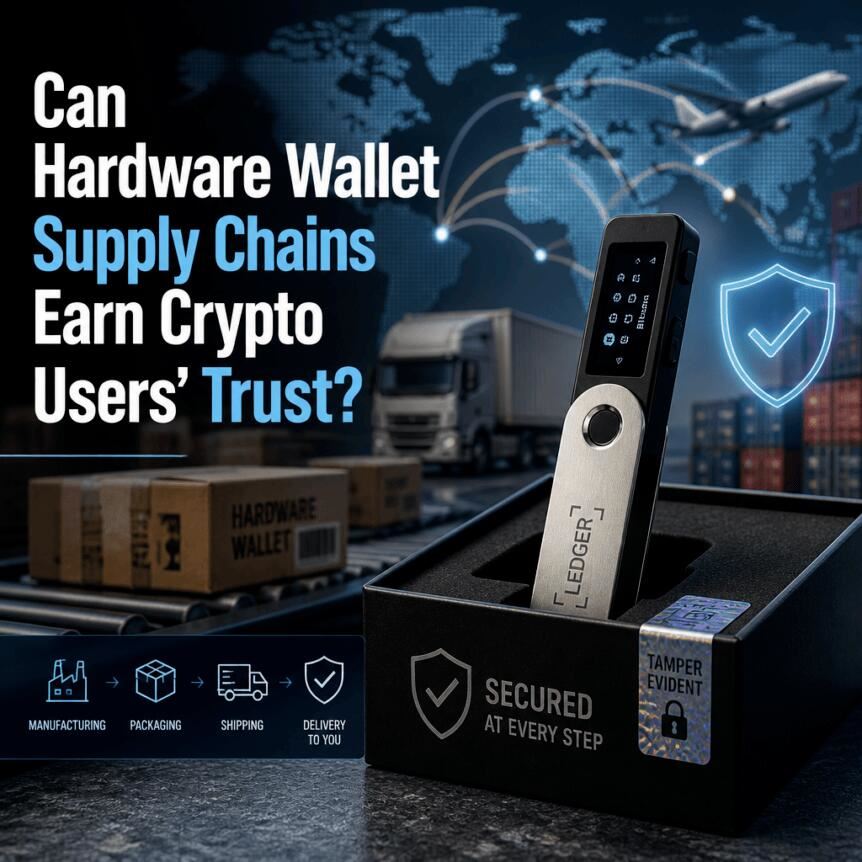
此次警告源于一宗由授权经销商CryptoBilis分发的Ledger设备事件。该公司确认,部分设备内嵌未经授权的组件,可在用户输入助记词时截取信息,并经蜂窝网络实时外传。该攻击模式不依赖固件更新,而是直接突破硬件信任边界。
视觉检查无法抵御深层篡改风险
尽管硬件钱包的设计初衷是实现私钥离线存储,从而规避网络攻击,但格兰德指出,一旦设备经历多环节流转,其“离线”状态并不等于绝对安全。攻击者可在仓储、运输或分销阶段实施隐蔽替换,而这些行为往往无明显外观异常。
用户普遍依赖包装完整性、密封标识或表面瑕疵判断设备真伪,但此类方法对精密硬件篡改无效。真正危险的妥协通常不改变系统行为,也不影响固件签名,仅在底层芯片层面建立隐蔽数据通道。
蜂窝传输机制加剧数据外泄风险
Ledger披露,受影响设备中的植入物能从屏幕捕获恢复短语,并通过移动网络即时上传。这一特性使其区别于传统软件劫持攻击,后者常可通过固件校验发现。当前威胁模型表明,即使固件未被篡改,用户输入内容仍可能被非法采集。
MediaMarktSaturn在收到相关通报后迅速下架涉事产品,反映出大型零售商对供应链安全事件的快速响应能力,也凸显了分销链条在安全体系中的关键地位。
信任链延伸:每一步交接都构成潜在弱点
加密分析师马蒂·格林斯潘坦言,尽管长期关注密码学发展,他仍拒绝使用硬件钱包,核心原因是对采购流程中多个中间环节的不信任。他指出,用户不仅需信赖制造商,还必须假设所有接触过设备的人员均未被操控。
Casa首席执行官尼克·纽曼补充称,完全绕开中间商不可能实现,任何购买行为都隐含对某一方的信任。因此,最佳策略是分散信任点,避免将安全性寄托于单一节点。
防伪手段有限,物理风险依然存在
Trezor作为主要竞品,虽推行设备真实性核验与签名固件机制,但仍承认其无法防范物理篡改。用户虽可检查全息贴纸与包装封条,但若内部组件已被替换,外部形态仍可保持一致。
该公司的声明进一步说明,针对非固件类攻击(如屏幕信息捕获)的防御措施尚未普及。为此,Trezor决定缩减分销伙伴数量,以压缩篡改窗口期。
提升物理防御:从设计入手增加攻击成本
格兰德建议制造商采用更严格的硬件防护设计,例如透明外壳以暴露内部结构,或引入防拆封装,迫使攻击者重建外壳才能隐藏新增部件。这类设计虽不能根除风险,但显著提高篡改难度与暴露概率。
他援引电子工程师戴夫·琼斯的反篡改原则,强调物理屏障应作为整体安全策略的一部分。然而,即便具备高强度防护,只要设备在到达用户前经历多次转手,风险便始终存在。
最终结论并非否定硬件钱包的安全性,而是提醒使用者:真正的安全不仅来自加密算法,更取决于整个交付路径的可信度。未来值得关注的是,厂商能否推动更严苛的分销管理、强化防篡改设计,并为消费者提供切实可行的验证指引。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。