
摘要:币安遭遇重大安全漏洞,63亿美元资产被盗引发全球关注。议员杜贝借此发难,指控加密游说团体推动政权更迭,但官方未提供任何支持证据。本文梳理事件时间线、公司应对措施及事实澄清,强调应以官方信息为准,警惕政治化解读。
币圈界报道:
币安遭黑客入侵:63亿美元资产失窃,官方启动全面恢复计划
2026年10月29日,全球最大加密货币交易所币安遭遇严重网络安全事件,其热钱包在协调世界时约20:05遭到恶意入侵,导致价值约63亿美元的数字资产被非法转移。该事件迅速引发市场震荡,并引出关于加密行业游说力量与地缘政治关联的争议。
杜贝议员提出政治性质疑:加密组织是否在策划全球变革?
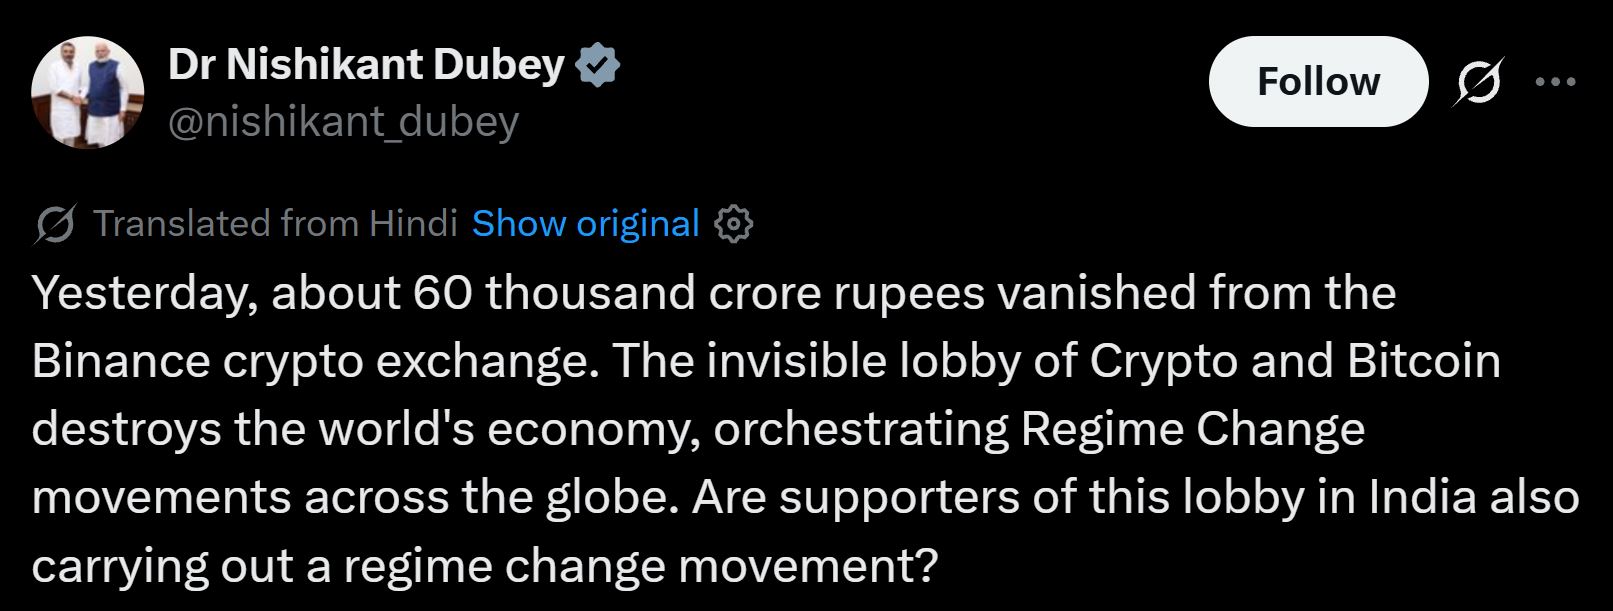
印度国会议员尼希坎特·杜贝在社交平台X上发布声明,指称加密领域存在一个跨国游说网络,正试图干预各国政治格局并推动政权更替。他特别质疑印度本地的加密利益团体是否参与其中,并提及一天前有约6万亿卢比资金从币安流出,引发公众广泛讨论。
事件真实情况:黑客利用工程师设备渗透系统
币安首次公告指出,攻击者通过一名DevOps工程师的受感染笔记本电脑进入内部服务容器,并执行未经授权的资金提取指令。公司确认未发生私钥泄露,已立即采取多项应急措施:撤销异常地址权限、暂停所有提款操作,并联合执法部门与区块链分析机构追踪被盗资产流向。
官方更新揭示进展:超九成损失已通过多渠道填补
根据三轮官方通报,截至2026年10月31日,已有约30亿美元资产在链上被冻结;公司预留资金超过63.4亿美元,覆盖率达80%以上。目前,比特币、以太坊、USDT、BNB等十大主流代币已实现全额储备,剩余10%涉及流动性较弱的资产,需进一步采购完成补足。
资金来源与恢复路径:三重机制保障用户资产安全
恢复工作依赖三大资金池:用户安全资产基金(SAFU)将补充至约10亿美元;期货保险基金部分资金投入;以及币安自有企业国库支持。公司承诺将于2026年11月1日分阶段重启提款,并于11月3日前发布完整的零知识证明,以验证当前储备状态。
“6万亿卢比消失”之说:数据近似但表述误导
尽管63亿美元约合5.5至6万亿卢比,符合汇率估算范围,但“消失”一词具有误导性。实际为黑客攻击所致,而非资金蒸发。币安明确表示,所有用户存款不受影响,且将由公司承担全部损失,不会转嫁给用户。
理性应对建议:拒绝谣言,聚焦权威信源
面对恐慌情绪蔓延,投资者应坚持只采纳币安官网发布的正式公告,避免轻信社交媒体上的非官方消息或未经证实的推测。切勿因病毒式传播的言论而做出非理性的抛售行为。真正有效的判断依据是官方披露的储备金证明与技术调查报告。
结论:安全事件不应被政治化解读
此次币安事件是一起典型的外部攻击事件,其影响虽深远,但处理流程透明且具备可追溯的恢复方案。杜贝议员的提问虽提升了公众对加密行业影响力的审视,但在缺乏证据支持的情况下,将其与政权更迭挂钩属于未经证实的指控。最终真相仍需等待完整技术报告出炉后方可厘清。当前最合理的态度是保持冷静,以事实为唯一导向。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。