
摘要:在币安遭遇大规模黑客攻击后,用户将资金转移至OKX并提出安全审查请求。OKX回应称其AI驱动的渗透测试已运行逾一年,并强调系统持续应对高级威胁。尽管币安已追回90%被盗资产并计划恢复提币,用户对平台安全仍存疑虑。
币圈界报道:
OKX强化智能防御机制应对行业安全挑战
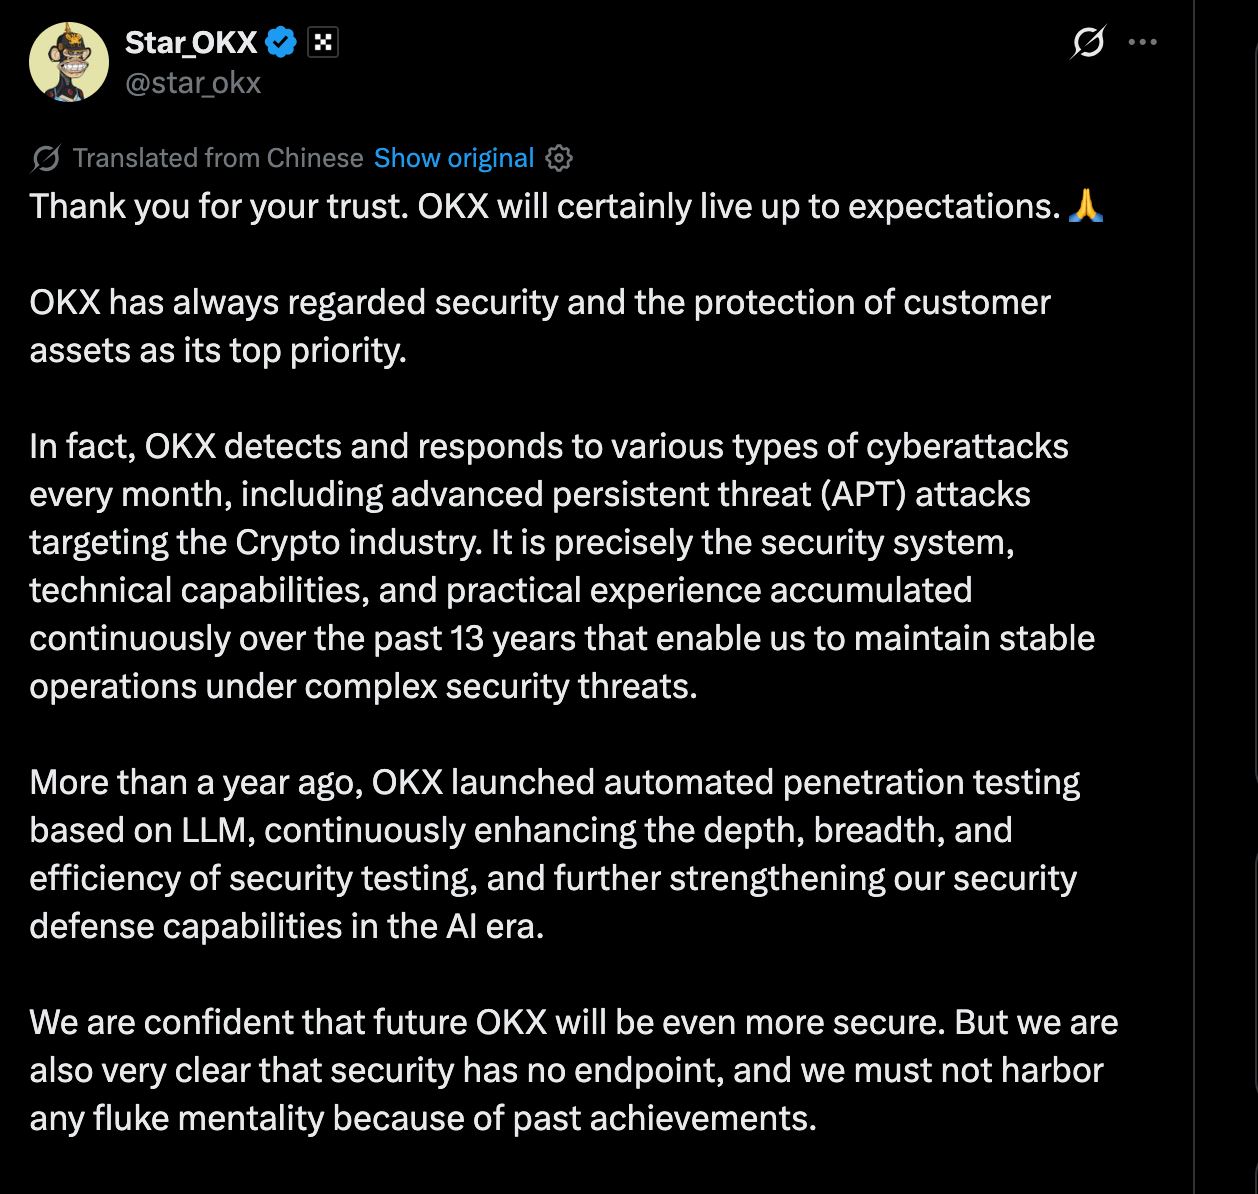
针对近期币安发生的重大安全事件,一位名为Star的OKX代表在公开声明中详述了交易所的AI安全检测流程。该举措源于一名用户在经历币安攻击后,主动将资产转移至OKX并要求对其安全保障体系进行深度审查。
安全防护体系自一年前启动智能化演进
Star透露,OKX自超过13个月前便开始部署大型语言模型用于自动化渗透测试,显著提升了对网络攻击的识别与响应能力。该系统不仅覆盖常规漏洞,更专注于追踪先进持久性威胁(APT),确保平台在复杂攻击环境下保持稳定运行。
他指出,交易所的安全韧性建立在长期实战经验与持续技术迭代之上。通过引入人工智能,检测频率、覆盖范围及处置效率均实现跨越式提升,为用户资产提供更深层次的保护屏障。
用户转移资金后仍忧虑潜在风险
此次对话背景源自用户Ron在社交平台X上发布的警示帖。他在事件发生时,约80%的持仓仍位于币安,且在八小时前刚完成跨平台资金整合。面对高达数十亿美元的损失,他坦言这是令人沮丧的经历。
尽管已将部分资产转入OKX,他仍担心新平台可能成为攻击目标。他明确表示,避免过往漏洞并不能等同于未来绝对安全,并呼吁对热钱包管理、权限控制、供应链安全及内部流程进行全面复核。
他重申,分散持有与个人私钥保管是其当前最优先的资产配置策略,以降低单一平台依赖带来的系统性风险。
币安已完成九成资金追回并设定提币重启时间表
根据TRM Labs的链上分析,本次攻击涉及多条区块链网络,总损失约为63.6亿美元。其中以太坊流出金额达37.9亿美元,比特币外流18,270枚,价值约14.7亿美元;波场、XRP Ledger、Solana及Avalanche分别遭受6.28亿、2.96亿、9600万和2800万美元的资产流失。
调查确认该攻击由朝鲜黑客组织“TraderTraitor”实施,其手法与历史案件高度相似,包括提前获取签名权限及长期潜伏准备。
币安在事发后暂停多项提币服务,但强调用户资金未遭实质性损失。截至报告发布,公司已动用超63.4亿美元自有资金偿还约90%的被盗资产。涵盖比特币、以太坊、USDT及其他七种主流资产均已实现全额赔付。
尽管剩余10%资金回收仍需时间,币安已将11月1日定为重新开放提币服务的目标日期。相关进展将持续更新,后续数据可能随调查深入而调整。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。