
摘要:法国加密税务平台Waltio证实其依赖的第三方邮件服务商Brevo遭遇入侵,导致用户邮箱地址可能外泄。尽管核心税务数据未受影响,但攻击者或已获取联系人信息,引发对精准钓鱼攻击的担忧。专家提醒用户加强身份验证并警惕跨平台信息拼接风险。
币圈界报道:
Waltio披露第三方邮件服务商安全漏洞事件
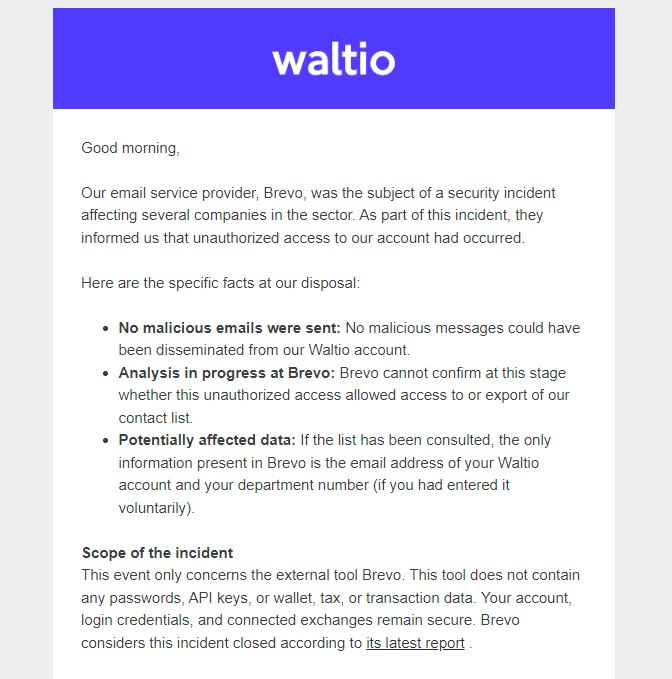
法国加密税务服务平台Waltio已向用户发送通知,确认其使用的第三方邮件服务提供商Brevo在9月初发生未经授权访问事件。该信函以法语发布,语气克制,重点在于稳定用户情绪,并进一步揭示此次数据泄露影响范围远超最初预判。
用户数据暴露边界明确:仅限邮箱与行政区划代码
通知文件标题为“关于您个人数据安全的信息”,共阐明四点关键内容:首先,未发现任何伪装Waltio账户的恶意邮件被批量发送;其次,Brevo方面仍在分析攻击行为,尚无法确定入侵者是否实际读取或导出用户联系人列表,仅确认存在非授权账户登录;第三,受影响数据极为有限,仅包括与账户绑定的电子邮箱及用户自愿提交的法国行政区域代码(如巴黎为75);第四,事件影响严格局限于Brevo系统,Waltio自身不存储密码、API密钥、钱包地址、交易记录或税务资料,所有登录凭证和交易所连接均未受损,且Brevo已将此事件标记为已关闭。
Brevo遭攻陷规模惊人:百余客户账户受波及
此次攻击波及范围远超单一企业。据Brevo披露,攻击者于9月9日至10日间侵入约120至138个客户账户,随后权限被切断。事故归因于其登录与单点登录机制中的授权缺陷,允许攻击者访问所有被邀请用户可查看的数据内容,而非传统意义上的密码泄露。
公司评估损失分为三类:部分账户被用于发送钓鱼邮件,数十个账户的联系人名单被窃取,多数账户则无异常活动痕迹。Waltio采用“分析进行中”表述,表明其状况介于第二类与第三类之间,具体性质仍待确认。
受害者名单含行业巨头:Trezor遭重创
目前已知受害方涵盖多个知名项目:Trezor、BitBox、CoinTracking及Solana Mobile。其中Trezor受害最严重——约34.7万名订阅者收到一封伪造的安全警报,声称存在STM32熵漏洞,诱导点击指向要求上传钱包备份的虚假应用页面。尽管Trezor在20分钟内通过DNS封锁域名,仍有约2,500人点击链接,造成潜在风险扩散。
历史创伤放大当前风险:曾遭系统级入侵
Waltio此前在2026年1月经历过真实系统入侵,攻击者窃取了生成税务报告所需的数据,并以此勒索赎金。案件由巴黎检察官办公室移交宪兵队国家网络单位调查。当时,邮箱地址、聚合资产余额及税务报告内容均已泄露,而密码、私钥、钱包地址和银行信息未受影响。此后一份泄露文件在Telegram上流传,直接用于针对法国加密持有者的定向攻击。
这一过往经历使本次事件的风险评估发生根本性转变。单一邮箱虽价值不高,但若与显示资产规模的文件交叉比对,便构成高精准度的目标画像。近期法国多起加密持有者绑架案,其起点正是此类数据整合后的结果。
识别钓鱼邮件的关键在于内容判断而非技术指标
Brevo攻击之所以成功,正因其利用合法基础设施投递钓鱼邮件。发件人域验证、DKIM签名与SPF检查在Trezor案例中均显示正常,因此仅依赖域名筛查无法有效防范。
应根据请求内容进行甄别:任何索取助记词、钱包备份或资金转账的邮件均为诈骗;Waltio从未通过邮件或电话索要此类敏感信息;任何催促下载应用以“修复”或“验证”的消息均属虚假;制造紧急期限、法律威胁或税务处罚恐慌的内容必须高度警惕。税务相关话术是针对Waltio用户的典型诱饵。
切勿点击邮件链接,建议手动输入 waltio.com,或直接联系 support@hello.waltio.com。
当前应采取的防御措施与长期建议
无需立即注销账户,但本周宜执行以下操作:在Waltio及其关联交易所启用双重身份验证(2FA),优先使用身份验证器应用而非短信;审查并撤销不再使用的交易所API密钥,确保剩余密钥仅具只读权限;若曾在其他平台重复使用相同密码,请立即更新Waltio账号密码;使用漏洞检测工具扫描个人公开信息,排查是否存在数据泄露。
此外,减少在社交媒体等公开渠道讨论持仓情况至关重要。数据泄露只是第一步,真正危险在于不同来源信息的拼合利用。
一个深层问题浮现:加密税务工具掌握着整个生态中最完整的资产图谱,清晰标注谁拥有什么以及资产分布。欧盟DAC8报告义务正推动更多数据集中,而非分散。Waltio事件警示我们,最脆弱环节往往不在平台本身,而在依附其上的通信服务。
将私钥完全离线保存仍是抵御各类钓鱼攻击的终极手段。CryptoTicker商店提供硬件钱包解决方案:shop.cryptoticker.io。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。