
摘要:一名交易者因点击伪装的Cloudflare验证页面,误执行恶意命令导致60万美元资产蒸发。该骗局利用‘ClickFix’技术诱导用户在终端中粘贴脚本,进而窃取钱包信息。专家警告:切勿在浏览器中运行未知命令。
币圈界报道:
伪装验证页面成新攻击入口:60万美元损失源于一次误操作
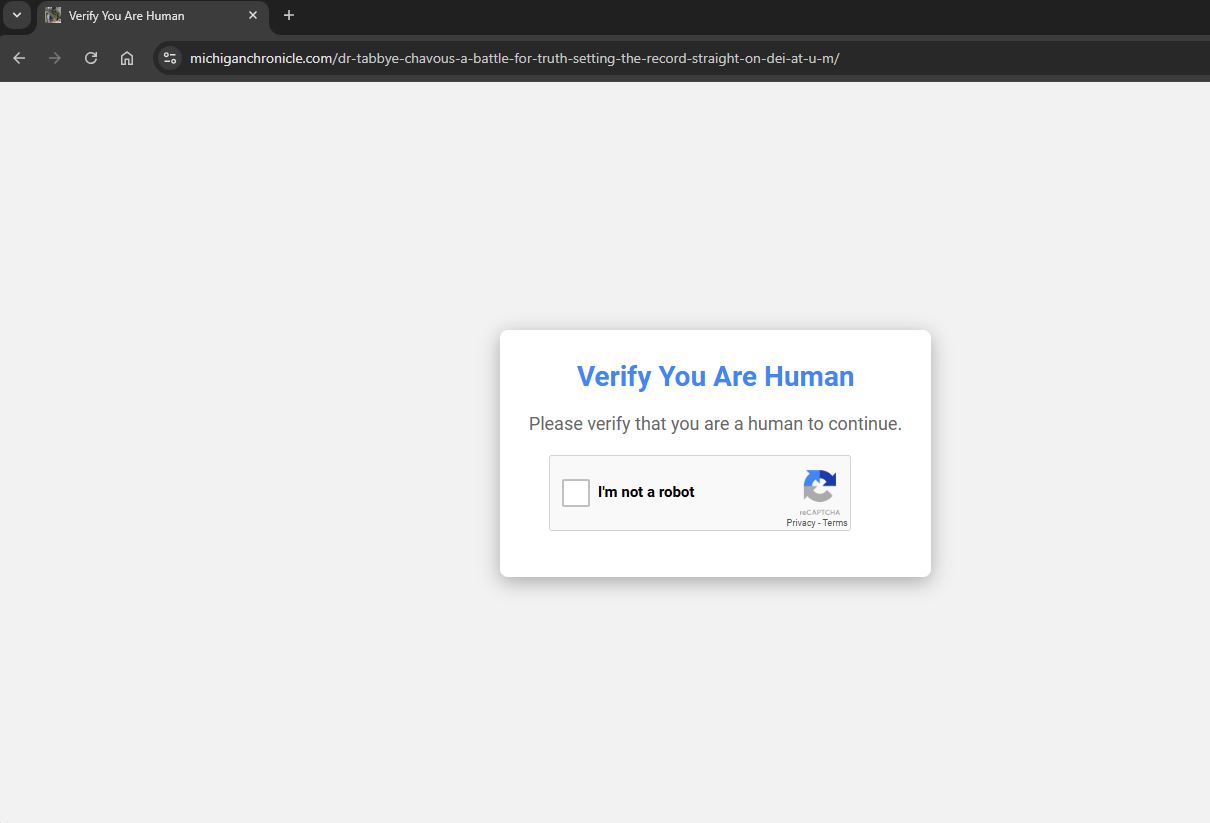
当前Meme代币发行平台正成为新型网络钓鱼重灾区。攻击者通过篡改代币元数据中的链接,将用户引导至仿冒的Cloudflare验证界面。这些伪造页面在去中心化追踪工具中自动显示为合法状态,使受害者难以察觉风险。已有至少一名用户因此遭受高达60万美元的经济损失。
恶意脚本诱导:看似验证实则安装木马
该攻击手段采用名为“ClickFix”的技术变种。当用户点击页面上的“确认你是人类”复选框时,隐藏的JavaScript代码会立即将一段恶意指令复制至剪贴板。随后页面提示用户打开PowerShell或终端,粘贴并执行该命令以完成所谓“验证”。实际操作将触发信息窃取型恶意软件(如Lumma Stealer)的部署,其可扫描本地文件、浏览器缓存及加密钱包凭证。
警惕终端命令执行:任何非官方请求都应立即终止
所有加密资产持有者必须明确:正规服务绝不会要求用户通过终端或命令行完成身份验证。一旦发现此类提示,应立即关闭页面,避免进一步操作。建议将核心钱包与浏览高风险Meme代币的设备环境严格隔离,防止横向渗透。
社区联动揭示骗局模式:从熟悉感中寻找突破口
在受害者Danny (@cladzsol) 公开经历后,多位安全从业者迅速响应,指出攻击者精准利用了用户对标准验证流程的信任心理。真正的Cloudflare验证完全在浏览器内完成,无需任何外部命令执行。有用户回忆凌晨四点几乎误操作,最终选择重装系统以止损,凸显疲劳状态下判断力下降的风险。
安全专家Sam Security (@samseclabs) 强调:“整个过程看似无害——没有下载、全由用户手动输入,因此不会被杀毒软件拦截。但正是这种‘自主执行’的假象,让攻击更具迷惑性。”
加密投资者Alex Clive呼吁建立基础核查习惯:通过官方社交媒体账号、CoinMarketCap、CoinGecko或主流交易所核实项目信息,并逐字符核对域名拼写。他强调:“花30秒检查链接,可能避免数万美元的永久损失。”
延伸威胁:虚假风投与被劫持的浏览器扩展
除代币页面外,黑客还转向社交工程路径,假冒知名风险投资机构如SolidBit、MegaBit和Lumax Capital,在LinkedIn上向加密行业从业者发送合作邀约。一旦对方回应,便会引导向伪造的Zoom或Google Meet会议页面,这些页面同样嵌入了仿冒Cloudflare验证环节,实施ClickFix攻击。
Moonlock Lab披露,此次行动中一个名为Mykhailo Hureiev的个人被多次用作联系人,疑似为该诈骗组织的核心角色。
另一起事件涉及曾用于Google Lens搜索的Chrome扩展程序QuickLens。Annex Security创始人John Tuckner指出,该扩展于2月1日完成所有权变更,随后推送包含恶意更新的版本,影响约7,000名用户。被入侵的插件不仅植入ClickFix脚本,还部署了数据窃取模块,目标涵盖助记词、钱包密钥、Gmail账户及支付信息等敏感内容。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。