
摘要:Ledger钱包遭黑客攻击事件出现新进展,币安创始人赵长鹏质疑马来西亚经销商所有权转让中的保密协议,引发公众对事件真相的广泛讨论。调查发现315个钱包被篡改,涉及超9300万美元资产流失。
币圈界报道:
Ledger钱包被黑事件引出多重疑点:硬件篡改与保密协议交织成谜
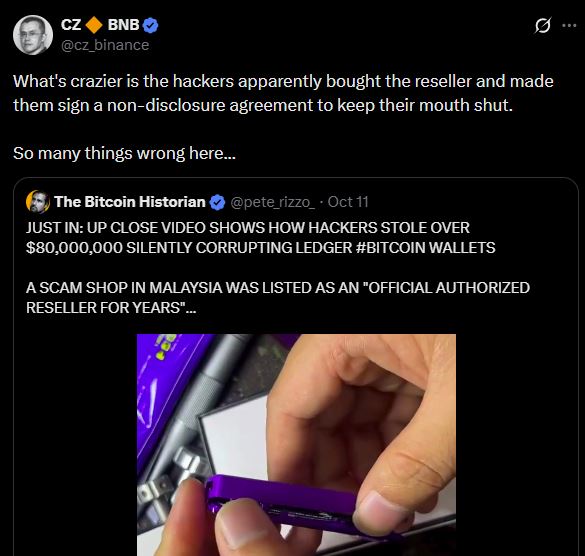
近期,Ledger钱包遭黑客攻击事件迎来关键转折,币安联合创始人赵长鹏(CZ)公开质疑一项涉及马来西亚授权经销商所有权变更的保密协议(NDA),该协议限制前所有者在10月19日前不得披露交易细节。此事件牵涉超过8000万美元的加密资产损失,且调查已锁定6条主流区块链上共315个异常钱包,累计被盗金额达9320万美元。
所有权转移背后的保密条款加剧事件复杂性
据多方报道,CryptoBilis早在2026年3月已完成股权更迭,截至8月3日,个人Jiaming被指持有该公司100%股份。该企业曾为马来西亚、印度尼西亚及菲律宾地区提供官方认证的Ledger设备分销服务。其创始团队成员Arravind Prabu与Vimal Selvamany已正式放弃管理权。对此,Prabu表示:“延迟公告的原因在于保密协议约束,我们无法在10月19日前对外发声。”
值得注意的是,该保密协议的截止时间与首次报告的盗取事件仅相隔十天,引发外界对其是否掩盖真实情况的猜测。然而,目前尚无证据表明买方参与或促成此次数据劫持行为。尽管如此,协议的存在确实使事件走向蒙上一层迷雾,而赵长鹏的表态进一步放大了舆论争议。
确认受感染设备中存在未授权物理组件
调查核心聚焦于硬件层面的异常。此前有独立分析师估算损失金额逾8600万美元,影响用户超300名,均为通过CryptoBilis渠道购买的Ledger设备持有者。随后,加密分析公司Bitquery发布追踪结果,确认在TRON、比特币、以太坊、BNB Chain、Polygon和Solana六条链上,共计315个钱包遭受资金窃取,总值达9320万美元。尽管Ledger尚未正式确认具体金额,但已确认其中一台受损设备内存在未经授权的物理嵌入装置。
公司强调,其后端系统、服务器架构与网络基础设施均未受到入侵,问题根源指向终端设备本身。这一发现揭示了攻击手段并非传统远程渗透,而是基于对实体设备的恶意改造。
深入解析:离线硬件篡改如何实现资金劫持
业内专家指出,此类篡改装置可能具备接收并存储恢复短语的功能,从而实现远程操控。一旦用户在恢复钱包时输入短语,该信息将被实时捕获并传至攻击者控制的地址。这意味着,即便用户完全不知情,也能让黑客完成资产转移,而无需掌握原始助记词。这种攻击方式属于典型的离线型硬件漏洞利用。
据The Coin Republic援引研究团队Specter的追踪数据,多起跨链交易已被定位,主要集中在比特币、以太坊与TRON网络。目前,Ledger仍未公布确切损失数额,也未指认犯罪主体。作为应对措施,公司已要求CryptoBilis暂停销售活动,并向过去90天内购入相关产品的用户发出风险警示。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。