
摘要:“黑色十月”持续发酵,AI加速漏洞发现却难解修复困局。全球多地遭遇大规模网络攻击,关键基础设施面临威胁,专家警告形势将更严峻。普通人如何自保?平台责任与个体防御边界何在?
币圈界报道:
网络安全部门正处危机爆发期:一场由AI推动的系统性风暴
进入10月下旬以来,全球网络安全环境急剧恶化,被业界称为“黑色十月”的动荡周期尚未平息。随着人工智能技术深度介入漏洞挖掘,数十起重大安全事件接连曝光,其中尤以广泛使用的编程语言PHP暴发高危缺陷最为引人注目。该问题于10月21日经PHP基金会正式披露,影响范围覆盖全球约70%的网站。
核心基础设施暴露于空前攻击洪流之中
漏洞公布后数小时内,云服务商Cloudflare监测到数千次针对性探测行为;短短一天内,攻击尝试总量飙升至数百万次。法国、芬兰等国为防范连锁反应,临时限制部分公共网站访问权限。美国国家安全局(NSA)紧急发布通告,敦促所有组织立即完成补丁部署,或在必要时断开受影响系统连接。
安全界发出末日预警:系统脆弱性已成共通现实
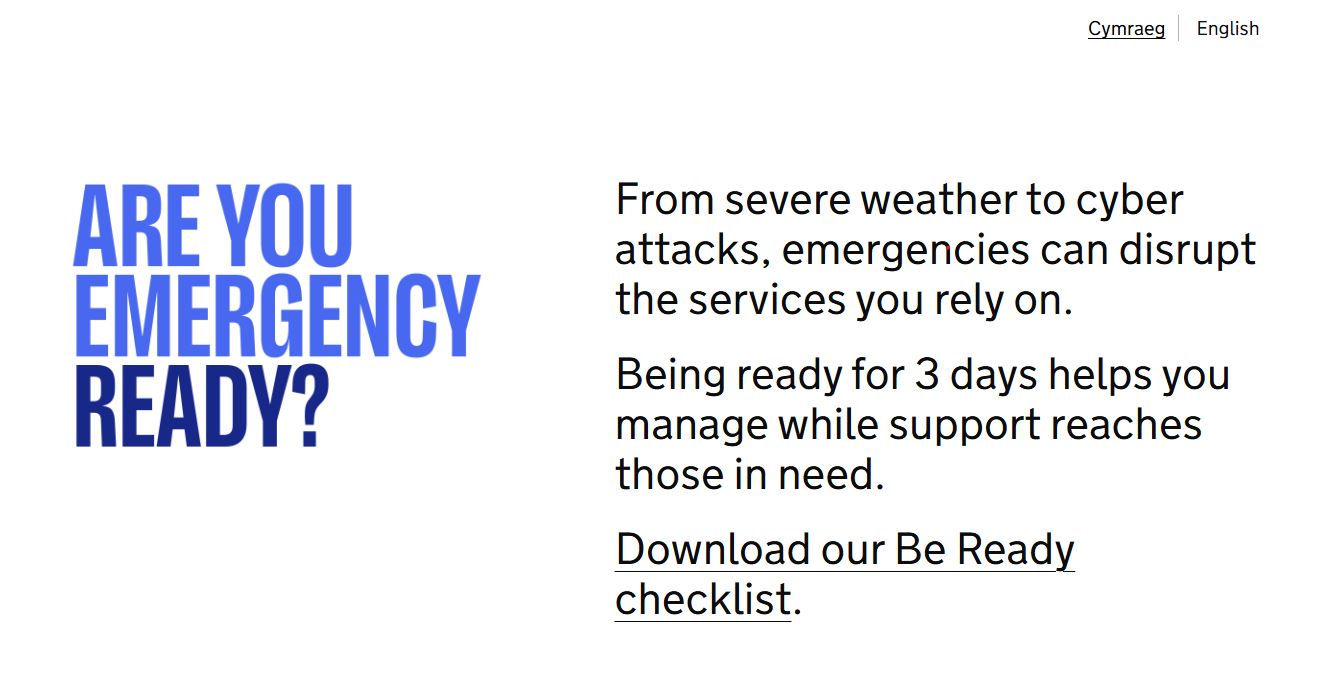
NEAR项目创始人Illia Polosukhin形容当前局势为“安全领域的末日时刻”。Anthropic首席安全顾问Jason Clinton指出:“过去四天的冲击只是前奏,情况在好转之前还将持续恶化。”英国政府已向公民发布应急准备建议,包括储备基本生活物资,应对可能因极端天气或网络攻击导致的水电与互联网中断。美军则启动“堡垒行动”预案,要求关键设施具备独立运行90天的能力。
共享生态链中的致命弱点:单点故障引发全局震荡
近期多起事件揭示出现代数字体系的深层隐患。云平台Railway确认有攻击者成功获取并解密客户凭证及API密钥,目标直指人工智能服务提供商。医疗检测巨头Quest Diagnostics遭遇患者数据泄露,印度安全公司eMudhra则暴露出八个数字证书机构使用弱密钥,可能导致伪造可信身份。代码托管平台GitHub亦经历重大服务中断,凸显软件开发高度依赖共享基础设施的现实。
AI双刃剑效应:发现速度远超修复能力
区块链安全公司CertiK分析师Jonathan Riss强调:“最令人担忧的是,一个共享组件的薄弱环节足以牵连成千上万组织。”然而,尽管AI显著提升了漏洞识别效率,其修复能力却未能同步提升。“快速定位问题不等于快速解决,我们仍面临巨大的响应滞后。”
攻击成本骤降:非专业人员亦可发动复杂攻击
AI正在重塑网络安全的经济逻辑。曾需国家层面资源才能实施的攻击,如今一名青少年在家中即可完成。投资人兼创业者Matt Shumersa表示,非技术用户借助AI工具也能精准发现系统弱点并发起利用,使防御方陷入“永远追不上”的被动局面。开发者和运维团队本就人力紧张,每项修复仍需经过验证、分发与部署,任务繁重。
普通用户可采取的自我防护策略
面对不可控的宏观风险,个人仍可通过以下措施降低自身暴露面:避免访问未知来源网站,尤其不输入密码或支付信息;清理长期未用的应用程序,断开闲置智能设备连接;家中保留适量现金与基础食品储备,以应对突发状况。GitHub安全主管Austin Devers建议:强化个人入口控制,缩小数字足迹。启用多重身份验证(MFA),优先选择认证应用或硬件密钥,而非短信验证,此举可在底层系统被攻破时形成有效阻断。
账户管理与设备安全:构建第一道防线
杜绝密码复用,为每个平台创建强且唯一的口令,并定期审查已授权的第三方应用权限。确保操作系统与浏览器自动更新,防止黑客通过用户终端作为跳板入侵账户。这些本地防护措施虽无法阻止平台级漏洞,但能有效控制潜在损害范围。
自托管困境:风险转移而非消除
伴随安全事件频发,部分加密货币持有者开始质疑自托管模式的可靠性,甚至有人主张放弃私钥掌控。但比特币倡导者、Casa首席安全官Jameson Lopp提醒:“若不掌握私钥,便无法真正享有比特币的核心优势。放弃控制权并不会减少风险,只是将其转移至不可见、不可控的外部实体。”
理性应对:个体防御有限,结构性责任在平台
分析师Riss建议采用分层存储策略:日常小额资金放入热钱包,长期资产则存于硬件钱包,并养成阅读交易内容的习惯,避免盲目签名。尽管这些做法有助于减轻个人受害程度,但用户对整体系统安全的影响极为有限。他指出:“我们只能缩小波及范围,无法阻止基础设施被攻陷。”最终,保障数字生态稳定的重任,仍须落在平台与服务提供商肩上。”
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。