
摘要:10月危机持续发酵,AI辅助发现的PHP关键漏洞引发全球补丁竞赛。多国基础设施面临威胁,专家警告形势将恶化。普通人如何自保?深度解析当前网络战局与应对策略。
币圈界报道:
数字防线濒临崩溃:全球网络正遭遇前所未有的冲击波
被称为“黑色十月”的网络安全风暴仍在持续,互联网核心组件接连暴露致命缺陷。在人工智能技术加持下,仅在10月21日当天,全球约七成依赖PHP语言的网站被曝存在可被远程利用的高危漏洞,该信息由PHP基金会正式公布。随之而来的是一场覆盖全球的紧急修复行动,但攻击浪潮远超预期。
漏洞激增引发连锁反应,防御体系面临极限挑战
云服务商Cloudflare数据显示,在漏洞公开数小时内即监测到数千次攻击尝试,随后迅速攀升至数百万次。法国、芬兰等国被迫临时封锁部分在线服务,美国国家安全局亦发出最高级别警示,要求组织立即修补或断开受影响系统连接。
从个体恐慌到国家应急:社会层面的全面预警
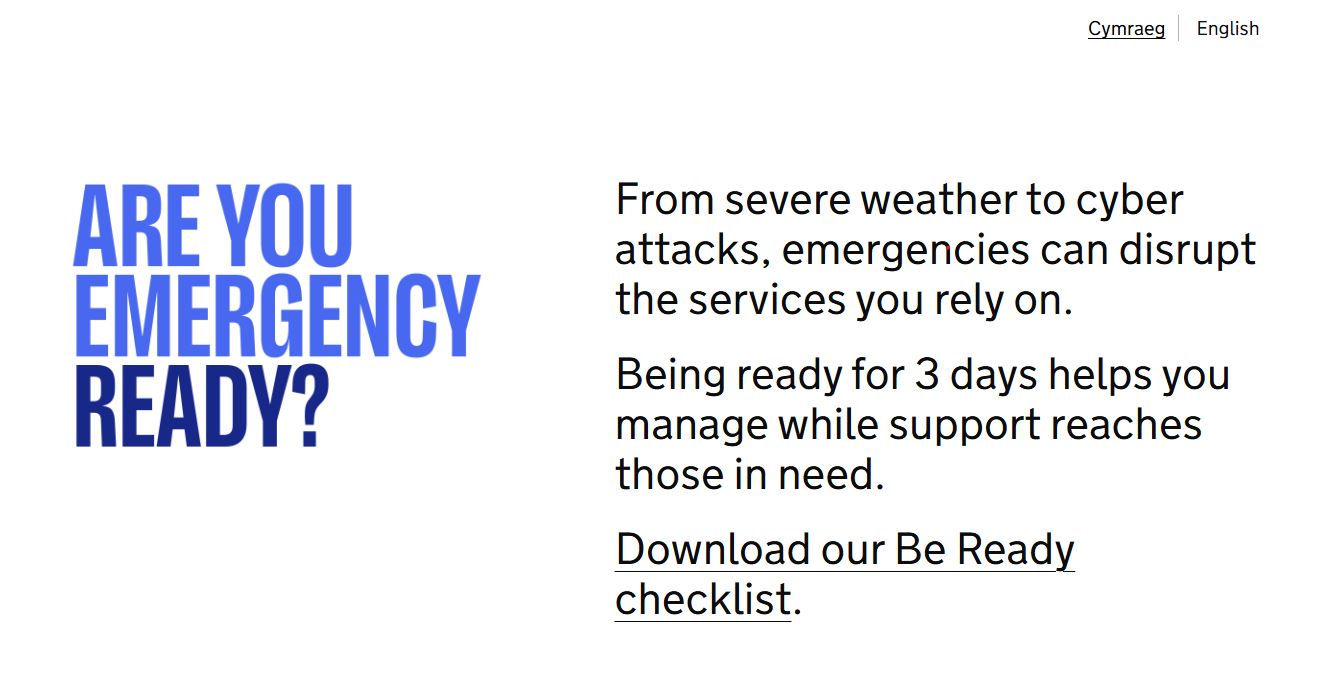
英国政府已向公众发布应急准备指南,建议居民为可能发生的水电中断或网络瘫痪情况储备物资。美军则启动代号“堡垒行动”的独立运行预案,计划在无外部支持条件下维持90天运作。与此同时,比特币安全研究员Rob Hamilton指出:“整个行业正从沉睡中惊醒,面对我们早已预见的现实。”
共享架构的脆弱性暴露:单点故障牵动全局
近期一系列事件揭示了现代数字生态的深层风险。云平台Railway确认其客户凭证与API密钥遭黑客破解,疑似针对AI服务提供商;医疗检测巨头Quest Diagnostics遭遇患者数据泄露;印度企业eMudhra被发现旗下八个数字证书机构使用弱密钥,可能被用于伪造可信身份。此外,代码托管平台GitHub因重大服务中断再次敲响警钟,凸显软件开发高度依赖共享基础设施的隐患。
AI双刃剑效应:发现速度远超修复能力
区块链安全公司CertiK分析师Jonathan Riss强调,最令人担忧的是单一薄弱环节可能波及众多组织。“一个基础组件的缺陷,足以让整个生态系统陷入危险。”尽管人工智能极大提升了漏洞探测效率,但其修复能力并未同步提升,“快速发现并不等于快速解决”。
攻击门槛骤降,防御者陷入被动追赶
AI技术正在重塑网络安全格局。曾需国家资源才能实施的攻击手段,如今已可由个人在低门槛环境下完成。投资人兼创业者Matt Shumers表示,非技术人员也能借助工具定位并利用系统弱点,使防御方处于“永远落后一步”的状态。尽管安全团队正努力修复后端漏洞,但每处补丁仍需在海量设备上部署、测试和验证,而这些系统管理员本就资源紧张。
普通用户如何降低风险?实用防护指南出炉
面对不可控的宏观威胁,个体仍可通过以下措施增强自身安全:避免访问未知网站,尤其不输入密码或支付信息;清理闲置应用,断开不使用的智能设备连接;家中备足现金与基本食品以应对突发状况。安全专家建议开启多因素认证(MFA),优先使用认证器应用或硬件密钥而非短信验证,以构建账户最后一道屏障。
自托管并非万能,但放弃控制等于转移风险
随着攻击频发,部分加密货币持有者开始质疑自托管模式的安全性,甚至有专家建议放弃私钥管理。然而,比特币倡导者詹姆斯·洛普反驳称:“只有掌握自己的密钥,才能真正享有比特币的去中心化优势。放弃控制并不会消除风险,只是将其转移至不可见、不可控的第三方。”
主动防御有限,结构性问题仍需平台承担
专家提醒,用户所能做的仅是缩小潜在影响范围——即“降低爆炸半径”,而非阻止系统性破坏的发生。通过将小额资金置于热钱包,长期持有放入硬件钱包,并谨慎审查每一笔签名操作,可有效减少误操作带来的损失。但最终,保障整体网络稳定的责任仍落在平台与服务提供方肩上。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。