
摘要:币安高管Richard Teng就近期安全事件发声,明确否认攻击系单一工程师“一键”触发,强调其涉及复杂权限链路。尽管未披露完整细节,但该澄清凸显了中心化平台权限管理的深层挑战。
币圈界报道:
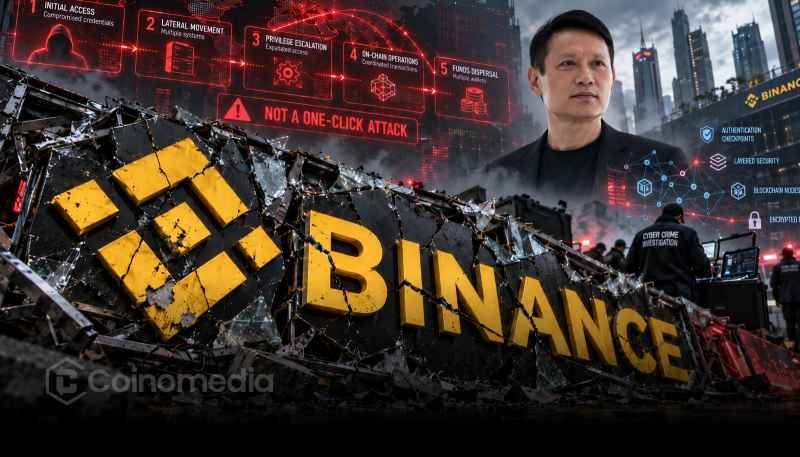
币安高层回应:攻击行为超越单个工程师权限范围
针对近期引发市场关注的安全事件,币安高级管理人员Richard Teng发表声明,指出此次攻击的技术路径远超一般系统权限范畴,无法通过单一账户操作实现全部后果。这一表态打破了部分媒体将事件简化为“一键执行”的误解。
权限层级复杂性揭示安全事件本质
Teng强调,事件背后涉及多层系统架构与访问控制机制的协同作用,单一技术人员即便拥有较高权限,也难以独立完成整个攻击流程。该解释旨在引导公众正视网络威胁的真实复杂性,而非将其归因于个别员工的越权行为。
技术细节缺失仍存不确定性
尽管澄清了攻击并非单点操作,但当前信息仍未说明是否存在多个账户被入侵、具体渗透路径或系统漏洞类型。声明虽排除了“一人一动”模式的可能性,却未完全排除内部协作或外部协同攻击的可能,相关疑点有待进一步调查披露。
权限边界界定成为安全治理关键议题
此次回应突显出大型数字资产平台在权限分配上的核心矛盾:即实际操作能力与授权范围之间的错位。即使平台部署了严格的最小权限原则,攻击者仍可能通过横向移动、凭证复用或链式漏洞突破防线。因此,仅以“是否可一键操作”来评估风险,容易忽略系统整体韧性。
透明度提升或成后续应对重点
随着事件关注度持续上升,外界普遍期待币安发布更具深度的技术分析报告。此类公开材料不仅有助于厘清攻击全貌,也将影响用户对平台长期安全性的信任判断。目前尚无关于财务损失或用户资金状态的具体说明,相关结论仍需等待官方进一步通报。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。
币安 Binance
币安交易所是全球加密货币交易所,注册奖励 500 U