
摘要:币安高管Richard Teng就近期安全事件发声,明确指出攻击行为超出单一工程师权限范围,否认“一键触发”说法。澄清凸显权限体系与实际攻击复杂性之间的鸿沟,但完整攻击链仍待披露。
币圈界报道:
币安回应安全事件:攻击行为超越单个工程师权限边界
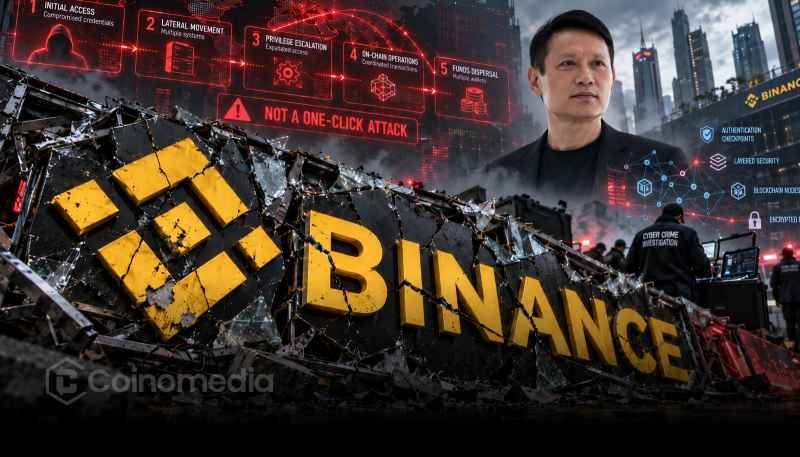
针对近期引发广泛关注的平台安全事件,币安代表Richard Teng发布说明,强调该次入侵过程远非外界所传的简单操作可完成。他明确指出,此次事件涉及的技术路径和系统访问层级,已超出任何一名工程师在常规权限下的可操作范畴。
攻击复杂性挑战“单人一键”叙事假说
Teng的表述聚焦于权限架构与系统设计的深层逻辑,驳斥了将整个事件归因于某位员工通过单一指令即可达成全部后果的简化解读。这一立场表明,攻击可能依赖多环节渗透、跨系统联动或未被充分识别的漏洞利用,而非单一账户滥用。
权限越界不等于多人共谋,真相仍待验证
尽管声明否定了“一人一步”的可能性,但并未提供关于是否存在多个账户失陷、是否涉及内部协作或外部合谋的具体证据。当前信息仅表明攻击具备跨层级特性,但无法排除是攻击者通过技术手段绕过多重控制机制所致。因此,事件性质尚需进一步调查确认。
权限与能力脱节揭示核心安全命题
此次澄清触及中心化平台安全管理的关键矛盾——即员工被授予的权限与其实际可实施的操作之间存在显著差距。大型交易所普遍部署分权机制与最小权限原则,旨在限制个体对关键系统的干预能力。然而,攻击者若能组合利用多个系统弱点,仍可能构建出超越单点授权的破坏路径。
透明度升级成后续焦点,公开报告或成关键
随着初步解释发布,公众期待币安未来释放更详尽的技术分析报告。一份包含攻击路径还原、权限跃迁节点及防御响应机制的完整复盘,将有助于判断此次事件是孤立漏洞暴露,还是系统性风险信号。同时,目前仍未披露财务损失规模与用户资产影响,相关评估仍处于初步阶段。
总体来看,Teng的核心立场清晰:该事件不能被简化为个体权限滥用或一次性误操作。要全面还原其全貌,仍需更多经核实的技术细节支撑,而非基于假设的推论。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。