
摘要:在纽约的深夜车程中,一部即将没电的手机引发对加密资产安全的深度思考。从币安巨额被盗到公共充电端口风险,本文剖析‘果汁劫持’的真实威胁与应对策略,揭示看似遥远的攻击如何悄然渗透日常。
币圈界报道:
当电量见底,你的加密资产是否正暴露于无形风险?
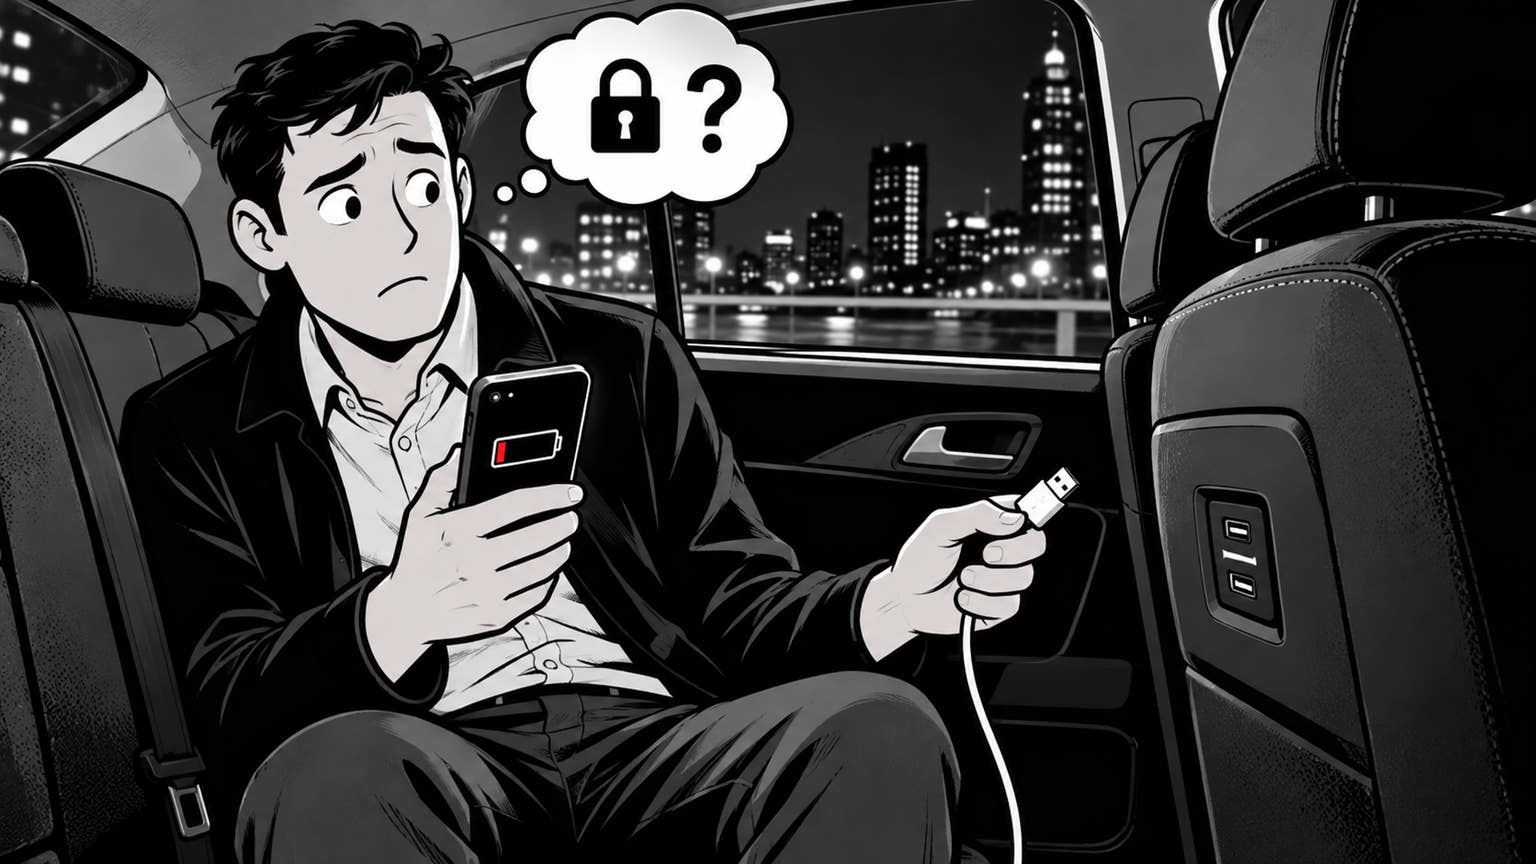
纽约周日的黄昏,我蜷缩在一辆优步的后座上,手机电量仅剩5%。工作资料、通讯记录、以及私密的加密钱包信息全系于此。就在那一刻,一个曾被我视为荒谬的念头浮现:在这辆车上充电,会不会让我的数字资产面临被窃取的危险?
交易所风暴背后的信任危机
过去七天里,我持续追踪美国联邦调查局披露的惊人事件——币安遭遇史上最大规模黑客攻击,逾60亿美元资金被朝鲜关联实体盗走。这一数字远超去年Bybit的15亿美元损失,再次将行业脆弱性推至风口浪尖。尽管币安已覆盖约95%的影响并逐步恢复提款,但其背后所动摇的,是整个生态对‘代码永固’的信念。
当全球最大平台尚且无法幸免,人们开始追问:在这个由代码构筑的世界里,究竟还有何处可言安全?
安全威胁正渗入城市生活的缝隙
作为长期报道加密领域的记者,这场危机已不再局限于屏幕上的数据流。它悄然延伸至现实场景:咖啡馆的插座、机场的自动售货机、甚至此刻这辆网约车的充电接口。每一个看似普通的电源点,都可能成为潜在入口。
我不再是唯一一个心生疑虑的人。这种不安,正以一种前所未有的方式,渗透进普通人的日常片段。
名为“果汁劫持”的真实威胁
这种现象被称为“果汁劫持”(Juice Jacking),起源于2011年Defcon大会的一次技术演示。其原理在于,恶意改装的USB接口在供电的同时建立数据通道。根据设备和攻击手段不同,攻击者可能获取文件、照片、密码等敏感信息。
美国联邦通信委员会与联邦调查局均曾发布警示,提醒公众警惕公共场所的共享充电端口。这些警告并非空穴来风——相关技术已在实验室环境中被成功复现。
现实尚未出现确凿案例,但风险不容轻视
目前,美国联邦通信委员会公开表示,尚未确认任何实际发生的“果汁劫持”事件。电子前沿基金会指出,此类警告常被归为重复传播的恐吓式营销。《Ars Technica》2025年4月的研究亦证实,现实中尚无经验证的攻击记录。
然而,现代智能手机并非完全无防备。自2012年起,iOS与Android系统在连接外部设备时均会提示用户授权数据共享。谷歌在2024年底推出的Android 15及苹果2025年3月发布的iOS 18.4进一步强化了防护机制:如今,批准数据访问需输入指纹、密码或PIN码,而非简单点击。
研究显示,尽管最新款iPhone、iPad与Pixel设备能有效执行该策略,但包括三星在内的多数安卓机型仍未全面强制启用此功能。
漏洞未必直接窃取钱包,但后果同样致命
虽然至今未有证据表明充电器能直接清空加密钱包,但一旦攻击者获得文件访问权限,后果便不可控。若助记词被保存在相册、笔记应用或云备份中,攻击者无需破解算法,只需等待你插入陌生端口即可获取全部控制权。
去年8月,格拉茨工业大学的研究团队在USENIX安全研讨会上展示了一项名为“ChoiceJacking”的技术。其恶意充电器可在60秒内诱骗来自八大主流厂商设备的数据连接授权。尽管苹果与谷歌已为新设备发布补丁,但大量旧款安卓设备仍处于易受攻击状态。
需要明确的是:该技术尚未实现钱包窃取,但已能访问本地文件。而你手机里的每一份文档,都可能是通往你数字财富的大门。
如何真正规避风险?实用行动指南
面对不确定性,唯有行动才能化解焦虑:
随身携带专属数据线与适配器,优先使用车载电源或墙插;选择仅支持供电的充电线或配备数据阻断器的配件;充电时保持手机锁屏状态;若弹出“信任设备”或“共享数据”提示,立即拔除;定期更新操作系统,确保安全补丁生效;最关键的是——切勿将助记词存储在手机内的任何应用中,也不应上传至云端。
纸质抄写与硬件钱包虽显笨拙,却正是抵御数字风险最有效的屏障。
安全从来不是绝对,而是可控的决策
坦白说,从未存在真正的绝对安全。所有系统皆依赖代码,而代码终有缺陷。本周的事件恰恰证明了这一点。
但恐惧不应指向错误的对象。将资产托管于交易所,是一种主动选择,而本次事件正是这种选择可能付出的代价。防范恶意充电,则属于可操作、低成本的风险管理范畴——通过自带线缆、锁定设备、及时更新系统,以及将助记词写在纸上,即可显著降低风险。
我在优步后座感受到的那份不安是真实的,我也不会假装它不存在。但真正的出路,不在于逃避焦虑,而在于将其转化为切实可行的安全习惯。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。