
摘要:在纽约的深夜车程中,一位记者因手机电量告急而陷入对加密钱包被盗的焦虑。近期币安遭黑客攻击事件引发连锁担忧,公共USB充电口是否成为安全隐患?本文解析‘果汁劫持’风险真相,揭示现实威胁与防护策略。
币圈界报道:
深夜出行时的数字恐惧:当充电成为安全考验
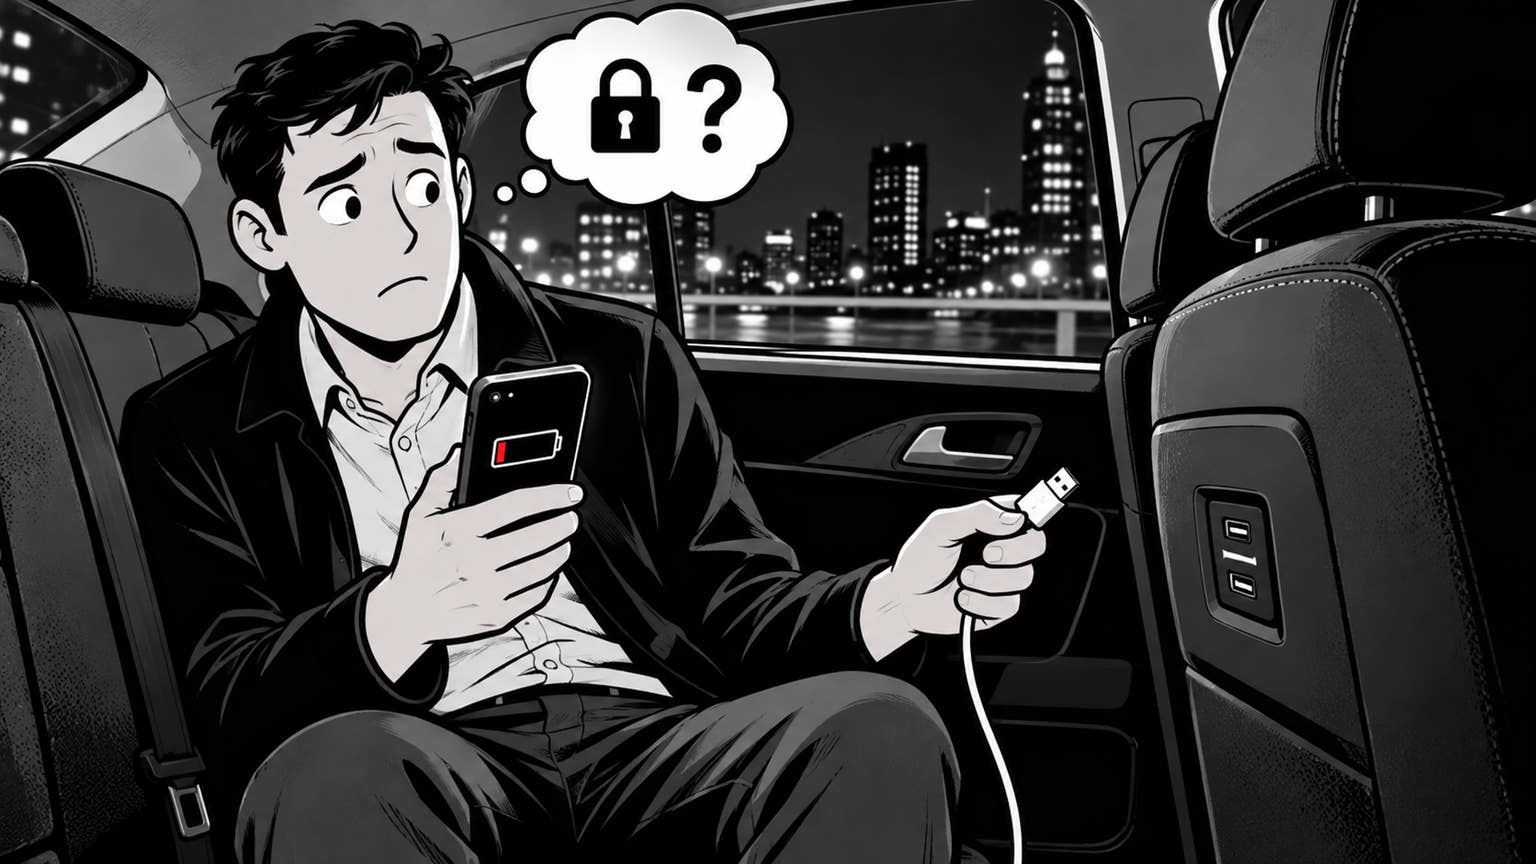
一个寻常的纽约周日傍晚,我坐在一辆优步的后座上,手机电量即将耗尽。工作资料、关键信息全依赖这部设备,而就在此刻,一个曾被我视为荒谬的念头浮现:在车上充电,会不会让我的加密资产暴露于风险之中?
重大黑客事件带来的心理震荡
过去一周,美国联邦调查局披露了针对币安的一起大规模网络攻击,指控朝鲜相关实体盗取逾60亿美元资产,创下加密领域最高金额纪录。这起事件与去年导致Bybit损失15亿美元的攻击同源,再次将行业安全底线推至风口浪尖。尽管币安已覆盖约95%影响并逐步恢复提款功能,但其背后所动摇的信任基础令人警醒。
当全球最大交易所一夜之间蒸发数十亿资金,人们开始质疑:在这个高度互联的世界里,究竟还有哪些地方是真正安全的?
从交易所到街头:攻击的涟漪效应
作为一名长期追踪加密货币动态的记者,我原以为这类危机仅限于数字世界。然而,这次事件却悄然渗入日常生活——咖啡馆的插座、机场的自助终端,乃至此刻所在的网约车座椅旁,都成了潜在风险点。
我不禁猜想,此刻在纽约的某个角落,是否也有他人正经历着同样的不安?
隐藏在电源线中的威胁:‘果汁劫持’揭秘
这种现象被称为‘果汁劫持’(Juice Jacking),最早源于2011年Defcon安全大会的一次演示。其原理在于,恶意改装的USB端口在供电的同时,会建立隐蔽的数据通道。根据设备型号与配置不同,攻击者可能获取文件、照片甚至登录凭证。
美国联邦通信委员会(FCC)和联邦调查局均曾发布旅行警示,提醒公众警惕公共充电设施的风险。这些警告并非空穴来风,而是基于实验室环境中已被验证的技术可行性。
现实中的证据缺口与技术防线
然而,截至目前,FCC尚未记录任何经证实的‘果汁劫持’案例。电子前沿基金会(EFF)指出,此类警告常被批评为重复使用的恐吓营销。《Ars Technica》2025年4月的一项研究也确认,现实中尚无正式报告的攻击实例。
值得庆幸的是,现代智能手机已具备一定防御能力。自2012年起,iPhone与Android系统在通过USB连接时都会主动提示用户是否允许数据共享。谷歌在2024年底推出的Android 15及苹果2025年3月发布的iOS 18.4进一步强化了这一机制,要求用户输入PIN码、密码或指纹才能授权连接。最新研究显示,虽然高端机型如iPhone、Pixel已有效执行该策略,但包括三星在内的多数安卓设备仍未强制启用。
尽管目前尚无证据表明充电器可直接清空加密钱包,但一旦攻击者获得访问权限,任何泄露的助记词都将构成致命漏洞。
理论与现实之间的危险间隙
尽管缺乏实际案例,但这并不意味着可以掉以轻心。2024年8月,格拉茨工业大学的研究人员在USENIX安全研讨会上展示了名为“ChoiceJacking”的技术。他们开发的恶意充电器可在一分钟内诱导来自八家主流厂商设备批准数据连接,其中涵盖多个行业领军品牌。
苹果与谷歌已为更新机型发布补丁,但研究人员强调,当时仍有大量安卓设备处于未受保护状态。
需要明确的是,该技术当前仅能实现文件访问,并未成功窃取加密钱包。然而,若你的助记词存放在相册、笔记应用或云端备份中,那等于将钥匙留在门外——无需破解,攻击者只需等待你使用陌生端口即可得手。
即便没有确凿案例,这一周的经历仍让我无法释怀。
如何应对未知风险:实用防护指南
面对不确定性,唯有行动可带来掌控感:
随身携带专用数据线与适配器,优先使用车载电源或墙壁插座,确保仅供电不传数据。配备小型移动电源,是彻底规避风险的最经济方案。若必须使用公共端口,请使用仅充电线或配备数据阻断器的配件(虽可能降低充电效率)。充电过程中保持手机锁定,一旦出现“信任此电脑”或“共享数据”提示,立即拔除设备。定期更新操作系统,及时安装官方推送的安全补丁。最重要的是:切勿将助记词保存在手机内的任何位置——包括相册、备忘录、云同步服务。纸质备份与硬件钱包或许乏味,但正是这份“枯燥”,构成了真正的安全屏障。
真正的安全从来不存在绝对
坦率地说,没有绝对安全的地方。每个系统都建立在代码之上,而最近的事件清晰地揭示了当代码失效时的后果。
但恐惧不应指向错误的目标。将资产托管于交易所是一种选择,而本周的事件恰恰说明了这种选择可能带来的代价。防范恶意充电器则是另一层面的问题,且解决方案极为明确:使用个人线缆、保持锁屏、及时更新系统,并将助记词写在纸上。
这种焦虑真实存在,我在优步后座的感受无法伪装。关键不在于否认它,而在于将其转化为具体、可执行的防护行为。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。