
摘要:在纽约的深夜,一次普通充电竟引发对加密资产安全的深层质疑。从币安巨盗案到“果汁劫持”威胁,记者亲身经历揭示:技术防线虽存,但用户习惯才是最大漏洞。
币圈界报道:
当手机电量见底,你的数字财富是否暴露在公共插座之下?
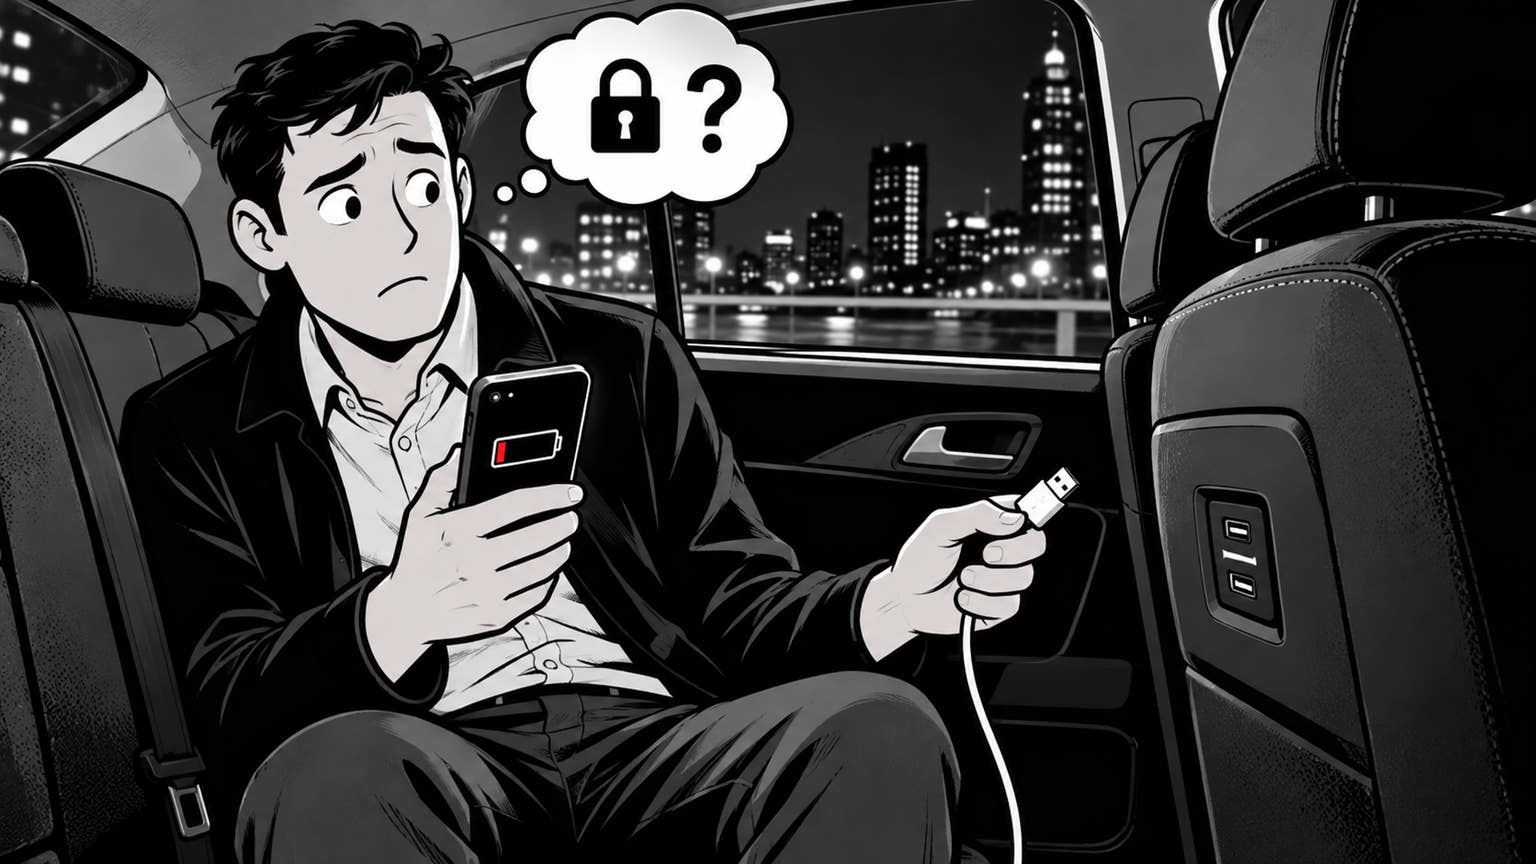
一个寻常的周日傍晚,我坐在一辆优步的后座,手机电量即将耗尽。工作资料、关键信息全系于此,而就在那一刻,一个曾被我嗤之以鼻的想法浮上心头:在这辆车上充电,会不会让我的加密钱包面临风险?
交易所失守背后的连锁反应
过去一周,我持续追踪美国联邦调查局披露的惊人事件——币安遭遇史上最大规模黑客攻击,超60亿美元资产被窃,目标直指朝鲜。这一事件与去年导致Bybit损失15亿美元的攻击同源。尽管币安已覆盖约95%影响,并逐步恢复提款功能,但行业信心正被持续侵蚀。
这不仅是单一平台的危机。随着攻击频次上升、金额突破想象,人们开始质问:在如此频繁的入侵面前,还有哪个环节真正安全?
从代码世界渗入现实生活的恐惧
作为一名长期报道加密领域的记者,这场风暴早已超越数据层面。它悄然渗透进日常场景:咖啡馆的电源口、机场的自动售货机,甚至此刻我所在的网约车座椅旁——这些本应提供便利的接口,如今都成了潜在的威胁入口。
我怀疑,在纽约的街头,绝非只有我一人会陷入这种不安。
被命名的威胁:‘果汁劫持’的真实图景
这种现象被称为“果汁劫持”,源于2011年Defcon大会的一次演示。其核心机制在于,篡改后的充电端口不仅能供电,还能建立隐蔽的数据通道。根据设备型号与攻击手段不同,攻击者可能获取文件、照片乃至登录凭证。
美国联邦通信委员会(FCC)与联邦调查局均曾发布警示,提醒公众警惕公共场所的USB充电设施。此类警告并非空穴来风,因其已在实验室环境中被验证可行。
事实与恐慌之间的灰色地带
然而,目前尚无经证实的“果汁劫持”实际案例被官方记录。电子前沿基金会(EFF)指出,相关警告常被重复使用,构成一种典型的恐吓式营销。《Ars Technica》2025年4月的研究也确认,现实中尚未出现明确的书面攻击实例。
值得庆幸的是,现代智能手机具备一定防御能力。自2012年起,iPhone与Android设备在连接时都会主动询问是否共享数据。谷歌于2024年底推出的Android 15及苹果2025年3月发布的iOS 18.4进一步强化了控制逻辑,要求用户输入密码、指纹或PIN码才能授权数据传输。最新研究显示,主流新款设备已有效执行该机制,但部分三星等安卓机型仍未强制启用。
尽管尚无证据表明充电器能直接清空钱包,但一旦攻击者获得访问权限,任何存储在设备中的助记词都将面临暴露风险。
不可忽视的潜在漏洞
尽管缺乏公开案例,但风险真实存在。2024年8月,格拉茨工业大学研究人员在USENIX安全研讨会上展示了名为“ChoiceJacking”的技术。他们开发的恶意充电器可在一分钟内诱骗来自八大厂商的设备同意数据连接。苹果与谷歌随后为新设备发布了补丁,但当时仍有大量安卓设备处于未受保护状态。
研究结果明确指出:该技术可实现对手机文件的访问,但并未直接窃取加密钱包。然而,若用户的助记词保存在相册、笔记应用或云端,那根本无需破解——钥匙早已遗落门外。
即便没有确凿案例,本周的经历仍让我无法释怀。
应对之道:理性行动胜过盲目担忧
虽然老生常谈,却必须重申:
随身携带专属数据线与适配器,优先使用车载电源或墙插。纯供电接口不传输数据。配备小型充电宝,实现零顾虑续航。如必须使用公共端口,应选择仅充电线或使用数据阻断器(尽管可能降低充电效率)。始终锁定手机屏幕。一旦弹出“信任此设备”或“允许共享数据”提示,立即拔除。及时更新系统,确保补丁生效。切勿将助记词存储于手机内部或云服务中。纸质备份与硬件钱包或许乏味,但正是这份“枯燥”带来了真正的安全。
终极拷问:何处才是绝对安全之地?
坦白讲,不存在。从未有过。所有系统皆依赖代码运行,而近期事件清晰揭示:当代码失效,后果不堪设想。
但这并不意味着我们要畏惧不该畏惧的事物。将资产托管于交易所是一种选择,而本周的事件恰恰说明了这种选择可能带来的代价。防范恶意充电器则是另一问题,且已有低成本解决方案:自备线缆、保持锁屏、定期更新系统,并将助记词写在纸上。
这种焦虑感真实存在。我在优步后座上深切体会。我不否认它的重量。真正重要的是,如何将其转化为具体、有效的防护行为。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。