
摘要:超过1.53亿份美加驾照信息遭大规模窃取,暴露传统KYC体系深层隐患。尽管零知识证明技术已成熟可用,但监管惯性与合规文化阻碍其广泛应用。真正的安全或许不在于存储,而在于彻底放弃存储。
币圈界报道:
身份凭证泄露风暴揭示:当前验证机制正制造新型安全漏洞
本月初,美国与加拿大逾1.53亿份驾照数据被非法获取,相关信息现身于名为Nexus的暗网身份交易平台,并伴随数百万份其他证件被盗记录。此次事件凸显一个严峻现实——任何对个人身份文件的持久保存,都可能成为黑客攻击的目标。更令人警醒的是,金融科技公司Revolut近期遭遇钓鱼攻击,导致680名客户的身份材料外泄,包括护照复印件与自拍影像,勒索者威胁以1万枚比特币为代价换取数据封存。
身份验证流程反噬:系统越安全,数据越危险
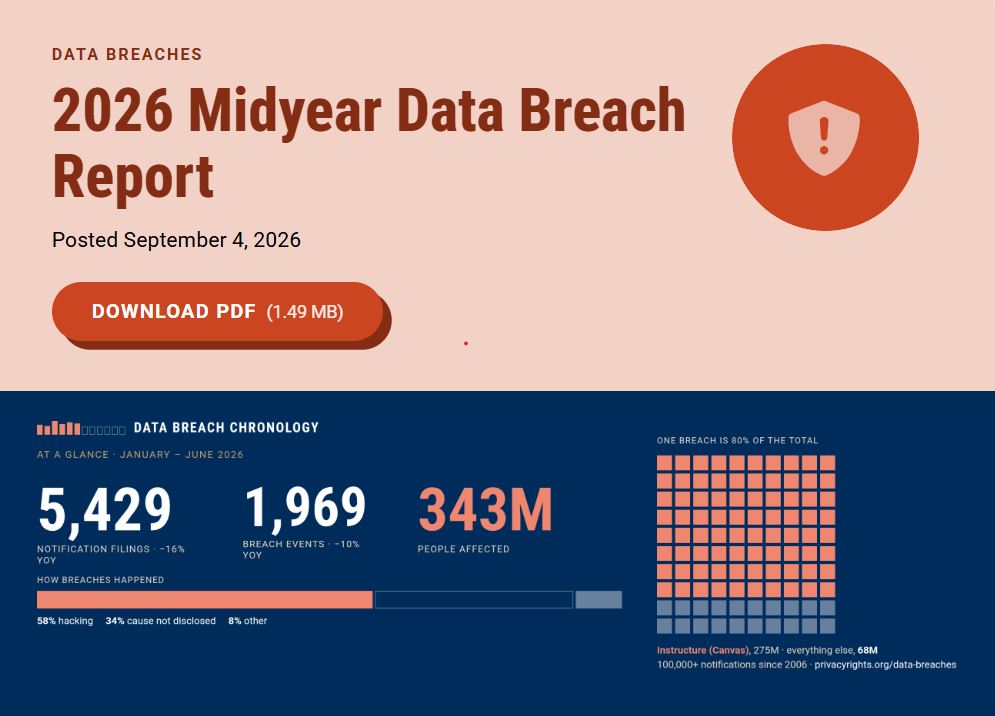
“了解你的客户”(KYC)本意是强化金融体系风控,却因普遍要求机构长期留存敏感证件副本,反而构建起庞大且脆弱的数字资产靶心。据隐私权清除中心统计,2026年上半年已有至少3.43亿人受美国数据泄露事件影响。讽刺的是,现有流程并未提升安全性,反而在不断制造新的风险点。值得庆幸的是,零知识证明等加密技术已能实现无需传输原始资料的身份核验,从根本上规避了信息存储带来的安全隐患。
法律困境:合规义务如何催生被动披露
在意大利执法部门伪装邮件的诱导下,Revolut被迫交出客户资料。欧盟反洗钱法规虽未强制验证请求真实性,但若拒绝回应,将面临巨额罚款。这种制度设计迫使企业选择妥协。Open Dialogue总裁Lyudmyla Kozlovska指出,现实中无法有效核实请求来源,合规压力远大于实际安全考量。英国比特币政策总监Susie Violet Ward强调,应区分“验证身份”与“提交身份证据”——若仅需确认年龄,何须索取全名、地址及出生日期等冗余信息?一旦身份被泄露,无法像密码一样重置,这正是当前体系最致命的缺陷。
技术可行,为何落地迟缓?
零知识证明已在数千个应用中投入生产,涵盖受监管机构的日常操作。然而,真正障碍并非技术本身,而是围绕其建立的规则、激励机制与基础设施。Billions Network联合创始人Evin McMullen直言:“问题不在代码,而在治理。”她指出,互操作性不足是关键瓶颈——只有当验证方能独立核查证明而无需回溯签发机构时,该技术才具实际价值。这需要跨组织协同制定统一标准,过程复杂且缺乏动力。
零知识并非万能解药:控制权仍由中心化机构掌握
尽管零知识证明可实现选择性披露,但其有效性取决于绑定对象。如证明仅关联于第三方账户,用户依然依赖中心化中介。Fenigson提醒,技术虽能隐藏细节,但无法改变凭证归属关系。若一个隐私保护的声明最终绑定到某个平台账户,用户仍面临数据滥用与锁定风险。因此,核心问题不仅是“是否展示”,更是“谁拥有并控制这些证明”。
规则并非铁板一块:合规允许替代路径
金融行动特别工作组(FATF)指南明确支持使用数字身份系统进行客户尽职调查,而非强制依赖纸质或图像文件。其框架以风险为基础,允许各国依本地制度灵活执行。McMullen指出,合规要求的是“完成验证并保留记录”,而非必须保存原始文档。具备密码学可验证性的声明与检查日志,完全可作为合法依据。然而,由于指导方针存在模糊空间,多数机构仍沿用“多留即安全”的惯性做法,宁愿遵循审计偏好也不愿尝试创新。
正如McMullen所言:“如果你从未持有,你就不会失去它。”即便没有完美系统,至少零知识证明避免了大规模收集和永久存储敏感身份信息的必要性。唯有当监管明文承认并鼓励此类实践,才能真正打破旧有桎梏,迈向以隐私为中心的新一代身份验证范式。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。