
摘要:一名加密交易者因误信伪装成Cloudflare验证的虚假页面,导致60万美元资产损失。攻击者利用‘ClickFix’技术诱导用户在终端执行恶意命令,窃取钱包凭证。专家警告:切勿在非官方渠道粘贴任何命令。
币圈界报道:
伪装验证页面成新攻击入口:60万美元损失暴露安全盲区
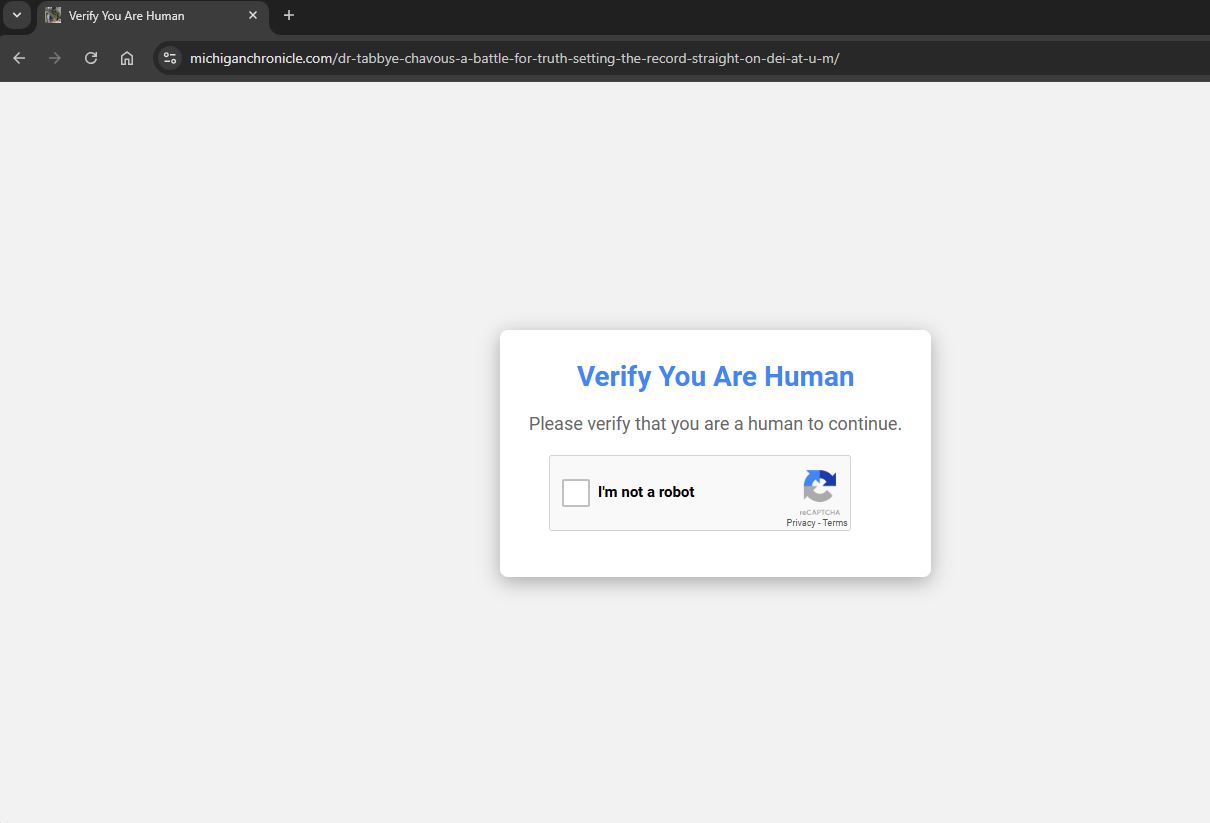
Meme代币发行页面与展示界面正迅速成为新型网络钓鱼重灾区。黑客通过篡改代币元数据中的链接,将用户引导至仿冒的Cloudflare验证界面。此类伪造页面被自动同步至去中心化追踪平台,使受害者难以识别真伪。据披露,已有至少一名用户因此遭受高达60万美元的经济损失。
恶意命令植入机制:点击即触发剪贴板劫持
该攻击采用名为“ClickFix”的隐蔽技术。当用户勾选伪造的“验证你是人类”复选框时,隐藏的JavaScript代码会立即将一段恶意指令复制至系统剪贴板。随后,页面诱导用户打开PowerShell或终端,并粘贴该命令以完成所谓“验证”。执行后,可能部署Lumma Stealer等信息窃取型恶意软件,扫描浏览器缓存、敏感文件及加密钱包密钥。
警惕终端操作风险:无官方服务要求运行脚本
所有正规网络服务(包括Cloudflare)均不会要求用户通过终端执行验证脚本。投资者应立即关闭可疑代币页面,并严格区分主钱包环境与浏览陌生项目的浏览器空间,避免跨环境操作带来的泄露风险。
社区联动揭露攻击模式:从认知偏差到行为干预
在受害者Danny (@cladzsol)公开其6万美元损失后,安全从业者与社群成员迅速响应,揭示了伪造验证页如何利用用户对常见界面的信任进行欺骗。一位安全研究员指出:真正的Cloudflare验证完全在浏览器内完成,无需调用系统终端。这一过程看似由用户自主输入,因而绕过杀毒软件检测,极具隐蔽性。
另有一名用户回忆,在凌晨四点访问果汁销售网站时几乎执行了类似脚本,最终因警觉而放弃并格式化设备。此案例凸显疲劳状态与界面熟悉感如何削弱判断力,成为攻击突破口。
加密分析师Alex Clive强调,核实项目真实性应依赖官方渠道——如交易所列表、CoinMarketCap、CoinGecko或项目方认证社交媒体账号。他建议逐字符核对域名,仅用30秒即可规避重大财务风险。
多维度渗透:虚假风投与受感染扩展程序协同作案
攻击者正转向更复杂的社交工程路径,通过伪造风险投资机构(如SolidBit、MegaBit、Lumax Capital)向加密领域专业人士发送合作邀约。这些骗局常引导目标进入假冒的Zoom或Google Meet会议页面,其中嵌入仿冒的Cloudflare验证界面,进而实施ClickFix攻击。
Moonlock Lab调查发现,一名自称Mykhailo Hureiev的个人频繁作为联系人出现,疑似为该外展活动的核心角色,其身份真实性有待验证。
另一事件中,曾用于Google Lens搜索的Chrome扩展程序QuickLens于2月1日发生所有权变更,随即推送一个影响约7,000用户的恶意更新。该版本集成ClickFix脚本与数据窃取模块,可获取助记词、钱包信息、Gmail账户、登录凭证及支付资料,严重威胁用户数字资产安全。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。