
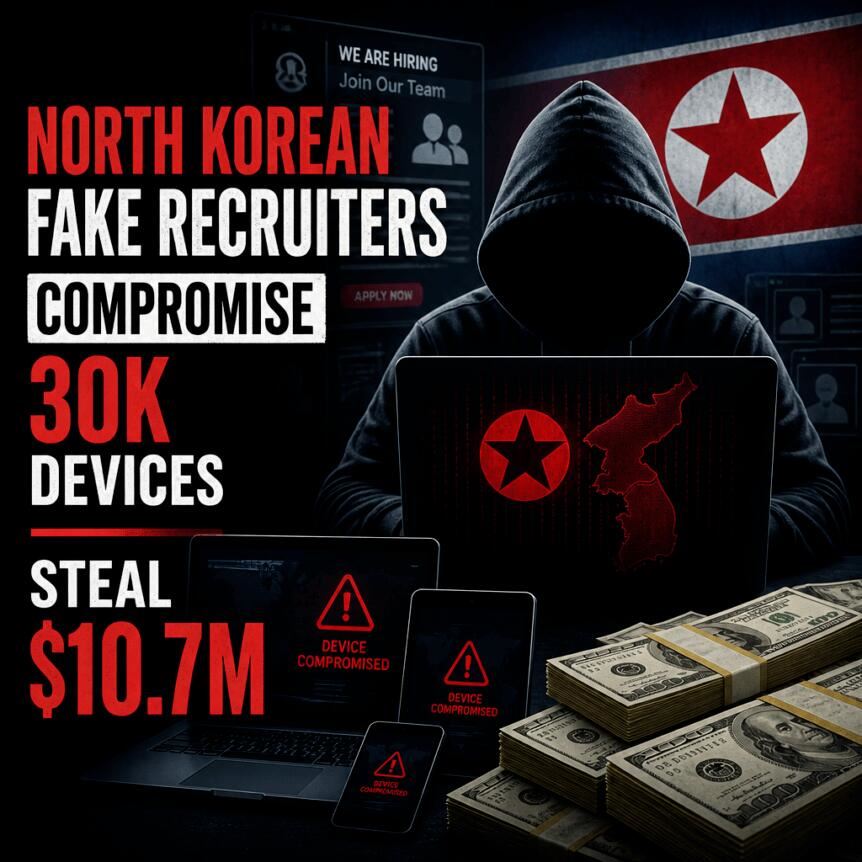
摘要:日本、美国、德国等多国联合披露,与朝鲜有关的“WaterPlum”组织通过伪装成科技公司招聘,实施大规模网络攻击,窃取超1070万美元加密资产,影响超3万设备,波及100多个国家。
币圈界报道:
“WaterPlum”以虚假招聘为饵,盗取逾千万元数字资产
据日本、美国、德国及澳大利亚等国联合发布的安全咨询报告,与朝鲜关联的网络团伙“WaterPlum”(又称“Contagious Interview”)被指控利用伪造的招聘流程,对全球软件与IT人才展开定向攻击,累计造成至少1070万美元的经济损失。
跨国招聘陷阱引诱技术人才,恶意程序悄然植入
该行动将社会工程学策略与技术渗透手段结合:攻击者伪装成人工智能、区块链及加密货币领域的正规企业,通过主流求职平台、社交媒体和自由职业网站接触目标候选人。在初步接触后,诱导其下载并执行被伪装成编码任务或视频会议故障修复工具的恶意文件,从而实现初始入侵。
恶意流程设计降低警惕性,加剧系统风险
报告指出,此类攻击巧妙地将常规面试环节中的“居家任务”或“远程协作配置”转化为高危操作节点。受害者往往在毫无察觉的情况下运行可执行文件,导致其设备被植入后门,进而成为后续攻击的跳板。对于加密行业而言,这不仅意味着单点泄露,更可能引发整个组织内部系统的深层渗透。
远程控制与数据掠夺,钱包凭证遭批量提取
一旦成功建立持久化访问权限,“WaterPlum”即部署远程访问木马与信息窃取工具,大规模获取敏感数据及加密资产。数据显示,该组织影响范围覆盖超过100个国家,感染设备达3万余台,其中2025年12月至2026年7月期间,有超过7000个加密货币钱包被用于资金或账户凭证提取。
关联朝鲜战略模式,嵌入外国企业意图深远
多方情报评估认为,“WaterPlum”团队成员及其部分朝鲜籍技术人员受控于朝鲜军需工业部,其行为符合该国长期推行的将信息技术人员渗透至海外机构的战略路径。例如,一名疑似朝鲜籍开发者曾以伪造简历申请日本某加密交易所职位,因技能描述不符而被拒;另据披露,Consensys公司也曾无意聘用一名关联方顾问,虽未发现直接损失,但已触发紧急权限回收。
招聘环节成新攻防焦点,安全防线亟待重构
当前形势凸显一个关键趋势:即便企业未发生数据外泄,仅在招聘阶段的终端暴露就足以构成重大安全隐患。随着美国持续追责朝鲜利用网络劫掠资助活动的行为,此前FBI将Bybit 15亿美元被盗案归因于该国,且财政部自2018年起即发布关于卧底技术人员的预警,此次事件再次警示业界——必须将招聘流程纳入纵深防御体系。
建议企业强化对编码任务文件的沙箱验证机制,实施严格的访问隔离策略,并推动对所有远程协作环节进行安全审计。未来监管机构与头部加密平台是否据此发布专项招聘安全指引,以及是否存在更多隐匿攻击链路,值得持续关注。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。