
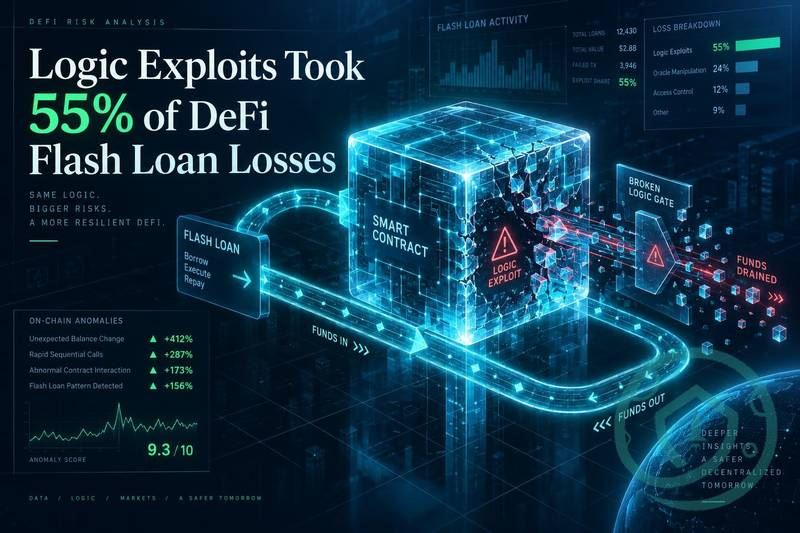
摘要:数据显示,逻辑漏洞已占据DeFi闪电贷损失的55%,超越价格操纵成为主要攻击向量。这一转变揭示攻击者正从市场操纵转向深挖协议代码缺陷,对安全审计、风险建模与监管框架提出全新挑战。
币圈界报道:
代码缺陷成闪电贷攻击核心,逻辑漏洞占比突破半壁江山
在近期发生的多起去中心化金融(DeFi)闪电贷事件中,针对智能合约内部执行逻辑的漏洞利用已占总损失的55%,首次超越价格操纵类攻击,成为链上借贷协议面临的主要威胁来源。这一结构性变化反映出攻击策略正由外部数据干扰转向对合约自身行为路径的深度挖掘。
攻击范式演进:从市场扭曲到逻辑劫持
闪电贷机制允许用户在单个区块内完成无抵押借贷与偿还,长期以来被用于两类典型攻击:其一是通过操控预言机输入来扭曲资产定价,进而清算低抵押仓位;其二是利用合约中未预期的执行流程,使借入资金触发非正常状态变更,如重入调用、计算溢出或权限配置错误。
55%背后的深层动因
该比例的主导地位表明,当前损失的核心驱动因素已从外部数据源失真,转变为协议设计或实现中的内在缺陷。即便市场流动性充足且预言机机制健全,只要合约中存在可触达的异常执行路径,就可能被恶意利用。例如某跨链桥因验证逻辑缺失,导致虚假代币大规模生成,造成数十亿规模的资产外流。
内外有别:防御边界亟待重构
价格操纵攻击聚焦于协议与外部数据之间的接口,而逻辑漏洞则根植于协议内部执行流程。依赖时间加权平均价格或熔断机制等手段,无法有效防范重入、整数溢出或会计逻辑错误等根本性问题。将二者混为一谈,将导致安全资源分配严重偏离真实风险分布。
监管与技术双轮驱动下的安全升级
随着美国商品期货交易委员会(CFTC)拟议的联邦加密监管框架逐步推进,未来可能要求协议提供形式化验证报告或第三方独立审计作为合规门槛。这进一步凸显了对逻辑漏洞进行系统性检测的重要性,促使安全投入从被动响应转向主动预防。
为何必须强化对协议逻辑的防护
当损失主要源于合约自身缺陷时,外部环境的稳定性已不足以构成安全保障。若安全审查仍集中于预言机可靠性或市场结构分析,将不可避免地忽略代码层面的关键风险点。因此,形式化验证、不变量测试及针对异常路径的模糊测试,如今已成为高优先级的技术投入方向。
风险权重再校准:从45/55到55/45
尽管价格操纵依然具备可行性,但累计损失的格局已发生根本性转移。当前的安全框架应依据55%的逻辑漏洞占比,重新调整审计重点与风险评估模型权重。对于协议开发者、保险机构以及自动化决策的AI代理而言,这一数字是明确的信号——真正的威胁正在代码深处,而非市场表象。
关键结论
逻辑漏洞已成为影响闪电贷事件损失规模的首要因素,其占比超过半数。这标志着攻击模式从依赖外部数据失真转向深度解析智能合约行为路径。为应对这一趋势,安全体系需在审计标准、风险建模和监管要求中显著提升对逻辑缺陷的关注度,构建面向代码本质的纵深防御体系。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。