
摘要:Ledger宣布针对东南亚经销商CryptoBilis的设备销售暂停,因链上数据显示超8600万美元加密资产被转移。受影响用户需避免初始化或迁移至新设备,调查聚焦供应链环节而非全系产品漏洞。
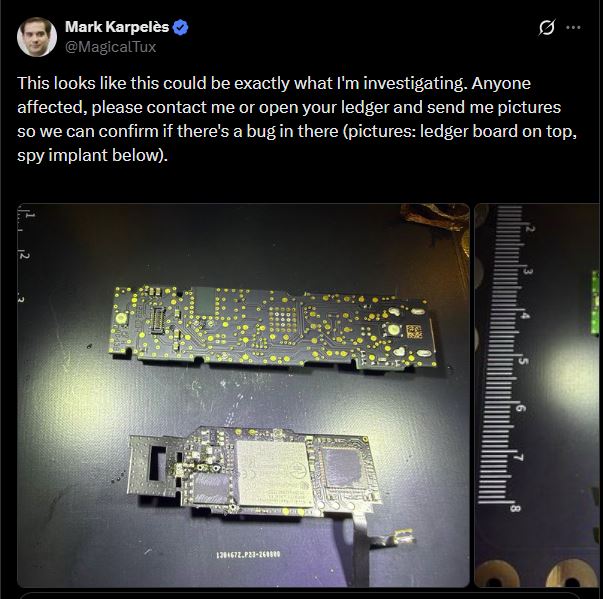
币圈界报道:
Ledger硬件钱包遭关联经销商攻击,逾8600万美元资产面临风险
近期链上追踪显示,来自东南亚地区通过CryptoBilis渠道购买的Ledger设备用户,其账户中涉及比特币、以太坊及波场网络的资产出现异常转移,初步估算损失金额超过8600万美元。该事件引发行业关注,Ledger已要求该经销商在调查期间全面停止发货与销售。
调查锁定单一分销商,影响范围限于特定采购路径
此次安全事件始于2026年10月9日,由区块链分析机构Specter追踪到数百个与被盗资金相关的地址,分布在三大主流公链之上。尽管尚未确认具体攻击手法,但目前证据指向供应链环节的潜在问题,而非普遍存在的设备缺陷。
受影响用户须立即采取防护措施,防止进一步损失
对于过去90天内从CryptoBilis购入设备且尚未完成初始化的用户,应暂缓设置操作;若已完成初始化,则建议将资产转移至配备全新恢复助记词的另一台官方认证设备中。此举旨在规避原始助记词可能已被泄露或植入恶意代码的风险。
安全预警来源:X平台官方公告
Ledger官方未公开说明攻击成因,亦未证实是否为设备篡改或助记词泄露所致。当前结论强调,仅涉及特定经销商渠道的产品,不意味着所有Ledger设备存在同等风险。
独立估算与官方立场存在差异,损失数据待核实
尽管调查员Specter提出损失金额达8600万美元,但此数字仅为基于链上行为的推算,并非经公司验证的正式统计。目前仍无确凿证据表明攻击方式或资金流向已完全查明。
事件背景:加密资产安全挑战持续升级
当前尚无法确定此次事件是由于助记词外泄、固件被植入恶意程序,还是其他中间环节出错所致。硬件钱包的核心优势在于私钥离线存储,但其安全性依赖于设备完整性和用户操作规范。
为何仅特定买家收到警示?原因在于采购路径异常
通知明确限定于过去90天内通过CryptoBilis购买的用户,表明风险集中于特定供应链节点。并非所有持有Ledger设备的用户均受波及,也未发现系统性漏洞。
更深层隐患浮现:加密行业整体安全形势严峻
据The Coin Republic报道,美国政府数据显示,2025年网络犯罪总损失突破208亿美元,其中加密货币相关案件占比约三分之一。此外,Bitget CEO Gracy Chen披露,约3.875亿美元资产在一次攻击后追回可能性极低,仅有110万美元被冻结,且归属不明。
类似事件频发,如Magic Eden平台在9月遭遇漏洞,导致数千个NFT被转移,虽有白帽团队介入锁定资产,但追索仍处复杂阶段。在此背景下,Ledger必须首先厘清本次攻击的技术路径,方能判断是否需要扩大召回或更新固件策略。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。