
摘要:Ledger证实其部分设备在交付前遭物理植入恶意硬件,可能导致高达9340万美元的加密资产损失。事件暴露供应链安全短板,用户需立即采取迁移措施。
币圈界报道:
Ledger确认硬件钱包遭非法植入,资金安全受严重威胁
加密货币硬件钱包制造商Ledger已正式披露,一名东南亚用户的设备中检测到未经授权的物理嵌入式组件。该发现为此前关于产品在流通环节被篡改的猜测提供了直接证据,进一步揭示了供应链层面潜在的安全隐患。
多源数据指向巨额资产流失,调查仍在推进
尽管官方尚未公布确切损失金额,但独立分析机构估算涉案资产接近9340万美元,涉及超过470个数字地址。相关经销商CryptoBilis已在事件曝光后暂停所有硬件钱包的销售与发货活动,配合调查工作。
关键证据浮出水面:设备内部存在隐蔽电路模块
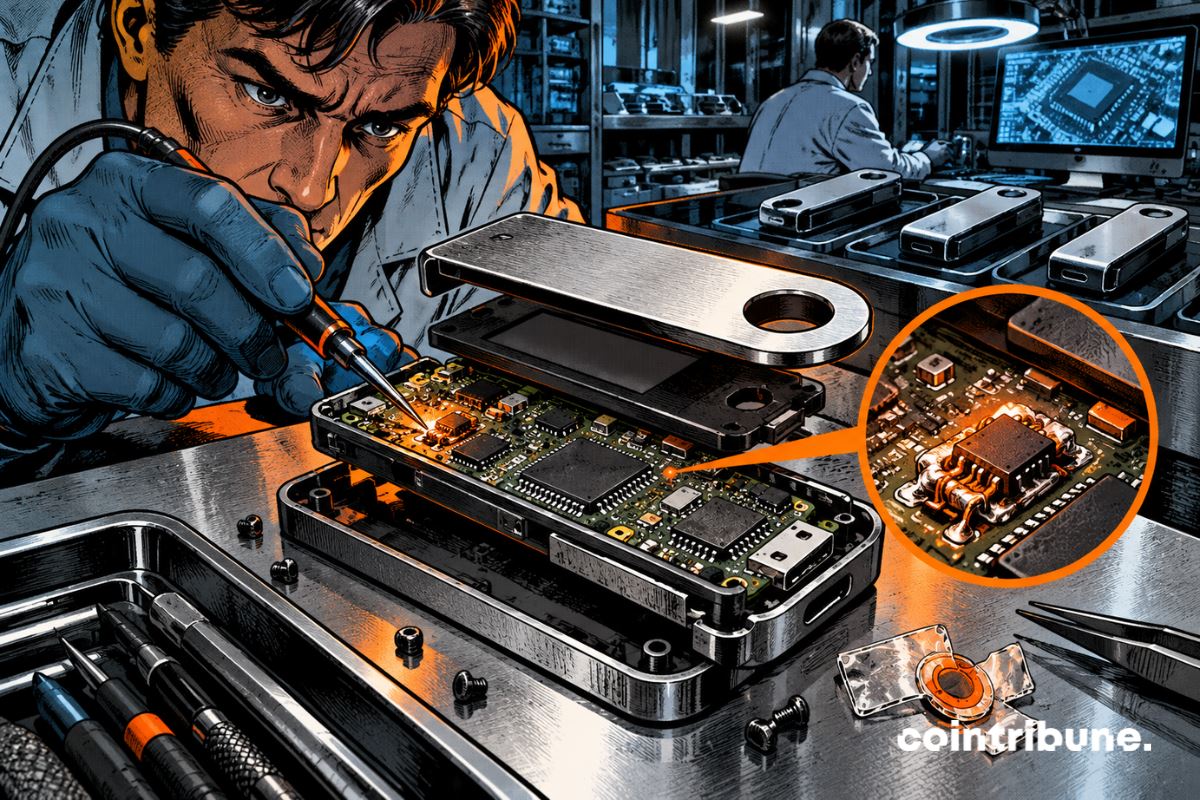
此前数日,Ledger仍处于初步排查阶段,未明确事故成因。10月10日,公司发布新进展:在一台受影响设备中发现了隐藏的第三方硬件装置。该装置包含蜂窝通信模块,可远程传输敏感信息,显著增强攻击者操控能力。这一发现使供应链劫持假说获得强有力支持。
CryptoBilis曾在印尼、马来西亚及菲律宾地区分销Ledger设备。目前,该公司已按要求停止全部运营,等待监管评估。
Ledger特别强调,此次事件不涉及其自身系统或后台服务被入侵。问题可能出现在制造完成后、送达用户前的物流或仓储环节,凸显终端前链路管理的重要性。
攻击机制绕过安全芯片,直接截取助记词
在官方确认前,前Mt. Gox首席执行官Mark Karpelès曾公开一张修改版Ledger Nano X的照片,显示其屏幕后方藏有微型电路板,具备无线信号发射功能。
此类植入物无需破解设备内置的安全元件(Secure Element),仅需在用户首次设置时监控屏幕上短暂显示的24字恢复短语。一旦捕获,攻击者即可在其他设备上重建钱包并转移资产,而无需原始硬件。
值得注意的是,核心加密芯片可能保持完整,使得常规检测难以识别异常。这表明攻击已深入至物理层,而非软件层面。早在2025年,Ledger首席技术官即预警过类似风险,但此次事件将威胁从代码层面延伸至实体硬件。
近亿美元资产处于待验证风险状态
当前损失数据仍在动态更新。Yfarmx报告称约9340万美元的资产被标记于可疑地址;Bitquery则统计约为9290万美元,覆盖311个独立地址。然而,Ledger并未核实具体总额,也未确认每个地址均对应一台被篡改设备。截至目前,仅有一台设备的篡改情况得到官方确认。
比特币、以太坊及多种稳定币均被列入追踪名单。Ledger建议近期通过CryptoBilis购买设备的用户暂缓初始化流程。对于已完成设置的用户,应立即将资产转移至使用全新助记词的新设备,并避免重复使用原有短语。
Ledger正在加速开发针对物理篡改的新型防护机制。尽管硬件钱包本意是实现密钥离线存储,抵御中心化平台风险,但此次事件暴露出一个根本性漏洞:若设备在抵达前已被操控,则任何安全协议都形同虚设。今年早些时候,假冒Ledger应用曾导致近950万美元资产外流。本次攻击方式更为隐蔽——用户遵循标准操作流程,未签署可疑交易,却因设备本身被污染而陷入不可逆风险。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。