
摘要:Ledger披露其东南亚经销商CryptoBilis销售的硬件钱包被植入恶意组件,通过LTE网络窃取用户助记词,导致潜在损失超9000万美元。官方强调安全芯片未受影响,但正品验证功能无法识别此类篡改。
币圈界报道:
Ledger确认东南亚渠道设备遭恶意硬件植入
Ledger官方通报,经由东南亚经销商CryptoBilis分销的部分硬件钱包在出厂后遭遇物理层面的恶意改造,内部嵌入的隐蔽模块可截获用户初始化时显示的24个单词恢复短语,并借由蜂窝网络实时外传至攻击者服务器。
独立运行的隐蔽通信单元规避系统检测
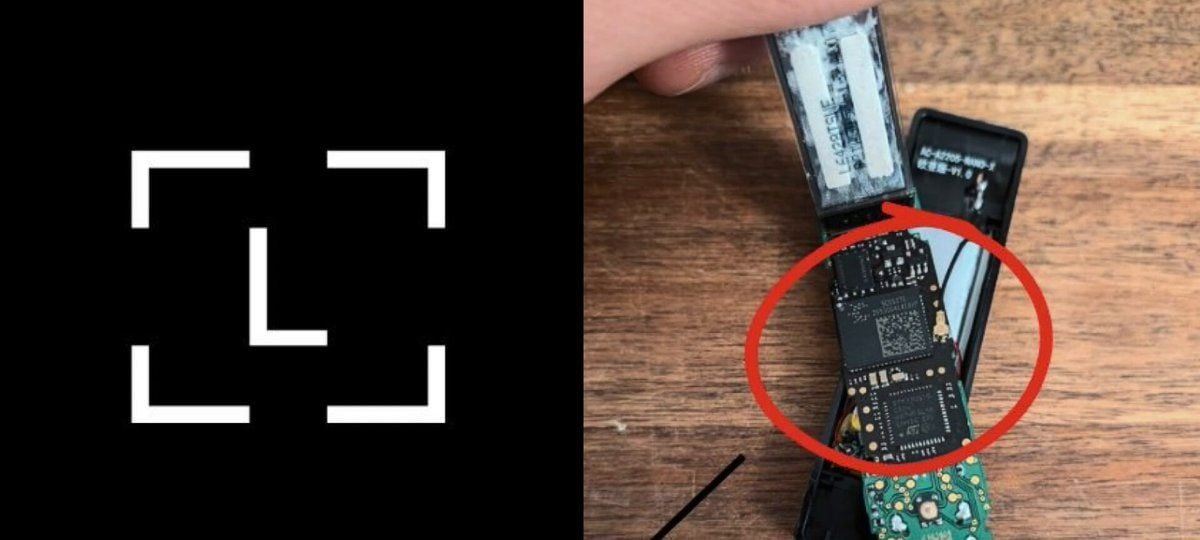
据Ledger Donjon安全团队调查,该恶意组件基于微控制器设计,可在设备启动阶段解析屏幕输出的助记词序列,并通过内置eSIM激活LTE链路完成数据传输。该模块与设备主控及安全元件(Secure Element)无交互,亦未修改操作系统或交易签名机制,实现零干扰式信息窃取。
攻击路径依赖物理接口,传统验证手段失效
篡改装置被安置于设备外壳内侧,接入内部数据总线以读取发送至显示屏的助记词信号。由于其不改变设备外观与基础行为特征,因此官方“Genuine Check”功能无法有效识别此类攻击。这表明,即便设备通过认证,仍可能已处于被监控状态。
初步估算损失逼近一亿美元,后续风险持续存在
Ledger尚未公布确切损失金额。截至10月9日,所有已确认的资产流失均指向通过CryptoBilis渠道获取的设备。然而,链上分析机构Bitquery指出,相关资金已在六个区块链网络中被转移,总额逾9000万美元,其中Tron网络占比约7050万,其余分布于比特币与以太坊。多家媒体援引数据源称损失区间为8600万至9300万美元,若后续发现更多关联事件,整体损失或突破1亿美元。
CryptoBilis已停止销售Ledger产品。Ledger建议曾通过该渠道购得未初始化设备的用户暂缓启用,避免触发漏洞;对已完成初始化的用户,则应立即将资金迁移至全新设备并生成全新助记词。因原助记词可能已被捕获,使用旧短语恢复账户无法保障安全。
针对其他购买途径的用户,公司提供一份非破坏性检查指引,提醒勿擅自拆解设备以防损坏。同时强调,优先选择直接从制造商处采购,是防范此类物理攻击最有效的策略。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。