
摘要:随着假日购物季临近,Trezor宣布将缩减其授权经销商网络,自2027年1月1日起终止部分合作伙伴资格。此举旨在防范物理供应链中的潜在篡改风险,尽管未发现自身设备遭入侵,但公司强调预防性措施的必要性。
币圈界报道:
Trezor强化渠道管控:授权卖家将大规模调整
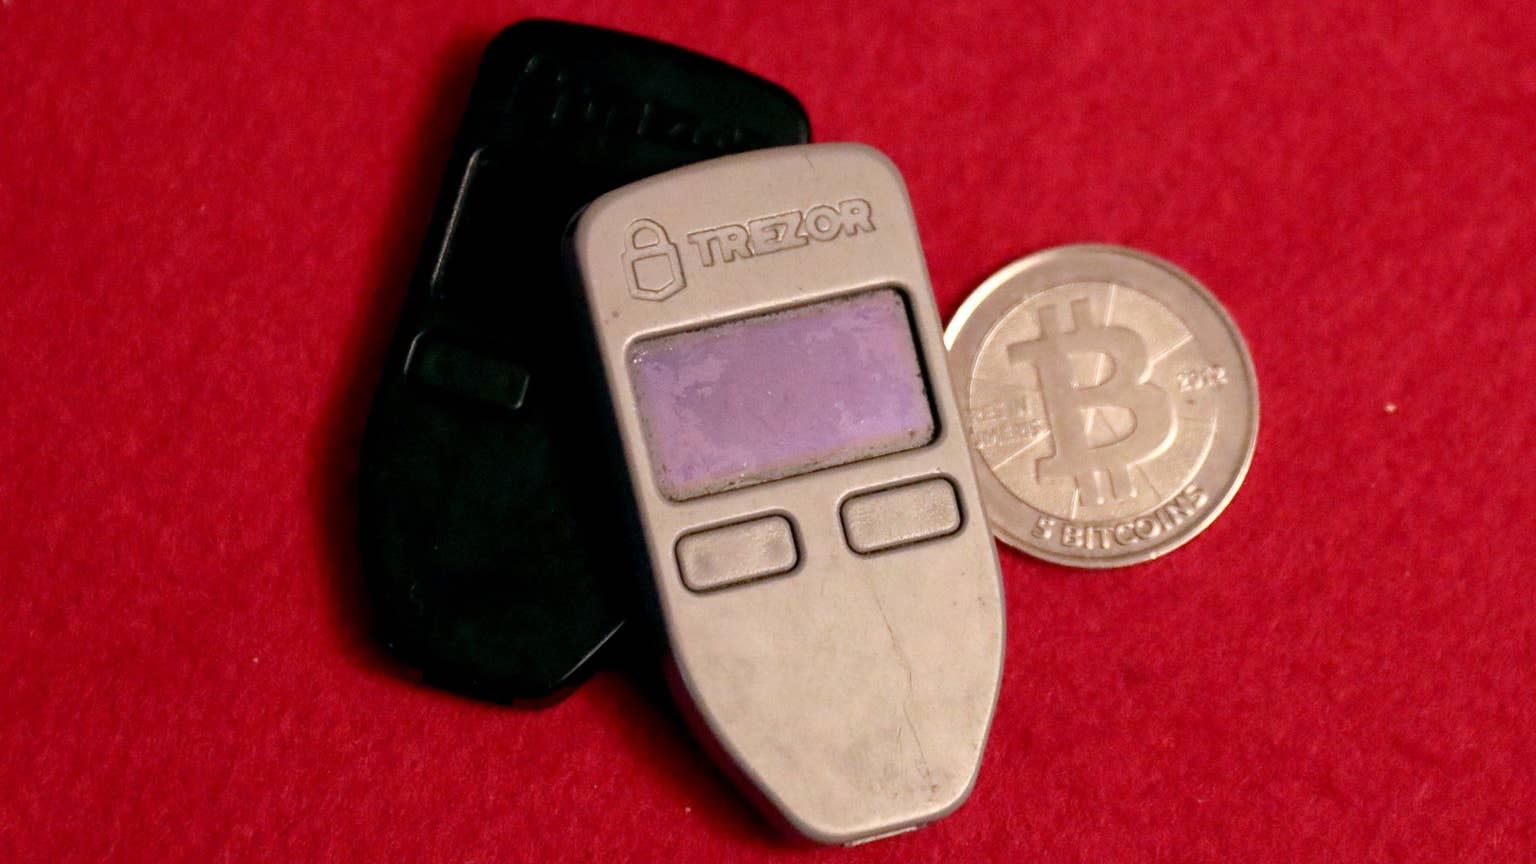
临近年底消费高峰,Trezor启动新一轮渠道治理行动,计划于2027年1月1日全面终止部分授权经销商的运营资质。这一举措源于对硬件钱包在流通环节中可能遭遇物理干预的担忧,尤其在另一品牌遭遇供应链攻击后,公司决定提升整体监管标准。
渠道精简以强化源头管控
首席商务官丹尼·桑德斯在致合作方的信函中指出,此次调整并非基于任何已证实的安全事件,而是出于前瞻性风险控制。通过减少合作方数量,公司得以对每位剩余伙伴实施更深入的背景审查与库存追踪机制,确保设备从出厂到交付全过程可追溯、可验证。
安全核心在于链路可信性
Trezor强调,其设备本身并未被攻破,真正风险存在于产品抵达用户前的流转路径。一旦设备经由未经充分验证的手部接触,就可能植入恶意硬件模块,从而在用户设置时窃取助记词。此类攻击不依赖软件漏洞,而是利用供应链信任链条的薄弱点实现远程数据外泄。
外部案例印证风险现实性
近期披露的Ledger事件提供了关键佐证。据CoinDesk报道,一款由东南亚经销商CryptoBilis销售的设备内部发现隐蔽芯片,可在恢复过程中截获助记词并借由移动网络实时传输。该攻击导致超过300个钱包受损,总损失预估达9320万美元,且未波及设备底层安全芯片或操作系统。
买家应优先确认购买来源
对于终端用户而言,设备合法性首重采购路径。官方建议仅通过Trezor官网、亚马逊旗舰店或当前授权名单中的正规渠道获取产品。若对设备来源存疑,可通过官方指南进行状态核验,或直接联系支持团队寻求协助。
备份管理是自我托管的关键环节
无论设备是否来自授权渠道,助记词始终是资金安全的命门。所有用户必须严格保管12至24位的恢复短语,禁止任何形式的数字记录或共享行为。Trezor明确声明,其客服人员绝不会索取此类信息,任何索要者均为假冒。
过渡期安排保障销售连续性
受影响经销商可在2027年1月1日前继续销售现有库存,包括黑色星期五及节日期间的重要销售窗口。新订单将立即停止发货,但既定库存仍具合法销售权。公司表示,此调整不代表对合作伙伴能力的否定,也不影响设备本身安全性。
未来合作框架将更加严苛
截至2023年10月13日,全球共有87个经销商条目分布在44个国家,实际独立实体为80家。其中美国4家,加拿大2家。具体淘汰名单尚未公布,但公司保留根据形势变化重新评估的权利。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。