
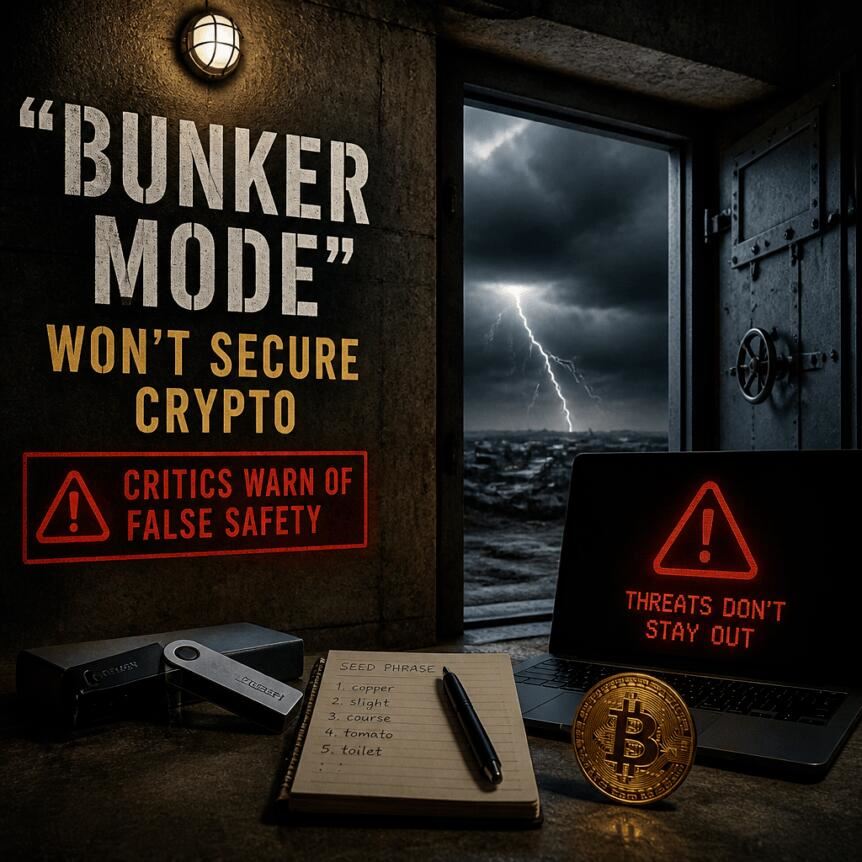
摘要:随着AI在数学攻击中的潜力被重新评估,以太坊研究员Justin Drake警告称,椭圆曲线数字签名算法(ECDSA)可能在数月内面临崩溃风险。尽管缺乏公开证据支持,但行业对‘掩体模式’规划的讨论日益升温,各方就迁移策略、基础设施脆弱性与后量子方案进展展开激烈辩论。
币圈界报道:
AI驱动的数学突破或颠覆现有加密体系
加密安全领域的焦点正从传统威胁转向一种更具颠覆性的假设:人工智能可能在无需量子计算的前提下,加速发现椭圆曲线密码学中的潜在数学漏洞,从而实现对公钥的逆向推导。这一趋势引发业内深度反思,尤其在区块链生态广泛依赖ECDSA等非对称加密机制的背景下。
应对潜在崩溃:倡导进入‘掩体模式’的紧迫性
以太坊核心研究者Justin Drake在公开平台提出预警,认为若不采取前瞻性措施,当前主流的椭圆曲线数字签名算法可能在‘量子可用日’前即遭破坏,时间尺度或缩短至以月为单位。他主张全行业应启动‘掩体模式’应急规划,重点在于通过更换接收地址来减少暴露的公钥信息,从而降低被攻击的可能性。
质疑声起:尚无可信攻击证据支撑恐慌情绪
面对这一警示,多位密码学专家持保留态度。著名学者Matthew Green虽承认长期密码学失效的风险存在,但强调目前并无针对ECDSA的实质性公开攻击成果。Coinbase首席密码学家Yehuda Lindell指出,尚未有可靠证据表明其背后的数学基础已被削弱。Trezor分析师Lucien Bourdon则进一步提醒,不能将由AI生成的理论论文误读为现实威胁——即便存在相关研究,也未必能转化为实际可执行的破解手段。
迁移新地址并非万能解药:系统级暴露隐患重重
即使用户主动轮换钱包地址,仍可能面临系统性风险。FoundationHQ CEO Zach Herbert指出,扩展公钥(xpub)一旦被第三方共享,便可能使新生成的公钥信息暴露,进而被用于反向推导私钥。此外,StarkWare联合创始人Eli Ben-Sasson强调,若密码学原语失效,影响将波及共识机制、数据承诺结构及网络基础设施签名模块,远超单一地址变更所能覆盖的范围。
多链布局后量子方案,但落地仍处提案阶段
部分项目已启动抗量子转型探索。NEAR Protocol推出兼容FIPS-204标准的量子安全密钥添加功能,允许用户在不转移资产的情况下增强安全性;Meteor钱包亦支持基于格的签名方案。以太坊方面则提出包含硬分叉回滚与零知识证明追偿机制的应急框架,但被评价为尚未制定明确时间表。相较之下,Solana提出基于哈希证明的身份验证路径,具备概念可行性,但仍未部署上线。
行动时机争议:理论风险需与现实操作平衡
Bitwise欧洲高级研究助理Max Shannon认为,当前风险尚不足以构成即时行动的依据,但长远来看保持警惕是必要的。然而,旧设备用户、多重签名配置复杂者以及长期休眠的比特币持有者,往往难以通过简单更新完成防护。更深层的问题在于,某些观点是否隐含推动特定路线图优先级的意图。最终共识指向:真正的应对需要跨钱包、协议与基础设施的协同响应,而关键节点仍在于是否有可复现的攻击案例出现,以及后量子方案是否真正落地实施。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。