
摘要:Orbinum Network 于2026年10月16日上线 Vault v7 测试版,引入无关联信息存储、三类发送者选项及链上数据恢复机制,强化用户隐私保护,但尚未部署至主网。
币圈界报道:
Orbinum Network 发布 Vault v7 测试版本,隐私功能全面迭代
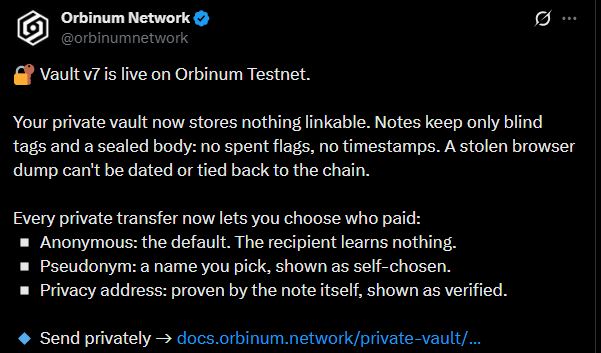
2026年10月16日,Orbinum Network 宣布其核心隐私系统 Vault v7 已在测试网络中正式启用。此次更新重构了资金记录的存储逻辑与身份披露机制,项目团队通过官方 X 平台发布详细说明,强调该版本将显著提升用户交易行为的不可追踪性。
数据留存策略彻底重构:去标识化记录设计
新版私密金库不再保留任何可被用于关联账户活动的信息。票据(Notes)仅保存盲标签(blind tags)与密封主体(sealed body),主动移除了已花费标志(spent flags)与时间戳(timestamps)。前者用于标记支出状态,后者则反映操作发生的时间点,二者均可能成为链上分析的突破口。
项目方指出,即便用户的浏览器数据遭遇泄露,也无法通过残留信息推断出具体交易时间或对应链上事件,从而实现更深层次的隐私隔离。
转账身份选择机制:三种匿名模式并行
每笔私密转账现支持三种发送者身份披露方式:默认的“匿名”模式下,接收方无法获取任何来源信息;“伪名”模式允许发送方自定义名称作为显示身份;而“隐私地址”则通过票据自身验证,呈现为经过认证的身份标识。
由于匿名为默认配置,用户需主动切换至其他模式方可展示身份信息。官方配图明确标注“选择支付者(Choose who paid)”,凸显此功能对用户体验的直接影响。
金库恢复流程:解锁后强制重新扫描
用户在解锁金库时,系统将自动触发一次完整重建流程。具体步骤包括:进入 Shielded Pool(屏蔽池),依次点击“更多操作”与“恢复票据”,等待扫描完成。在此期间,余额可能暂时显示为零,直至数据同步完毕。
项目方声明,无需手动备份,因所有数据均以加密形式链上存储,并由用户设备本地管理。公告提示,只需完成一次重新扫描,即可自由选择显示名称,实现身份设置的灵活控制。
底层协议与开发工具包关键调整
本次更新涉及四项核心协议与 SDK 变更:支出无需签名,不依赖中继器,且不绑定空值标识符(nullifiers)账户;Merkle 路径构建完全在用户端完成,节点无法获知其持有票据的范围;新到账票据即刻可用,支持即时消费;活动历史可在恢复后完整还原,包含支付金额、接收金额及解除屏蔽金额。
补充说明:中继器是代为提交交易的第三方;空值标识符用于防止重复花费;Merkle 路径用于证明条目在数据结构中的位置;解除屏蔽指将资产从私密余额转出至公开账户的过程。
行业观察:隐私增强背后的潜在风险
此次升级的核心目标在于最小化私密金库暴露的元数据量。移除已花费标志与时间戳有效降低了链上行为匹配的可能性。未签名支出与客户端生成的 Merkle 路径进一步限制了网络节点可获取的信息边界。
上述内容均来自项目方自述,尚未经过独立审计。其路线图显示,代码审查计划于第四季度启动。鉴于测试网环境与主网存在差异,当前表现不能直接映射未来实际运行状况。此外,公告未提及 ORB 代币发售或主网上线的具体时间表。
当前阶段定位:测试网验证中,主网尚待发布
根据2026年10月16日发布的消息,Vault v7 当前仅在测试网上线,属于功能性验证阶段。新增的发送者选项与一次性恢复扫描机制已在测试环境中启用。公众可使用公共浏览器查看实时活动,但所见均为模拟数据。后续进展将通过官方 X 账号持续更新,具体内容可能存在调整。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。