
摘要:Tether 发布 MDK v0.11 版本,引入人工审批机制,要求所有设备操作前必须获得人类确认。该更新旨在应对 AI 代理操控物理设备带来的风险,强调身份验证与人为监督的必要性。
币圈界报道:
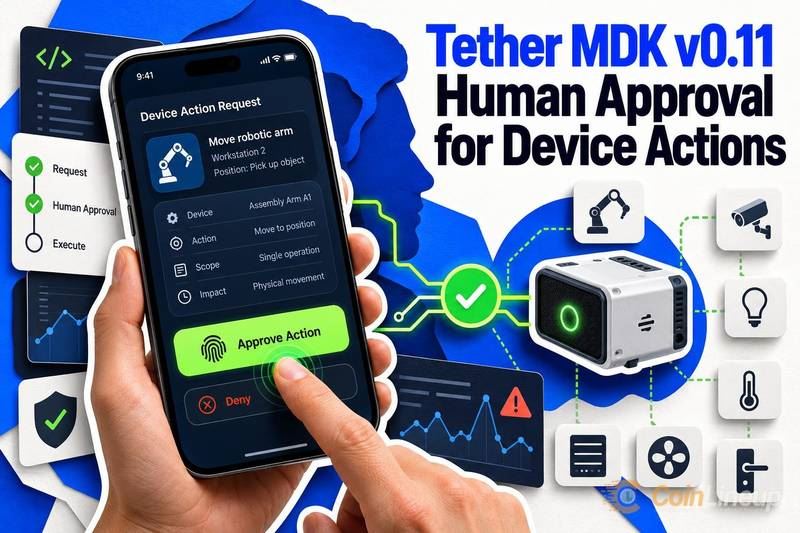
Tether MDK v0.11 强制执行人类干预,确保设备操作前获授权
Tether 推出的 MDK v0.11 版本参考代理在执行任何设备操作前新增暂停环节,必须由真实用户完成批准动作方可继续。网站运营方需自行构建身份验证系统,否则相关流程将无法推进。
机器开发套件引入“人在回路”控制逻辑
MDK(Machine Development Kit)是 Tether 用于打造可作用于现实世界设备的人工智能代理的核心框架。v0.11 版本的参考实现首次明确设置了操作前的中断点:当代理意图触发设备行为时,将主动停止并请求人类许可。
这一设计属于典型的“人在回路”控制模式。区别于全自动执行,它在关键节点设立人为审查关口,尤其适用于可能引发不可逆后果的物理操作场景,显著降低误判或失控风险。
暂停机制体现对物理影响的审慎考量
MDK v0.11 将每项设备操作视为需授权的行为,而非默认自动执行的任务。这并非功能缺陷,而是一种主动的安全约束。通过强制代理在行动前提出请求,形成有效的前置控制,特别适用于涉及实体硬件或网络连接系统的应用。
此前 Tether 首席执行官 Paolo Ardoino 曾提出由 AI 代理管理比特币矿机的构想,由此引出一个核心问题:当人工智能控制真实基础设施时,谁拥有最终决策权?v0.11 的人工批准机制正是对此类治理难题的工具层回应。
值得注意的是,参考代理仅规定暂停行为本身,未定义如何获取或展示批准信息。具体方式、界面样式及触发时机均由集成该工具包的应用开发者自主决定。
MDK v0.11 要求使用其参考代理的平台在执行设备操作前必须部署独立的身份认证机制。该工具包不内置任何登录或验证组件。若未配置身份检查,即使存在暂停流程,也无法确认实际批准者身份。
缺乏身份识别的“人工批准”本质上形同虚设。为使控制机制真正生效,基于 MDK 构建的服务提供方必须主动补足这一安全缺口。
这种架构遵循典型开发者工具包的设计范式:框架提供基础结构,安全层由使用者根据应用场景定制。对于依赖 Tether 基础设施的运营商而言,身份验证已不再是附加功能,而是保障人工审批有效性的前提条件。
与此同时,Tether 正在拓展其基础设施蓝图。近期宣布的哈萨克斯坦稳定币试点项目同样聚焦于以身份和权限为核心的系统设计,显示出一致的技术方向。
若您使用的是基于 Tether MDK 构建的服务,v0.11 升级意味着其背后的 AI 控制层现在必须在执行设备操作前等待人工确认。这一机制虽常在后台运行,但实质上构成了对终端用户的保护屏障。
实际交互效果完全取决于服务提供商的实现质量。良好集成会呈现清晰的确认提示并完成身份核验;反之,若身份验证薄弱或缺失,则可能导致审批环节被绕过,带来安全隐患。
对于评估此类平台的用户而言,询问其如何处理人工批准流程以及身份验证机制,已成为一项必要且具体的考察维度。虽然工具包强制要求这些机制存在,但并不保证其实施质量。
随着 Tether 持续推动 AI 驱动的基础设施建设,包括挖矿自动化等设想逐步落地,“谁来批准 AI 行动”的治理命题日益紧迫。MDK v0.11 提供了明确的答案:必须由经过验证的真实人类,在操作前主动授权。至于具体如何落地,仍取决于各平台后续的设计选择与执行能力。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。