
摘要:日本GMO云因第三方恶意程序入侵,导致26,739台服务器可能受影响。事件涉及交易账户信息外泄,公司已启动5,000日元补偿计划,并呼吁政府启用主动网络防御机制。攻击者公开声称数据,客户需立即采取防护措施。
币圈界报道:
GMO云安全事件波及超两万六千台服务器,赔偿与防御机制成焦点
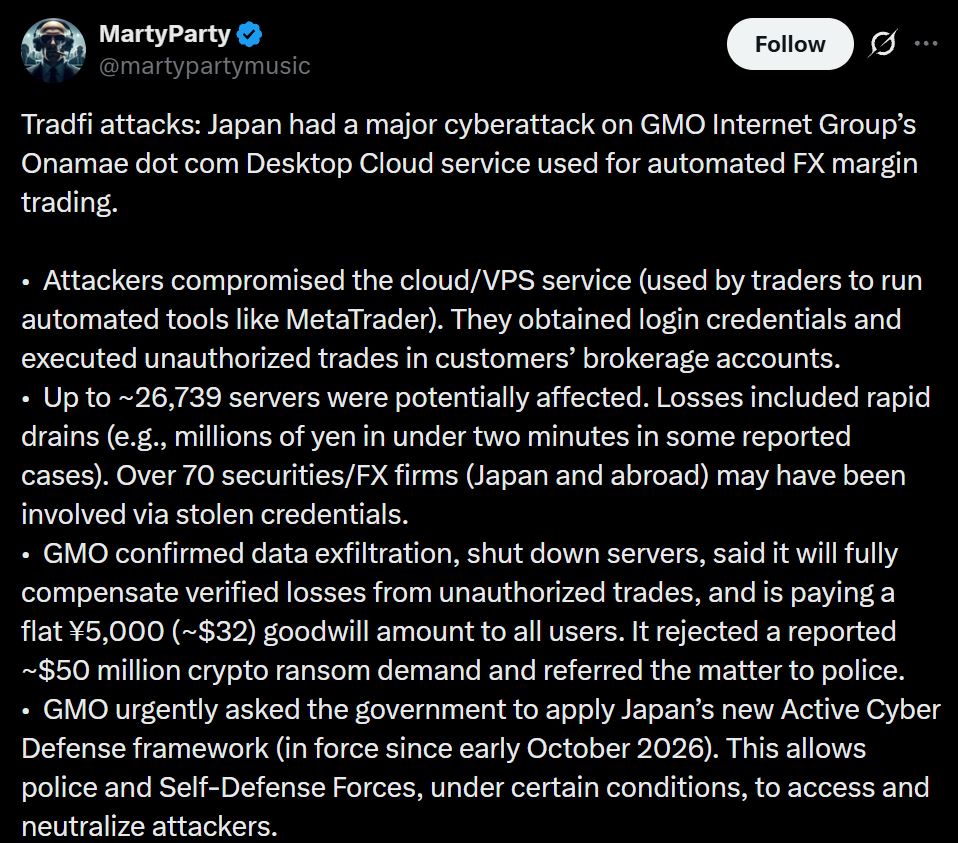
一起针对日本托管服务的网络攻击引发广泛关注,该服务被广泛用于自动化交易系统。此次事件影响Onamae.com Desktop Cloud平台,即为交易者提供远程服务器以运行MetaTrader等工具的租赁服务。尽管事件属于传统金融基础设施范畴,但其后果对所有依赖远程算力执行交易策略的用户具有警示意义。以下是事件关键节点及应对建议。
事件爆发时间线与初步响应
GMO互联网集团于2026年10月20日确认,有外部实体在部分客户服务器中植入恶意代码。首份声明指出,约26,739台设备可能处于风险之中,并从10月21日凌晨4时起逐步终止全部服务。初期未确认个人信息外泄,但后续调查推翻了这一判断。
| 日期(2026) | 事件 |
|---|---|
| 10月19日 | 因客户异常咨询启动内部审查 |
| 10月20日 | 确认恶意程序存在;暂停新应用注册 |
| 10月21日 | 全面关闭服务器;发布首份事故通报 |
| 10月22日 | 联络警方;更新第二份报告 |
| 10月24日 | 公布赔偿细则并提交政府申请 |
| 10月27日 | 攻击方宣称公开相关数据 |
受波及数据范围与风险提示
第二份公告扩大了影响评估。客户反映其交易账户出现非授权操作,且存储于MT4、MT5等工具中的登录凭证(含密码)或已被读取。官方建议用户立即通过其他终端修改密码、注销账户、核查资金状态,并在经纪商支持后启用双重身份验证(2FA)。值得注意的是,支付卡信息未存于该环境。
赔偿政策与监管倡议
截至10月24日,第四次通报证实系统存在漏洞,未经授权访问已发生,客户数据确已流出。此次事件牵连日本及海外逾70家证券与外汇机构。无论是否遭受直接损失,每位现有客户将获5,000日元善意补偿金。实际因非法交易产生的经济损失(含手续费)将予以赔付,但市场波动及潜在盈利损失不在覆盖范围内。具体申赔流程将于11月6日前对外披露。
公司承认安全管理短板,承诺承担法律责任并推动长期防护机制建设。同时,其首次正式呼吁政府采纳“主动网络防御”策略——即由国家层面干预攻击者基础设施,称本案为其主张启动该框架的首例。
勒索威胁与设备排查进展
第九份报告披露,10月21日接收到一封勒索邮件,索要约80亿日元(约合5,000万美元)。未说明支付形式是否为加密货币。公司明确拒绝付款,强调赎金支付无法确保数据销毁。10月25日起,员工前往多地客户现场接管设备,交由白帽团队进行深度分析。截至10月27日,已检查设备均未发现勒索软件或其他恶意程序,但此结果不等于全系统安全。趋势科技等安全厂商已介入协助,受勒索影响的客户将获得同等性能的新终端替换。
攻击者公开数据与法律应对
第十份报告确认,疑似攻击者于10月27日12:30发布声称包含公司及客户数据的内容。相关信息正在核实,不排除存在伪造成分。公司正筹备刑事诉讼,针对传播虚假信息的行为追究责任。截至13:55,尚未确认存在勒索软件攻击。数据疑似泄露的用户将被单独通知,另有一项同情性补偿正在讨论中。公众应避免访问所谓泄露网站,以防自身信息被二次采集。
用户紧急行动指南
立即执行全盘杀毒扫描并备份核心文件。断开电脑网络连接并关机。更换在多个平台重复使用的密码。警惕任何声称可“挽回损失”的第三方消息。仅通过官方渠道获取最新动态。
事件总结与长期警示
GMO云事件揭示了托管服务一旦被攻陷,将对大量交易者造成连锁冲击。目前已知事实包括:26,739台服务器受影响、设立补偿机制、拒绝支付赎金、以及攻击方于10月27日公布数据。然而,真实受害人数与总经济损失仍待进一步确认。依赖远程服务器运行交易机器人的用户应坚持使用唯一密码、最小权限原则,并强制启用双重身份验证。
本文不构成财务建议。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。