
摘要:在价值63亿美元的币安盗窃案中,攻击者正加速将资金转入无法被冻结的比特币与以太坊等资产。尽管多家机构已实施冻结措施,但大量资金仍处于不可控状态,凸显去中心化生态下的追偿难题。
币圈界报道:
币安63亿美元被盗案:攻击者转向不可冻结资产进行资产重构
全球最大加密货币交易所币安遭遇史上规模最大的黑客袭击,涉案金额高达63亿美元。在此背景下,攻击者正依据资产可冻结性对资金进行分类处置,优先将资金转移至无发行方控制权、无中央关闭机制的代币体系中。
攻击路径分化:可冻结与不可冻结资产的争夺战
随着稳定币发行商启动黑名单机制并实施链上冻结,黑客则加快向以太坊、比特币及其他无管理权限的资产类别迁移。这场攻防博弈发生在加密领域最严重的单起安全事故之中,其目标竟为全球领先的交易平台。
初始漏洞源于运维设备失陷
币安初步调查指出,此次系统入侵源自一名负责运维的工程师所用笔记本电脑遭到恶意软件渗透,成为攻击入口。
已冻结资产追踪与损失评估
据TRM Labs与Chainalysis联合分析,涉事黑客组织被确认为朝鲜背景的“TraderTraitor”团队。目前,该团伙已因监管干预导致约30亿美元资产被锁定。
Tether和Circle作为市值最高的两大稳定币发行方,分别对17.7亿USDT与8.25亿USDC执行了冻结操作。对于8,850万枚RLUSD,Ripple已冻结其中4,050万;而与特朗普关联的World Liberty Financial则锁定了2,780万枚USD1代币。
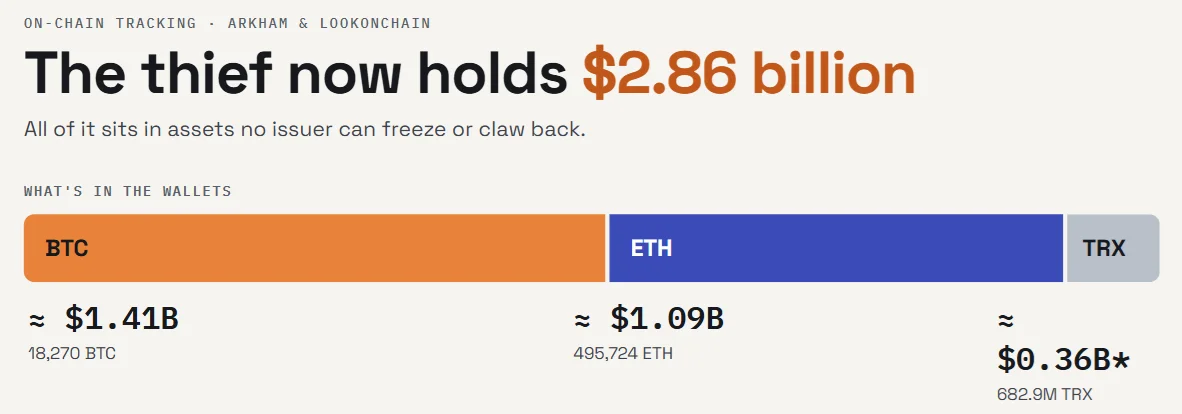
Arbitrum安全委员会成功阻断3,050万美元资金流转。然而,根据Arkham与Lookonchain数据,仍有近30亿美元未受任何实体控制——其中包括10.9亿美元以太坊、14.1亿美元比特币及6.829亿TRX。
当前,攻击者掌控的不可冻结资产总额约为28.6亿美元。
通过出售AAVE、ENA、LINK、PEPE和UNI等非主流代币,黑客筹集了1.5825亿美元,并全部转换为以太坊,进一步强化其资产的不可追溯性。
监管干预边界:谁有能力控制,谁无能为力
去中心化聚合平台1inch与Reserve协议的反应形成鲜明对比,揭示出当前链上治理的局限性。
1inch已将相关地址列入黑名单,禁止其访问dApp、钱包接口及API服务,并主动联络币安及零号阴影(ZeroShadow)、SEAL 911、TRM Labs等多方机构协同应对。
相比之下,当黑客大规模转移约34亿枚RSR代币时,Reserve团队明确表示:“无人能够冻结这些代币”,因其代码设计为不可变且无管理员密钥。
Arbitrum安全委员会曾临时修改网络收件箱合约,通过伪造地址重演跨链交易,将8,425 ETH与74,559,805 ARB转入以0DA0结尾的托管钱包。随后恢复原始合约状态,仅待ArbitrumDAO投票通过后方可动用资金。此举措与今年4月处理KelpDAO事件的方式一致,当时成功冻结约7,100万美元资产。
历史教训:冻结≠追回
行业近期再次验证,一旦资产完成去中心化转换,冻结手段的实际成效极为有限。
在9月发生的Bitget事件中,尽管Tether与Circle冻结了38.75亿美元中的31.8万美元,但其余资金已被迅速转为以太坊,脱离监管范围。
据Bitquery数据,被冻结的钱包在一周后仍保留59%的USDT,六个月后这一比例降至12%。
目前,币安已暂停存款与取款功能,承诺由SAFU基金及公司自有资金补偿用户损失,并预计48小时内恢复提款服务。
联合首席执行官Richard Teng在社交平台发文强调:“你的资金是安全的,我们将承担所有损失。”然而,该交易所尚未披露从已冻结的30亿美元中实际追回的比例,也未说明剩余33亿美元的处置方案。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。