
摘要:Trezor发布紧急通告,警告2026年3月后通过CryptoBilis购买的Safe系列硬件钱包可能被植入恶意组件。该设备可远程窃取助记词并传输至外部网络,目前尚未有资金损失报告,但多家厂商已确认类似事件。
币圈界报道:
多品牌硬件钱包疑遭恶意模块植入,用户须立即更换恢复短语
2026年10月30日,Trezor发布紧急通知,要求所有自2026年3月以来经由零售商CryptoBilis购得其硬件钱包的用户,立即创建新钱包并生成全新恢复短语,尽快转移所持加密资产。此次警报源于对Safe 5型号设备中发现异常组件的调查,尽管制造商尚未实际收到涉事设备,也未接获任何资金被盗的正式报告。
关键行动指令:立即迁移资产并重置恢复机制
Trezor明确要求受影响用户停止使用原有设备,立即部署带有全新助记词的新钱包,并将资金迅速转移。此举旨在防范潜在数据泄露风险。目前尚无证据表明已有用户遭受实际经济损失,但技术隐患已被确认存在。
事件源头追溯:印尼买家率先披露异常组件
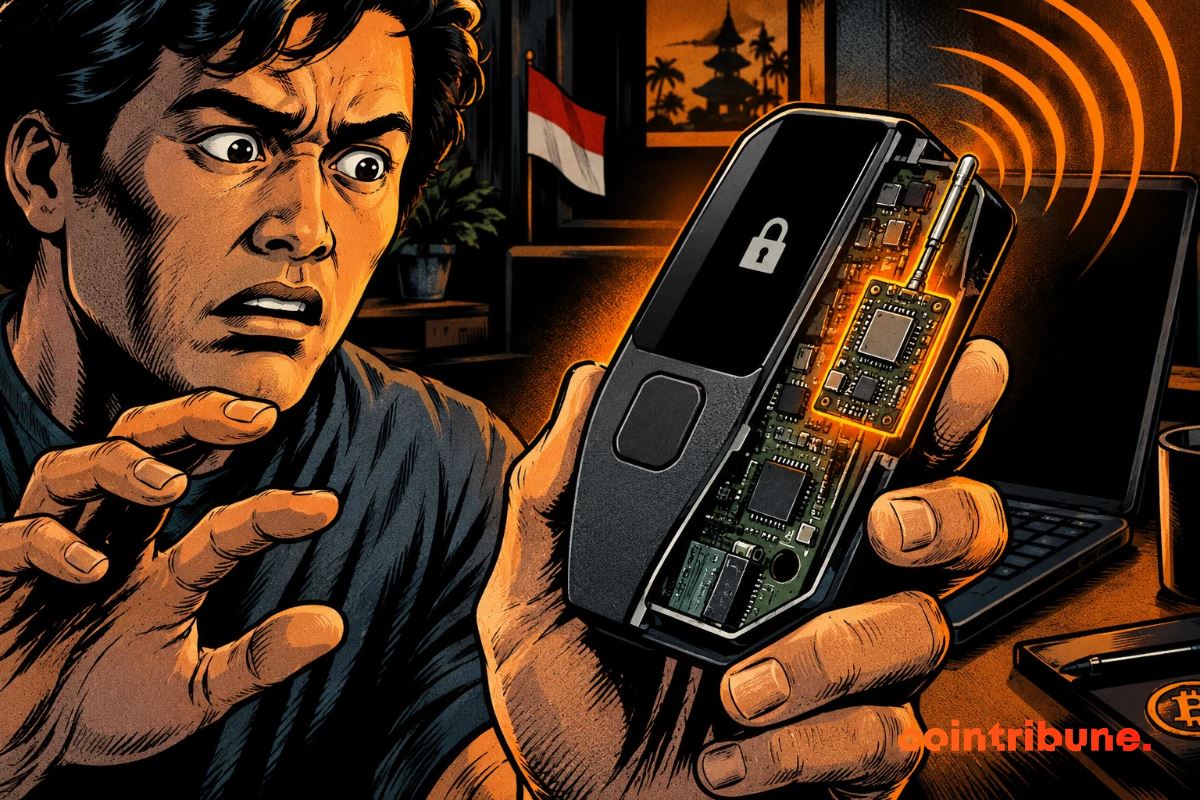
事件起因于一名印度尼西亚客户在2026年10月28日通过Trezor的责任披露计划提交报告,称其于当年8月通过Tokopedia平台从CryptoBilis购得的Safe 5设备内藏有非标准部件。该报告成为引发全面审查的关键导火索。
技术特征分析:隐蔽式数据外传装置具备蜂窝通信能力
据初步描述,该植入物为一枚附加卡片,集成蜂窝通信模块与天线系统。当设备通电连接时,该组件可读取屏幕显示内容,包括敏感的24位恢复短语。随后通过移动网络将信息实时发送至外部服务器,实现远程情报窃取。一旦攻击者获取完整助记词,即可在不接触原始设备的情况下完全掌控钱包。
行业联动响应:Ledger同步确认同类威胁存在
2026年10月10日,Ledger官方证实其通过CryptoBilis渠道销售的部分设备同样遭遇相似机制的植入物。其安全团队Donjon于10月13日披露,该组件独立于主控系统运行,专门用于捕获设置阶段输入的助记词,并借助eSIM通过LTE网络完成数据外传。值得注意的是,该操作未影响设备核心安全元件(Secure Element)的完整性。
经济损失评估:链上追踪显示超8600万美元资金面临风险
链上分析机构Specter估算,涉及此次事件的比特币、以太坊及Tron网络上的资金损失已超过8600万美元。媒体Yfarmx则指出潜在总损失可能逼近1.03亿美元。截至发稿,Ledger尚未公布最终统计结果,但已启动内部审计流程。
厂商应对策略与调查进展
Trezor表示,虽未直接比较两方技术细节,但确认该类植入物运作逻辑高度一致。早在2026年10月9日,即警报发布前21天,公司已将CryptoBilis移出授权经销商名单。此后,对四台从该渠道采购的设备进行检测,包括一台Safe 7、两台Safe 5和一台Safe 3,均未发现篡改痕迹。
尽管如此,Trezor仍强烈建议所有曾通过该渠道购机的用户执行资产迁移操作,避免重复使用旧恢复短语或启用未经配置的设备。现有设备可保留,并联系官方支持申请更换服务。
目前尚无信息确认CryptoBilis是否向欧洲市场发货,实验室鉴定亦未设定具体截止时间。当前仅有一例已知案例被记录,且所检样本均未发现异常。若后续验证成立,说明漏洞可能出现在出厂至交付之间的供应链环节。因此,设备来源已成为判断安全性的核心要素之一。后续动态将持续跟进。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。