
摘要:BTCPayServer遭遇疑似未经授权的热钱包扫荡,项目方已发布紧急下线指令。目前尚无明确漏洞关联,但旧版本用户面临高风险,专家警示自托管系统仍存重大安全隐患。
币圈界报道:
BTCPayServer 突发安全警报:热钱包遭异常访问,运营商被要求立即停服
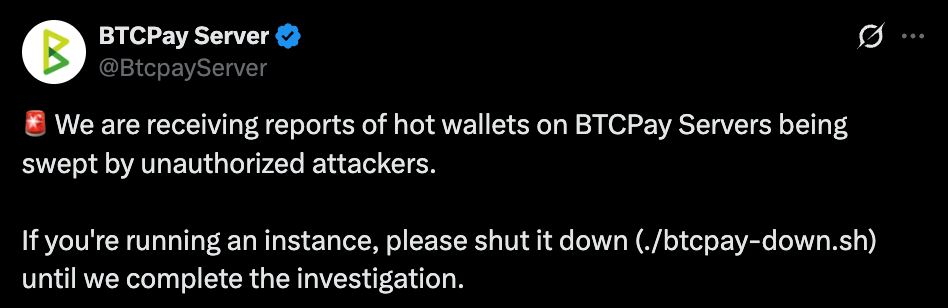
截至 2026 年 11 月 2 日,针对 BTCPay Server 的安全事件持续发酵,受影响的自托管商户被要求在短时间内执行服务中断操作。官方于 11 月 1 日 UTC 时间 22:25 在 X 平台通报,确认存在热钱包被未授权实体扫描的情况,并随即建议所有运营方立即运行 ./btcpay-down.sh 命令,直至调查完成。
离线指令背后的危机信号:系统暴露面扩大成核心风险
该通告内容极为简略,未披露攻击手法、资金损失规模或具体影响范围。由于系统采用去中心化自托管架构,每项实例的安全决策由独立所有者承担,无法由中央机构统一干预。当前唯一共识是维持各节点处于离线状态,等待官方进一步评估。
事件时间线梳理:从修复更新到突发警报的断裂衔接
关键时间节点如下:10 月 29 日,版本 2.4.7 发布,修复包括 1 个严重及 13 个高危在内的共 85 项漏洞;11 月 1 日 22:25,官方通报异常访问;23:23,警报在 SolanaFloor 等平台扩散;23:40,CryptosR_Us 补充指出尚未发现相关补丁,原因仍在排查中。
当前安全性评估:新版本未受波及,旧版成主要风险源
创始人 Nicolas Dorier 后续澄清称,现有证据指向 2.4.2 及更早版本的实例遭受入侵,且攻击路径可能源于管理员凭证泄露。值得注意的是,运行最新 2.4.7 版本的公开部署实例未出现异常,暗示问题或与历史版本配置缺陷有关。
漏洞溯源尚未明朗:新补丁未能覆盖本次事件
尽管 2.4.7 版本已解决大量已知威胁,但团队尚未将此次攻击归因于特定漏洞。目前缺乏直接证据表明存在可被利用的代码缺陷,亦无明确迹象显示攻击者利用了某项已被公开披露的漏洞。
应急响应流程:三步确保系统重置前不复联
针对“如何应对 BTCPay Server 攻击”的查询,建议操作为:首先在服务器端执行 ./btcpay-down.sh 命令彻底关闭服务;其次,在未获官方安全认证前严禁重新上线;最后,持续追踪官方渠道发布的调查进展与后续修复方案。
行业视角:自托管模式下的信任成本正在上升
分析人士指出,此事件凸显了自托管支付网关固有的安全悖论——虽避免了第三方中介风险,却将防护责任完全转移至个体运营者。若攻击源自管理员权限盗用,则潜在损失远超初始报告范围。在缺乏统一安全标准的背景下,比特币热钱包的可用性正面临严峻考验。未来走向取决于根本原因的揭示,而忽视停服警告的商户极有可能陷入资产清零风险。
截至目前,大规模扫荡行为仍未被证实,但官方立场保持一致:所有实例应立即下线,直至全面验证安全状态。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。