
摘要:一场看似微小的零代币提款请求,竟引发价值150万美元的资产流失。本文深度剖析b14g协议漏洞机制、资金去向及行业影响,揭示DeFi逻辑缺陷背后的系统性风险。
币圈界报道:
零金额请求如何触发百万级资产外流?
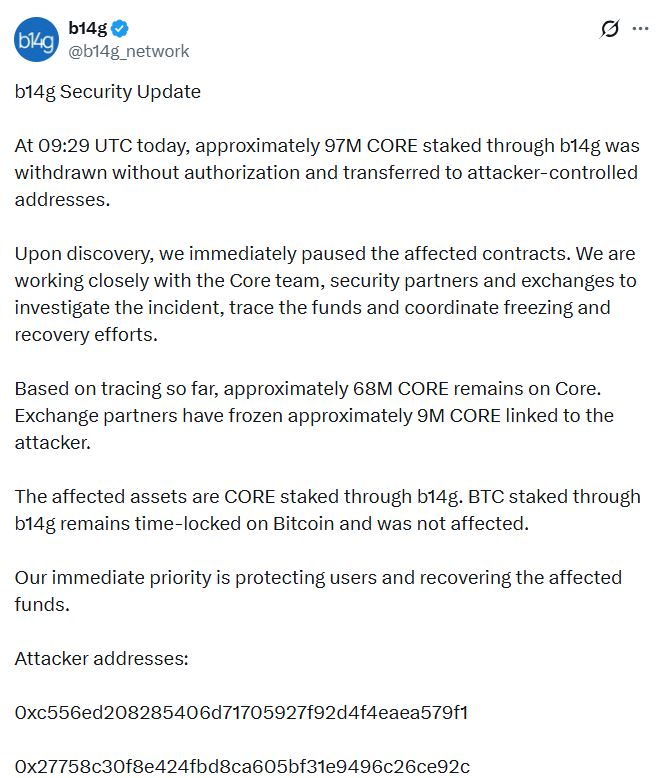
2026年10月31日,比特币质押协议b14g遭遇重大安全事件,攻击者通过提交99笔提取零枚$CORE的请求,成功清空91个未注资头寸,导致约9700万枚$CORE被转移。按事发前价格估算,损失总额约为150万美元,而非外界误传的9700万美元。
漏洞根源:零值被误判为全额提取指令
链上数据显示,攻击发生在UTC时间09:29:51,一笔交易中包含99个提款请求,全部指向零金额。尽管这些头寸从未注入资金,但因合约逻辑将‘零’视为清空余额的信号,导致所有相关头寸被完全释放。
漏洞归属:是核心协议问题还是应用层失误?
初步调查显示,无证据表明管理员私钥泄露或恶意合约部署。攻击路径指向b14g协议在处理提款请求时对数值输入的异常响应机制,目前尚无法确认该缺陷源于Core质押层底层设计,还是b14g自身合约逻辑疏漏。
被盗资产现状:部分冻结,大量资金仍待追踪
项目方已确认两个由攻击者控制的钱包地址。其中约6800万枚$CORE仍处于流通状态,交易所合作伙伴已冻结约900万枚关联代币。另有约2000万枚$CORE去向不明,尚未披露具体位置与后续处置方案。
网络是否受损?核心层保持完好无损
Core DAO官方声明指出,其共识机制、验证节点及质押合约均未受影响。直接通过验证者或主网质押的CORE资产安全,且比特币本身仍处于时间锁定状态,未被挪用。此次事件仅限于b14g这一应用层,未波及底层网络。
未来走向关键:分析报告与信任重建
专家认为,此事件本质为输入校验缺失导致的逻辑漏洞,非密码学突破。当前最大不确定性在于b14g尚未发布技术复盘报告。此外,合约暂停期间提款通道是否仍开放,也尚未明确。事后响应速度与透明度,将成为决定市场信心的关键因素。
事件总结:一次未解的技术警示
b14g漏洞利用至今仍处于调查阶段,9700万枚$CORE的流出、91个头寸被清空、合约临时关停等事实已确认。然而,完整的技术成因、剩余代币流向及潜在补偿机制仍未公布。该事件为比特币质押生态敲响警钟,凸显应用层逻辑设计的重要性。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。