
摘要:NBC调查揭示朝鲜正通过伊朗、黎巴嫩等地的真实IT人员代为参加美国公司远程面试,以建立信任并获取职位。该策略结合虚假身份与真实面孔,绕过传统防御,导致数据泄露与资产被盗风险激增。
币圈界报道:
朝鲜利用第三国人员实施远程招聘渗透,构建新型攻击链路
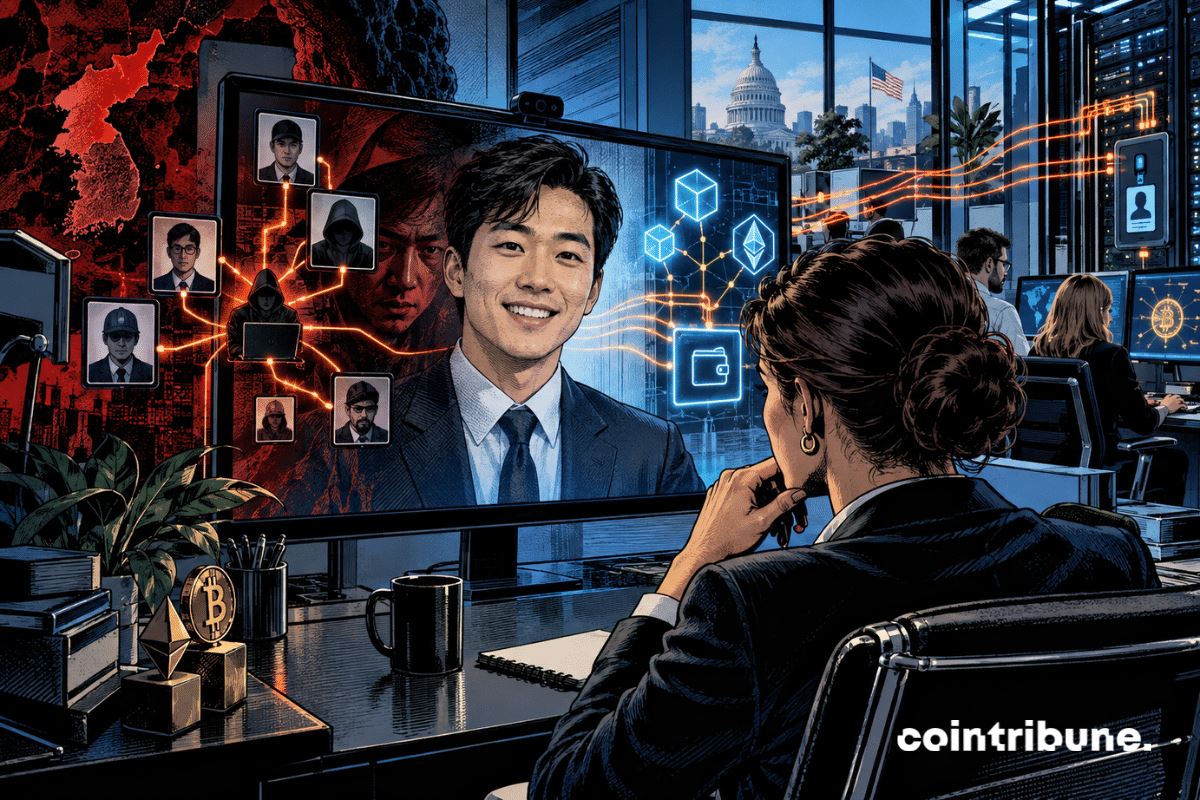
据NBC深度调查披露,朝鲜正系统性升级其对美国科技企业的渗透手段。位于伊朗与黎巴嫩的本地IT从业者被招募参与远程岗位面试,作为平壤操作员的代理身份。部分参与者每月可获约500美元的加密货币酬劳。一旦职位获批,账户随即由与朝鲜有关联的实体接管使用。
真人代面成新突破口:信任建立环节被外包
此类模式突破了以往依赖伪造身份或直接技术入侵的局限。外国技术人员通过LinkedIn等平台被接触,负责出席美国公司的在线面试。成功入职后,其权限将被朝鲜团队远程接管。这一机制使朝鲜得以借助真实个体完成招聘中最关键的信任构建阶段。
该手法与今年7月发生的Consensys事件高度相似——一名名为“Tyler Knapp”的顾问在系统中潜伏近一个月。此次报道首次揭示,平壤已将第三国真实人员纳入其招聘渗透体系,从而规避传统反欺诈检测。
跨国警报确认趋势:中介角色日益关键
7月31日,美国及多国联合发布国际安全警告,证实朝鲜越来越多地借助第三方创建账户、参与面试,甚至安排线下会面以增强可信度。尽管官方文件未提及具体薪酬或地理分布,但这些细节均来自NBC的独立调查。
资产损失风险加剧:从技术攻防转向内部操控
此类渗透不仅用于获取薪资,更构成严重内部安全隐患。警报明确指出,潜伏员工可能导致敏感数据外泄、核心代码被篡改,以及加密资产遭窃取。目标岗位集中于软件开发、移动应用及区块链系统等高权限领域。
Ethereum Foundation早在4月即通过Cointribune披露,已识别出约100名与朝鲜关联的开发者,涉及53个加密项目。根据CrowdStrike 2026年金融威胁报告,2025年朝鲜相关行为体盗取数字资产总额达20.2亿美元,同比上升51%。其中,“PRESSURE CHOLLIMA”组织涉嫌窃取14.6亿美元。Chainalysis数据亦显示相同金额,累计估算朝鲜黑客活动造成的总损失已达67.5亿美元。
值得注意的是,该策略常跳过传统技术漏洞利用。若操作员能合法获得开发岗位并持有内部访问权,则无需破解智能合约即可实现资产转移。这种“社会工程+权限伪装”的复合型攻击,正成为加密行业最棘手的安全挑战之一。
执法机构追击招聘基础设施:制裁与案件并行
美国当局已将打击重点转向协助渗透的中介机构。今年3月,财政部对六名个人及两个实体实施制裁,指控其运营朝鲜IT工人网络。海外资产控制办公室(OFAC)估计,该网络在2024年创造近8亿美元收入,资金用途直指平壤的核武与导弹计划。
此外,司法部揭露了一起“笔记本电脑农场”案件:两名美国公民协助朝鲜雇员冒充本土员工。该系统使用至少80个被盗身份信息,在超过100家美国企业成功入职。相关收益超500万美元。这些设备物理存放于美国境内,朝鲜操作员通过远程连接,使雇主误以为开发工作在美国本地进行。
行业应对升级:重构远程招聘安全防线
最新国际警报建议强化多重验证措施,包括严格审查文件真实性、优先采用面对面面试、监测频繁的身份变更或银行账户调整,并对使用非主流支付方式(如汇款服务或加密货币)的候选人提高警惕。
加密界早有预警。今年初,CZ曾指出生态系统中发现60名假冒朝鲜开发者。当前最大变数在于:虚假身份在面试时可能拥有真实的外貌与声音。招聘方虽可通过视频通话核实,却难以察觉数日后接入系统的已是另一人。对于美国企业与加密交易所而言,远程招聘已演变为完整的攻击入口,亟需全面重构安全架构以应对这一新型威胁。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。