
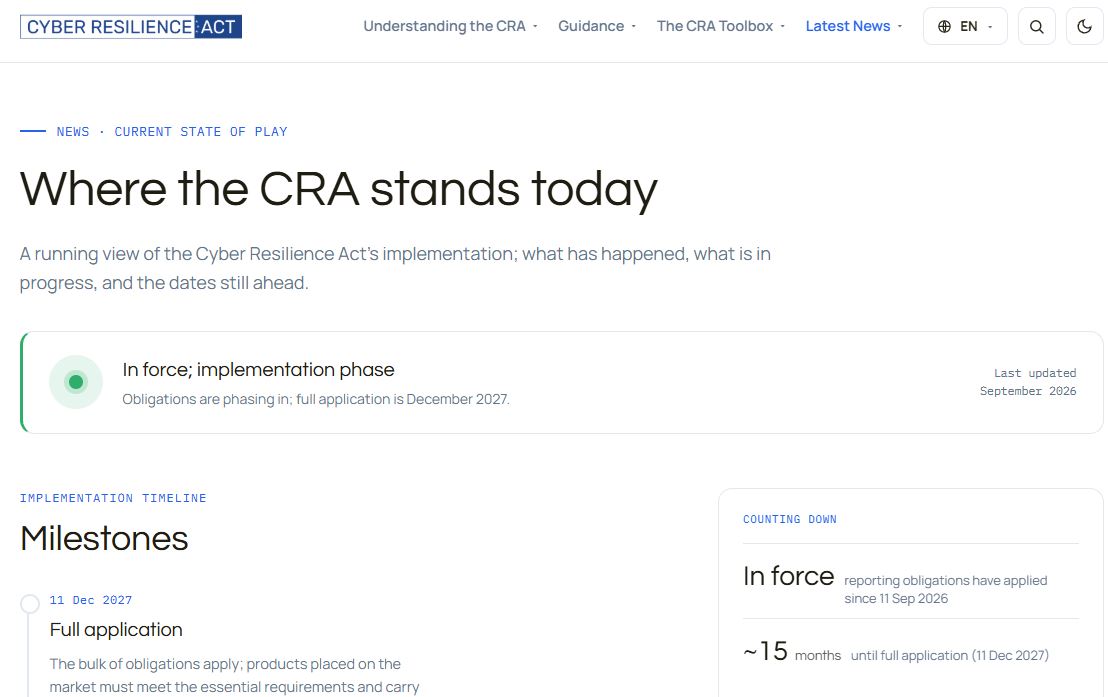
摘要:2026年9月11日起,向欧盟市场销售的连接型加密钱包制造商须在发现正在被利用的漏洞后24小时内通报,标志着《网络弹性法案》进入实质性执行阶段。
币圈界报道:
欧盟《网络弹性法案》实施:加密钱包面临强制性安全通报义务
本月,欧洲加密安全监管迎来关键转折点。根据《网络弹性法案》(CRA)规定,凡符合标准的商用连接型硬件钱包与软件钱包开发商,在识别出正被实际利用的安全缺陷或重大事件时,必须在24小时内向欧盟网络安全局(ENISA)发出预警。
监管义务分阶段启动,首阶段聚焦快速响应
该义务自2026年9月11日正式生效,是欧盟对产品全生命周期安全管控的重要一步。尽管更全面的技术合规要求将在2027年底才全面推行,但当前阶段已对市场参与者形成明确约束。
适用范围涵盖主流连接型钱包产品
本法规并非专为加密资产设计,而是适用于所有具备网络连接功能且投放至欧盟市场的商品。因此,商业供应的硬件钱包及可下载的应用程序均可能受其管辖,无论是否以加密为核心功能。
目前尚无官方清单列明具体品牌,判定是否纳入监管取决于产品的连接能力、商业化分发方式以及是否存在法定豁免情形。
严重漏洞披露时限压缩至24小时
一旦制造商确认存在正在被攻击者利用的漏洞或发生重大安全事件,即刻触发应急机制。首次通报必须在最迟不超过24小时内完成,且不得延迟。
申报内容需标明受影响的成员国,并在涉及恶意行为可能性时予以说明,确保监管机构能迅速部署应对措施。
多层级报告流程明确,信息透明度提升
第二次申报须在72小时内提交,内容包括产品详细信息、攻击利用方式分析、修复进展及缓解策略。针对严重事件,还需提供事件时间线、初步评估结论及用户通知方案。
最终漏洞报告应在修复措施上线后14天内提交;而完整事件总结则需在首次申报后的1个月内完成。
统一平台由ENISA主导,实现跨国协作
所有报告须通过由欧盟网络安全局(ENISA)运营的“单一报告平台”集中提交。系统将自动转发至相关国家应急团队,并支持数据共享,提升整体响应协同效率。
既往销售产品同样受约束,开源项目亦非例外
值得注意的是,该报告义务不仅覆盖未来上市的新品,也适用于2027年12月前已在欧盟市场流通的合格产品。即使是开源项目,只要由商业实体负责分发,其管理方也可能承担相应责任。
不过,仅参与开发的个人贡献者或非货币化工具不在此列,但商业化的开源钱包仍需遵守制造商义务。
全面合规将于2027年底正式开启
9月11日仅为快速通报机制的起点。更深层次的法规要求——如“设计即安全”原则、全生命周期责任和强制性的CE认证——将在2027年12月11日开始强制执行。
在此之前,预计2026年10月与12月还将发布两轮技术规范指南,进一步细化实施路径。
监管节奏加快,行业进入实质合规期
对加密生态而言,当前影响虽未直接体现于终端用户界面,但制造商已进入严格的合规倒计时。虽然用户尚未看到带CE标志的产品或强制设计标准,但对严重问题的披露窗口已显著收窄。
这不仅是法律的起跑信号,更是监管执行力落地的第一个关键节点,提醒所有面向欧盟市场的钱包服务商必须立即建立合规响应体系。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。