
摘要:欧洲央行正式启动数字欧元试点,邀请商户参与测试。尽管强调隐私为设计核心,但技术专家对系统能否真正实现匿名支付提出深层质疑,尤其关注数据控制权与未来可编程性风险。
币圈界报道:
数字欧元试点进入实战阶段,隐私机制面临严峻检验
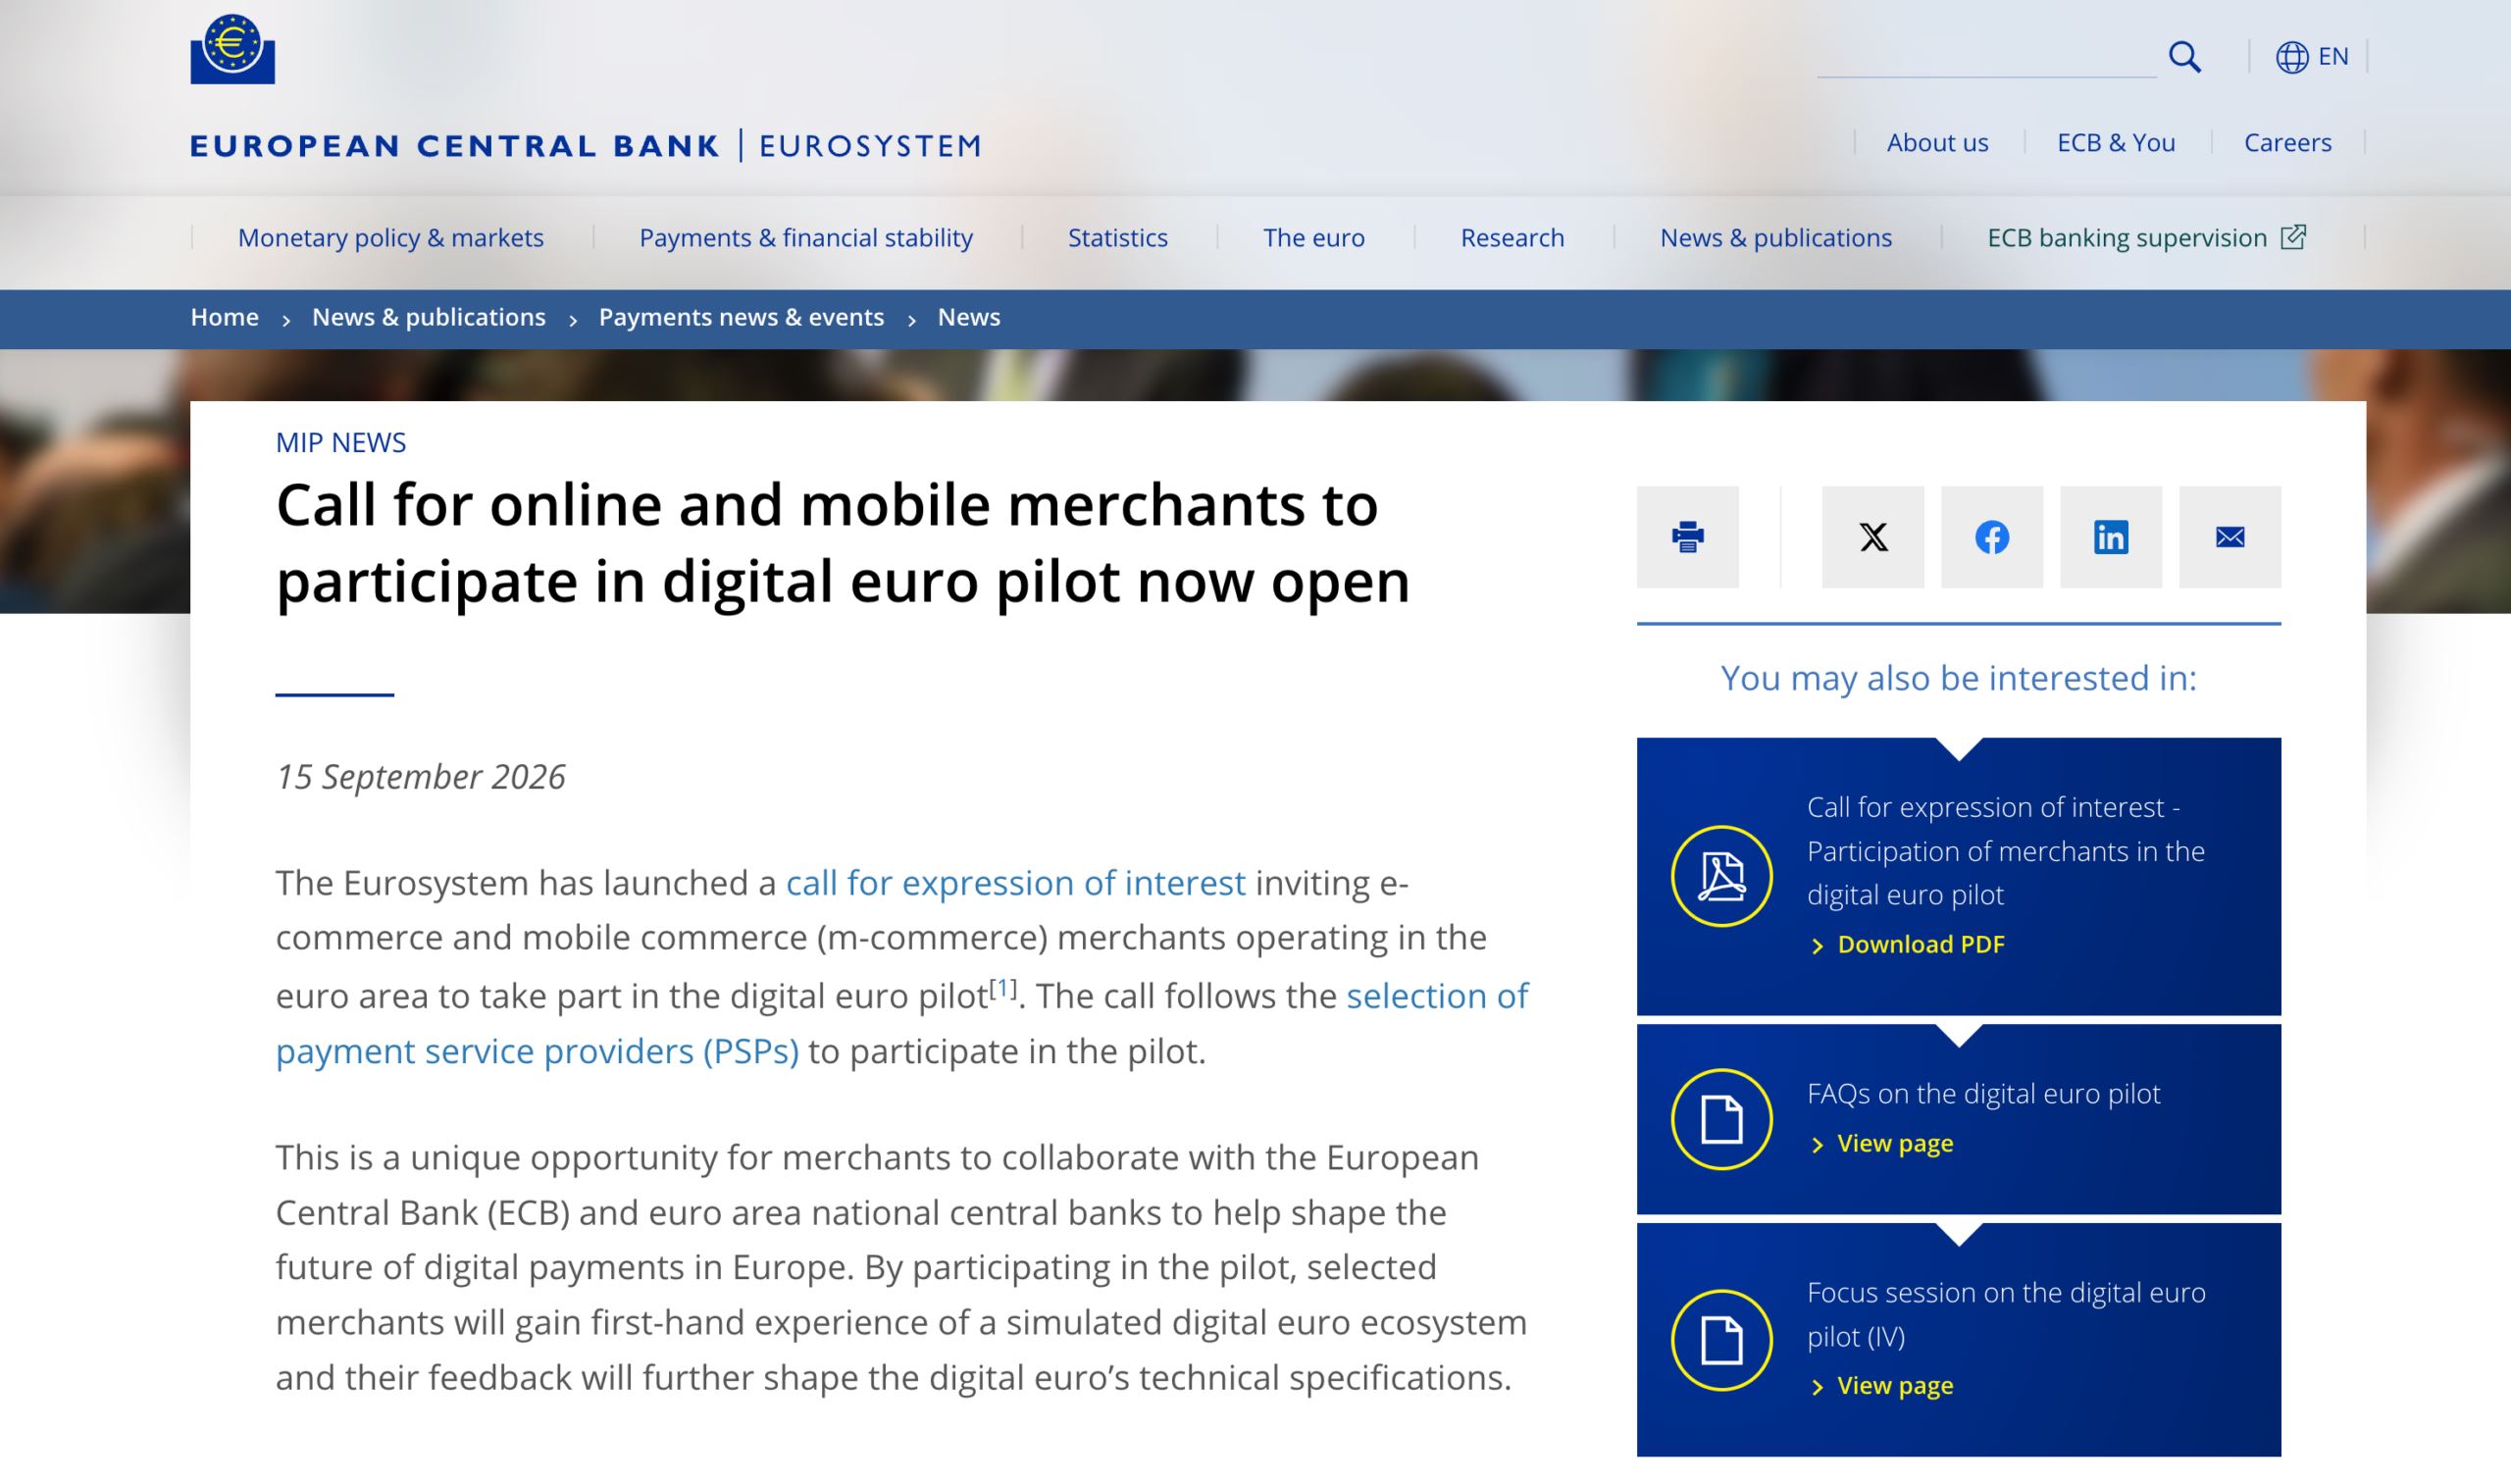
欧洲中央银行宣布启动为期12个月的数字欧元测试项目,首批参与者包括欧元区内的电子商务及移动支付平台。该计划预计于2027年下半年全面展开,将由欧洲央行、成员国央行与支付服务商协同推进,验证数字欧元原型在实际场景中的支付效率、集成兼容性与用户交互体验。当前版本为非法定货币的Beta测试版。
系统设计能否兑现匿名承诺?技术透明度成焦点
欧洲央行反复声明,隐私保护是其架构的首要原则。据官方披露的隐私框架,系统将避免将在线交易与具体个人身份直接关联。离线支付功能被设计为具备类似现金的私密性,交易信息仅在双方间传递,不留存于中心节点。
技术文档显示,系统采用伪匿名标识、分离式数据流、端到端加密及分布式处理等手段。然而,支付服务提供商仍需保留履行反洗钱(AML)和客户尽职调查(KYC)义务所需的信息。
这一安排引发德国技术政策学者托尔本·施瓦克的强烈质疑。他指出,仅通过立法排除“可编程货币”或宣称无法识别用户,并不足以确保真正的隐私安全。
Der digitale Euro ist technisch spannend – aber genau deshalb braucht es mehr Transparenz.
Es reicht nicht zu sagen: „Programmierbares Geld ist gesetzlich ausgeschlossen“ oder „Die EZB soll Nutzer nicht direkt identifizieren können“.
Entscheidend ist: Was kann die Technik…
—— Torben Schwark | Verwaltung & Digitales (@toscher23) 2026年9月15日
他的担忧超越现行法律边界,聚焦于未来技术演进可能带来的数据收集能力、访问权限分配以及支付行为追踪、冻结或附加条件的可能性。
这种技术可能性与法律限制之间的差异,成为数字欧元争议的核心。若系统保留潜在控制能力,即便当前禁止,也可能在未来政策调整中被启用。
批评者主张,唯有通过最小化数据采集、独立审计机制与公开可查的技术架构,才能真正建立公众信任。法律条款虽必要,但难以单独支撑信心。
“可编程性”阴影未散:公共权力干预的风险隐现
尽管欧洲央行与欧盟委员会明确表示,数字欧元不会具备“可编程”特性,即政府不能强制规定用户消费地点或时间,但此类功能在技术上仍具可行性。
数字支付系统支持支出限额、条件转账、自动规则执行等机制,在商业领域有合理应用。一旦由公共机构引入,可能触及金融自由与个人自主权的边界。
欧洲央行定位其为现金补充工具,强调实体货币将持续存在。但关键在于,这些承诺是否能在试点架构中得到落实。
离线交易是否能真正脱离监控?用户能否清晰掌握哪些信息被谁获取?整个系统能否在无集中消费记录的前提下运行?这些问题必须在正式发行前获得实证回答。
试点成功标准:不止于速度与普及率
此次商户测试不仅是一次技术验证,更是向公众、研究机构与公民组织展示系统可信度的机会。它要求欧洲央行提供更详尽的运营机制说明。
从公共货币的角度看,数字欧元的推出不仅是技术革新,更关乎社会信任基础。
虽然试点被视为重要里程碑,但其最终成败不应仅以交易速率或商家采纳比例衡量。真正的挑战在于,欧洲民众能否确信:隐私保障与支付自由已嵌入系统底层,而非依赖未来的政治承诺。”
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。