
摘要:XRP Ledger引入基于交易类型的权限细分功能,实现主密钥隔离与受控授权,强化企业级账户管理安全性,为机构托管和ETF应用铺路。
币圈界报道:
XRP Ledger 实现交易权限分层:主密钥零暴露下的委托操作
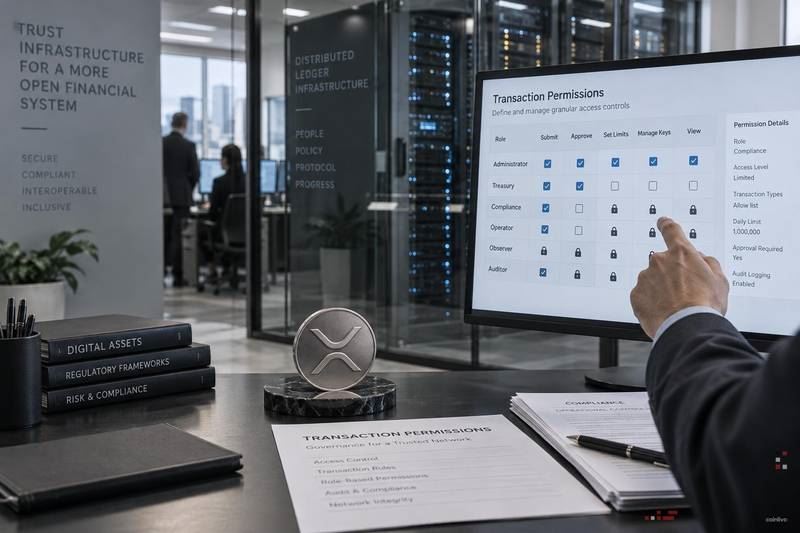
XRP Ledger 正式部署一项关键升级,支持账户所有者在不泄露核心签名密钥的前提下,向第三方或自动化系统授予特定交易操作权限。该机制旨在应对企业在日常运营中对访问控制的矛盾需求——既要保障流程效率,又需防范资金安全风险。
按操作类型划分授权边界,实现精准权限分配
新机制引入针对不同交易类型的独立权限开关,允许用户精确设定可执行的操作范围。例如,仅开放小额支付或定期转账权限,而禁止修改账户设置或大额资产转移等高危行为。此举将主密钥从常规业务流程中彻底剥离,极大降低其被滥用的可能性。
主密钥隔离策略有效遏制单点故障风险
主签名密钥曾是账户安全的绝对核心,一旦外泄即导致全部资产失控。当前模型通过限制委托凭证的作用域,确保即便某项临时凭证被攻破,攻击者也只能在预设范围内行动,无法越界获取完整控制权。这种设计显著压缩了潜在威胁的横向扩展路径。
基于最小权限原则构建职责分离体系
该架构借鉴企业信息安全中的成熟实践,要求每项授权必须绑定具体操作集合。如支付网关仅能发起指定金额内的转账,财务审批人员则保有账户配置变更的唯一权限。所有权限均非永久有效,需定期审查、更新或撤销,避免因组织变动遗留过期授权形成安全隐患。
适用场景明确,部署前须完成三项验证
该功能特别适合需要员工或系统频繁执行标准化交易但不愿交出全权的企业,以及希望降低自身托管责任风险的钱包开发方。随着机构投资者对XRP关注度上升,尤其是其在现货ETF讨论中的角色日益凸显,此类协议级权限控制成为实现合规金库集成的关键前提。
然而,使用前必须确认权限范围覆盖的具体交易类型,测试链上撤销机制的有效性,并建立持续审计活跃委托的内部流程。尽管此更新提升了账户安全管理能力,但无法替代健全的密钥管理规范。若配置不当或授权过宽,仍可能重演原有风险敞口问题。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。