
摘要:Ledger确认其东南亚经销商CryptoBilis销售的部分设备被植入未经授权的硬件模块,可能造成用户资产外泄。公司正调查影响范围,并建议受影响用户立即迁移资金。
币圈界报道:
Ledger证实部分设备遭非法硬件篡改,供应链安全受重创
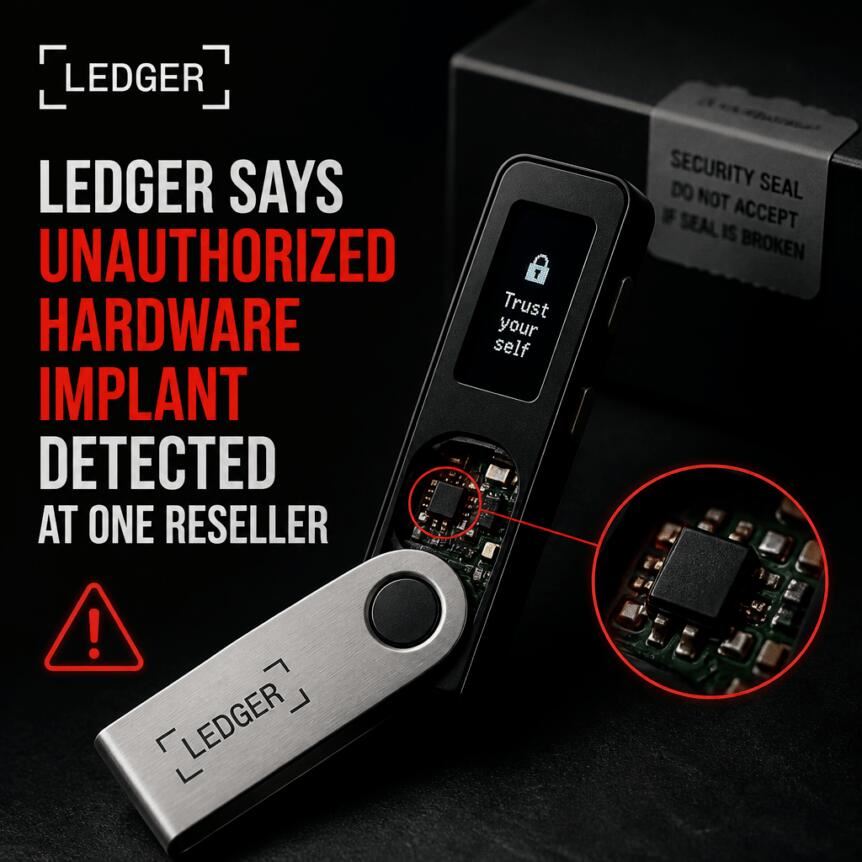
硬件钱包厂商Ledger已正式确认,通过东南亚经销商CryptoBilis购买的若干设备中存在未经许可的物理级恶意组件。随着对用户资金流失报告的持续追踪,该公司在官方X平台发布最新进展,表示正在主动联络受影响客户并评估整体风险敞口。同时,Ledger强烈建议所有从该渠道获取产品的用户立即采取安全防范措施。
涉事设备检测出非授权硬件嵌入,调查范围仍在扩大
根据初步核查结果,一台来自指定经销商的Ledger设备被发现内置了未披露的硬件模块,构成对设备底层信任链的实质性破坏。这一发现明确指向供应链环节的异常行为,而非系统性后端入侵。目前,公司尚未公布具体受影响用户数量及总损失金额,但强调调查工作正在持续推进。
用户应避免启用可疑设备,优先完成资产转移
对于尚未完成初始化流程的用户,Ledger明令禁止启动新设备设置,以防潜在的恶意代码在激活过程中触发权限泄露。针对已完成配置的用户,公司推荐将所有数字资产转移至由全新助记词生成的、未受污染的Ledger设备上,以彻底切断与原始受控硬件之间的关联。
经销商暂停供货,协同推进后续审查机制
CryptoBilis已在官方声明中表示,在调查结论出炉前将全面停止所有Ledger硬件产品的销售活动。与此同时,Ledger正与其保持密切沟通,计划开展包括批次追溯、生产验证在内的多维度补救行动,以厘清问题源头并防止类似事件再次发生。
公司系统未遭入侵,风险集中于终端交付环节
Ledger特别澄清,此次事件并未波及自身服务器、固件更新通道或核心服务架构。公司在对外声明中强调:“我们的基础设施和运营系统均处于安全状态。” 这一表态意味着威胁主要来源于产品物流末端的篡改行为,而非远程攻击或内部漏洞。
尽管独立分析机构Specter估算此次事件可能导致涉及比特币、以太坊及Tron等主流资产的损失逾8600万美元,但Ledger尚未核实该数值的准确性。当前,公司呼吁知情人士通过漏洞赏金计划(bounty@ledger.fr)提交线索,以便进一步锁定受影响设备的具体序列号、采购时间线及流通路径。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。