
摘要:Zakura 推出基于 NEAR Intents 的独立查看密钥机制,旨在防范未来量子攻击对 ZEC 跨链兑换隐私的威胁,通过隔离信息泄露范围提升钱包安全性。
币圈界报道:
Zcash 隐私防护新策:为跨链兑换引入专属查看密钥
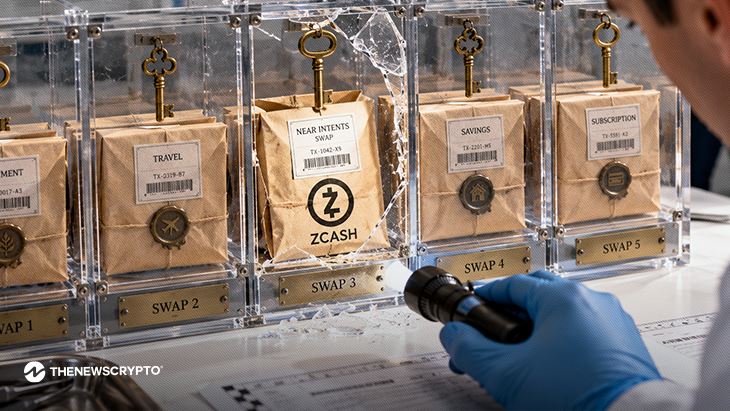
针对潜在量子计算威胁,Zcash 开发者 Zakura 提出一项创新性隐私增强方案,主张在通过 NEAR Intents 执行的 ZEC 兑换流程中,为每次交易分配唯一的接收查看密钥,以降低因密钥泄露导致的全局交易历史暴露风险。
破解跨链场景下的地址暴露隐患
该提案由开发者 Adam Tucker 在 10 月 18 日披露,聚焦于当前跨链兑换过程中一个关键漏洞:即使无需退款,NEAR Intents 仍会在其公开链上保留用于资金返还的 Zcash 地址。这些可被追踪的标识符可能成为未来量子攻击的目标。
Zcash 的屏蔽交易虽能隐藏金额与备注,但传统设计中所有收入共享同一查看密钥。一旦该密钥被强大量子计算机利用 Shor 算法破解,账户的全部收支记录将面临全面暴露。尽管目前尚无实用化量子设备实现此类攻击,但前瞻性防护已成必要。
单次密钥机制缩小信息泄露边界
根据新方案,每笔兑换将启用独立的接收查看密钥,而用户原有的支出密钥维持不变。此举确保即便某一密钥被攻破,泄露内容也仅限于特定交易,而非整个钱包的历史数据。
为应对多密钥管理难题,提案提出结合“私有信息检索”(PIR)技术,使钱包可在不暴露查询目标的前提下,安全定位与特定地址相关的交易记录,从而兼顾隐私与可用性。
无需升级网络,钱包端即将落地
该改进无需对 Zcash 主网进行协议变更。Zakura 表示,基于其开源框架构建的软件钱包(如 Vizor)预计将在数周内集成此功能。硬件钱包的支持则将随兼容固件发布逐步上线。
作为迈向全面抗量子支付体系的一部分,该措施目前处于钱包层建议阶段,尚未成为全网强制部署方案。其核心价值在于,在假设的量子攻击情境下,有效控制敏感信息的扩散范围,同时保障用户现有资金的正常支出能力。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。