
摘要:Orbinum Network在Spec 19版本中实现零知识证明的原生验证,将私有交易验证速度提升约4倍。此次更新通过将Groth16检查移出Wasm环境,显著降低节点负载,为测试网容量释放更多空间。
币圈界报道:
原生验证机制落地,私有交易处理效率跃升
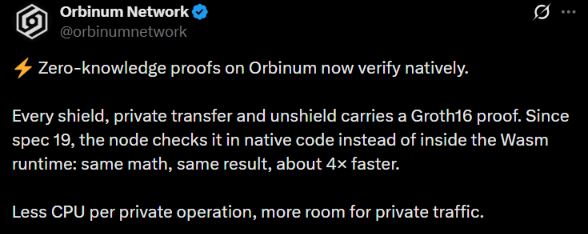
Orbinum Network于2026年10月19日发布公告,宣布其零知识证明系统已实现原生验证功能。该更新以测试网形式上线,并附带官方ZK技术文档链接,标志着项目在隐私计算基础设施层面迈出关键一步。
核心验证逻辑迁移至原生代码层
此前,所有屏蔽操作及解蔽流程中的Groth16证明验证均依赖WebAssembly运行时执行。现版本通过引入bn254_groth16_verify主机函数,将验证过程直接嵌入原生执行环境,确保数学运算一致性的同时大幅提升执行效率。
性能基准显示验证耗时大幅缩减
随更新发布的性能对比图表揭示了显著改进:单个证明验证时间由2.43毫秒降至0.61毫秒,降幅达75%;私有转账整体验证时间从4.6毫秒缩短至1.5毫秒,效率提升约67%。团队指出,该优化结果基于内部测试数据,实际表现可能受网络条件影响。
多阶段检查机制保障链上安全
整个私有交易流程包含四个关键环节:钱包端构建证明、池准入阶段初步校验、区块执行期间重复验证,以及最终由验证器模块调用原生函数完成确认。其中,屏蔽操作作为签名外推类型,需附带加密备忘录与有效证明,仅当验证通过后,系统才会记录空引用者并生成新笔记承诺。
原生验证对网络吞吐量的深层影响
由于每笔私有操作需经历双重检查,验证延迟的降低带来叠加式性能增益。此举不仅减轻了节点处理器负担,也为高密度私有流量预留了更大处理空间。当前所有电路(转账、解蔽、屏蔽)的证明大小维持在128字节,且验证成本保持稳定,所用曲线为BN254。
可信设置仍存单一贡献风险
尽管技术实现取得突破,但项目方承认当前的可信设置仅由单一实体完成,存在潜在信任中心化隐患。官方计划在主网上线前举行多方协作的可信仪式,以增强系统抗攻击能力与去中心化程度。
速度提升不改变隐私设计原则
本次迭代聚焦于执行效率而非隐私模型变更。较低的节点开销有助于测试网承载更高负载,但具体容量提升幅度仍有待外部独立测试验证。对于持续关注该项目进展的用户,建议通过官方X账号和文档获取完整发布说明与基准数据。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。