
摘要:业界对自我托管是否适合普通用户展开激烈辩论。从硬件漏洞到多重签名复杂性,再到无种子设计的隐性风险,安全与可用性的平衡正成为行业核心挑战。
币圈界报道:
自我托管的可用性困境:技术理想与现实鸿沟
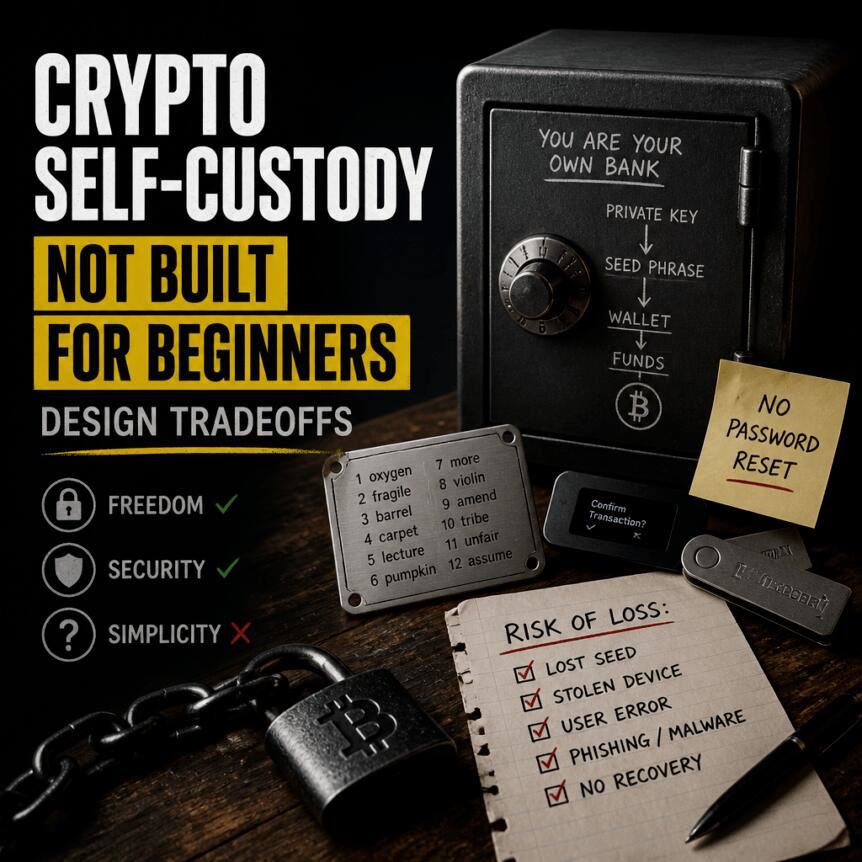
尽管自我托管被广泛视为加密资产持有者的标准路径,但其在实际应用中的门槛正引发高层管理者的分歧。Safe Labs首席执行官Rahul Rumalla坚持认为,控制权应属于每一位用户;而Onramp首席执行官Michael Tanguma则指出,当前系统仍难以支撑非技术背景人群的使用需求。
硬件设备安全事件暴露深层隐患
近期多起硬件钱包异常事件加剧了公众对“离线存储即绝对安全”的质疑。部分Ledger设备被曝存在植入式组件,导致助记词泄露;另有报告称Coldcard固件缺陷可使攻击者篡改私钥并实现资金盗取。这些案例揭示,物理设备本身也可能成为攻击入口。
核心要点
观点分野明显:关于自我托管是否应面向初学者,行业内部尚未达成共识。多重签名机制虽增强防护,却因操作流程繁复可能阻碍新用户参与。即便采用多重签名,若所有签署方均受同一恶意界面误导,仍无法规避风险。无种子钱包通过消除助记词依赖降低特定威胁,但将责任转移至设备本身,并可能引入手机验证环节的新漏洞。
从“掌控资产”到“无需中介”的愿景裂痕
比特币的核心吸引力之一在于赋予用户完全自主权,摆脱传统金融中介。Rumalla重申,拥有和支配资金是加密生态的根本价值所在。
Tanguma则以历史类比提出不同视角:早期个人电脑的发展历程表明,技术普及并非始于人人精通,而是依靠简化交互界面实现。他主张,如今的比特币托管体系仍处于“用户即工程师”的阶段,远未达到大众化水平。
Rumalla回应强调,自我托管不等于事必躬亲,用户可通过标准化工具、智能备份系统或可视化界面来降低失误概率。这一区分揭示了一条可行路径:在保留控制权的同时,借助系统化支持提升可操作性。
离线存储神话破灭:供应链与固件风险浮现
随着多起硬件钱包异常事件曝光,人们开始重新审视“离线密钥即安全”的默认认知。有调查发现,部分Ledger设备内置的隐藏组件与助记词外泄直接相关。另一起事件中,Coldcard的固件漏洞被证实允许攻击者重构私钥,从而完成资金转移。
这促使投资者从简单的“是否为硬件钱包”判断,转向更复杂的评估维度:如何验证交易签名?当软件或供应链遭破坏时,系统能否提供有效防御?开发者因此意识到,可用性优化必须与强化验证机制、恢复保障同步推进,不能孤立处理。
多重签名:安全性提升伴随体验恶化
多重签名通过要求多个密钥共同授权交易,旨在抵御单点失效。然而,多位技术负责人指出,其实现过程充满挑战。
Synergy Network首席技术官Justin Hutzler警告,传统多重签名方案涉及签署协调、密钥备份、恢复流程及交易审批等多个环节,每个步骤都可能成为非专业用户混淆或出错的节点。提高安全性往往意味着增加操作负担,反而削弱了整体可用性。
更重要的是,多重签名在面对社会工程攻击时表现有限。Rumalla指出,若所有参与者均被同一虚假界面欺骗,即使有多重签名机制,也无法阻止恶意交易发生。这暴露出一个根本矛盾:该机制针对密钥泄露具备鲁棒性,却难以防范对用户心理和行为的操控。
无种子钱包:移除一种风险,引出另一种挑战
为降低新手入门门槛,部分厂商探索无种子钱包设计,试图绕开助记词管理难题。Tangem公司推出的方案即为代表,其私钥在卡片内生成,备份副本最多存于两张额外设备上。公司声明,一旦所有卡片丢失,资金将永久不可恢复,且目前尚未收到此类案例报告。
然而,该模式并未解决所有问题。Foundation首席执行官Zach Herbert指出,由于缺乏内置显示屏,交易确认依赖智能手机,这带来新的攻击面。攻击者无需窃取私钥,只需诱导用户批准恶意转账即可得手。
这一现象凸显钱包设计中的持续张力:减少一类风险(如助记词被盗)的同时,可能将风险集中于另一环节——尤其是用户确认行为的可信度与显示真实性。最稳健的设计应确保,即便周围环境不可信,也能清晰呈现用户正在签署的内容。
共识浮现:可用性需工程化思维驱动
尽管高管们在具体路径上存在分歧,但在一个关键点上趋于一致:让自我托管真正服务于普通用户,需要超越简单功能叠加,依赖深度工程设计。对于终端用户而言,真正值得关注的是产品是否将易用性功能与强交易验证能力、对界面欺骗的主动防护相结合——尤其是在硬件事件不断重塑安全预期的当下。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。