
摘要:全球最大交易所币安遭遇63亿美元盗取,攻击者正加速将资金转至不可冻结的以太坊与比特币等资产。尽管多家机构已启动冻结措施,但实际追回效果有限,凸显去中心化生态中资产追索的深层困境。
币圈界报道:
币安63亿美元被盗事件:攻击者转向不可冻结资产规避监管
在加密货币史上规模空前的63亿美元币安盗窃案中,黑客正依据资产可追索性实施分层转移策略。一方面,主流稳定币发行方正积极部署黑名单机制;另一方面,攻击者则迅速将资金转入以太坊、比特币及其他无中心控制权的代币体系,以规避追踪与冻结。
核心漏洞源于运维人员终端失陷
币安初步调查确认,此次安全事件起因于一名负责系统运维工程师所使用的笔记本电脑遭恶意入侵,成为攻击入口。
已冻结资产分布及追回成效分析
根据TRM Labs与Chainalysis联合研判,涉案黑客组织被认定为隶属于朝鲜的“TraderTraitor”团队。截至目前,该组织在转移资金过程中已损失近30亿美元。
Tether与Circle作为市值最高的两家稳定币发行商,分别对约17.7亿USDT和8.25亿USDC执行了冻结操作。针对被盗的8,850万枚RLUSD,Ripple已冻结其中4,050万,而与特朗普关联的World Liberty Financial则锁定其USD1代币中的2,780万。
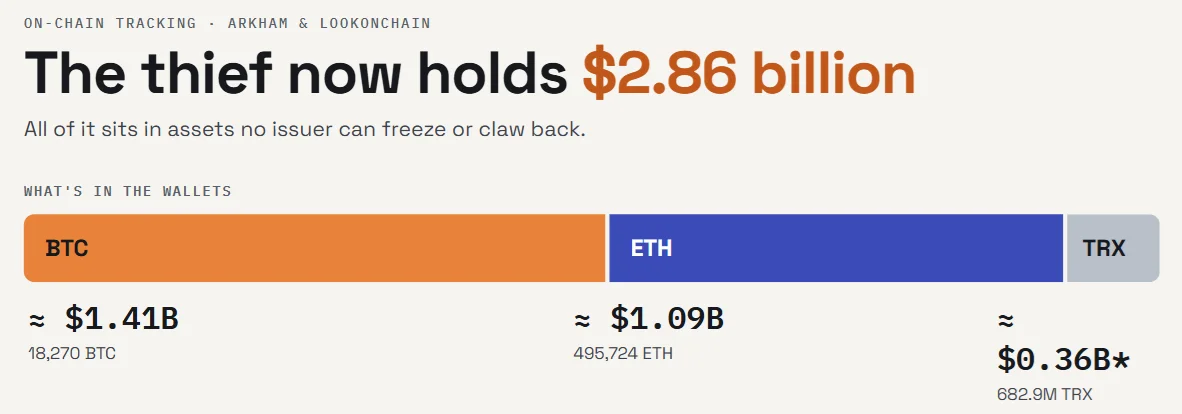
Arbitrum安全委员会亦采取干预手段,成功阻断3,050万美元的资金流转。然而,据Arkham与Lookonchain追踪数据,仍有约30亿美元资产未受控制:包括10.9亿美元以太坊、14.1亿美元比特币以及6.829亿TRX。
当前,攻击者掌控的不可冻结资产总额接近28.6亿美元。
黑客通过抛售AAVE、ENA、LINK、PEPE和UNI等非主流代币筹集1.5825亿美元,并全部兑换为以太坊——一种无中央管控、无法冻结的数字资产。
干预边界显现:中心化与去中心化之间的鸿沟
1inch与Reserve协议的应对差异揭示了当前加密生态中治理能力的结构性局限。
1inch已封锁与漏洞相关的地址访问权限,并联动币安、ZeroShadow、SEAL 911及TRM Labs展开协作。该平台明确表示已对相关接口实施限制。
但当黑客掠夺约34亿枚RSR代币时,Reserve团队公开声明:“无人能冻结这些代币”,因其具备不可变特性且无管理员密钥。
Arbitrum安全委员会曾临时修改网络收件箱合约,注入函数以模拟攻击地址,成功将8,425 ETH与74,559,805 ARB转入以0DA0结尾的托管钱包。随后恢复原始状态,后续资金动向需经ArbitrumDAO投票决定。此前,该委员会也曾于4月使用类似紧急权限冻结约30,766 ETH(价值约7100万美元),涉及KelpDAO漏洞事件。
历史教训重演:冻结≠追回
行业再次印证,一旦资金完成去中心化转换,冻结机制几乎形同虚设。
在9月发生的Bitget事件中,尽管Tether与Circle锁定了38.75亿美元被盗资金中的31.8万美元,但其余部分早已被转化为以太坊,导致追回率极低。
Bitquery数据显示,一周内被冻结的钱包,六个月内仍保有59%的USDT存量,而六个月后这一比例骤降至12%。
目前,币安已暂停所有存款与取款功能,承诺由SAFU储备金及公司自有资金全额覆盖用户损失,并预计48小时内恢复提款服务。
联合首席执行官Richard Teng在社交平台发文称:“你的资金是安全的,我们将承担全部损失。”然而,该交易所尚未披露从已冻结的30亿美元中实际追回的比例,也未说明剩余33亿美元的处置方案。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。