
摘要:币安宣布设立超63.4亿美元资金以覆盖因黑客攻击导致的约63亿美元资产损失。事件被追踪为史上最大规模加密盗窃,涉及多链热钱包清空与委托机制滥用。尽管部分资产已被冻结,提现服务仍处于暂停状态,恢复时间表预计为40小时内。
币圈界报道:
币安启动逾63亿美元应急计划应对重大安全事件
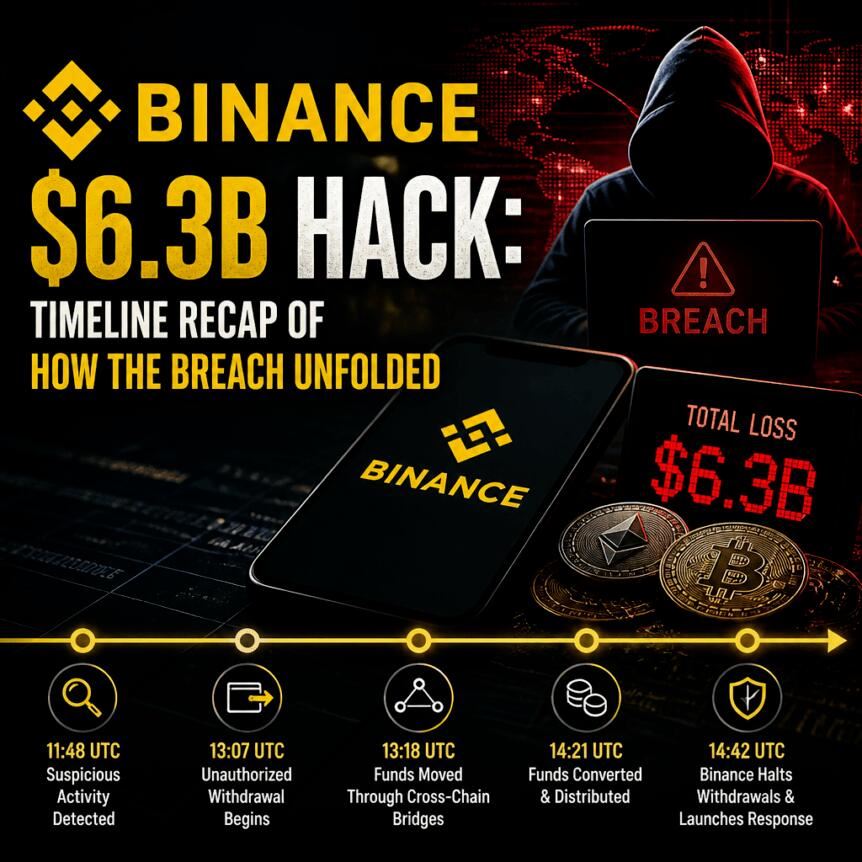
加密货币交易平台币安披露,已拨备超过63.4亿美元用于弥补因外部攻击造成的资产损失。此次事件被区块链分析机构TRM Labs认定为有史以来最严重的数字资产盗取案,涉资接近63亿美元。目前,行业合作方已成功冻结约30亿美元相关资产,但用户仍无法完成提现操作。
多链热钱包遭清空,攻击路径指向授权机制漏洞
TRM Labs指出,首次未经授权的资金转移发生于周四UTC时间晚间8点05分左右,涉及多个区块链网络中的多个钱包账户。该行为模式与交易所核心系统被入侵高度吻合,尤其是热钱包密钥或签名流程遭到非法控制的情况。报告同时将“TraderTraitor”组织列为最早发声的关联实体,并将其与美国联邦调查局所关注的朝鲜背景网络活动相联系,后者曾指控该组织参与2025年2月对Bybit的15亿美元攻击。
币安联合创始人兼首席执行官Richard Teng强调,当前调查尚未锁定个人责任。“不能简单归因于单一工程师权限泄露,也非一次点击即可完成的操作。”他补充道,公司仍在深入排查,未对任何个体做出定论。
资金覆盖不等于实际追回,冻结资产存返还不确定性
币安公布的财务应对方案聚焦于损失覆盖范围,而非即时回收成果。其声明显示,预留资金总额超过63.4亿美元,其中包括已持有的价值50亿美元的受损代币。该金额未包含被冻结资产,且计划通过场外交易和交易所渠道采购剩余所需代币以完成补偿。
一位不愿具名的内部人士拒绝透露持有这50亿美元代币的钱包地址,理由是安全风险考量。CertiK团队表示,缺乏透明度使得独立验证难以开展。
对于投资者而言,需明确区分“资金覆盖”与“实际追回”的差异。被冻结的资产并不自动等同于可返还资金,截至最新信息,币安仍未公开说明已实际控制多少被盗数字资产。未来能否实现有效追讨,取决于后续关于资产流向、对账结果及法律处置的披露。
EIP-7702功能遭质疑,委托机制成攻击加速器
此次事件引发对以太坊升级提案EIP-7702的广泛讨论。该协议允许软件代理钱包执行操作,被指成为攻击者绕过审批控制的关键工具。Blockaid首席执行官Ido Ben-Natan指出,虽然攻击未必依赖此功能,但其使用显著提升了行动效率,使资产能在极短时间内被批量清空。
Teng解释称,攻击者利用EIP-7702获得热钱包执行权限,跳过了常规审批流程,并启用“自毁机制”销毁痕迹,极大增加了溯源难度。链上数据亦呈现异常特征:成千上万笔快速连续交易被观察到,呈现出高度自动化洗钱的迹象,部分地址在转移后又返回原节点,暗示预谋性策略。
业内普遍认为,问题核心并非技术本身,而是当授权机制与薄弱的安全管控结合时,会彻底改变系统的威胁格局。目前尚无足够证据表明此类攻击方式是否普遍,但交易所与钱包服务商或将重新评估其授权流程与实时监控体系。
市场震荡下,Aave重启借贷,币安提现仍处停滞
受事件波及,币安出于风控需要暂时封锁去中心化借贷平台Aave的新交易入口。该平台已于周五下午恢复运营,而币安自身的提现服务仍维持关闭状态。
币安方面表示,正在推进系统重建与全公司范围内的安全审查。Teng设定目标为在周五更新后的40小时内恢复提现功能,并承诺将于周一发布完整的储备金证明报告。
上述时间线被视为阶段性目标,而非最终承诺。实际恢复速度将取决于安全核查进度、受损组件替换效率以及底层网络稳定性。最终用户信任能否重建,将取决于储备金报告的实际内容、冻结资产的可追索程度,以及未来是否披露更多关于委托机制防护与系统加固的具体措施。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。