
摘要:FBI确认朝鲜支持的黑客组织TraderTraitor实施了史上最大规模的加密货币攻击,导致币安超60亿美元资金被盗。调查揭示资金通过多链转移并混合洗钱,尽管部分资产被冻结,但仍有大量资金未追回。FBI呼吁DeFi平台自愿拦截相关地址,引发对去中心化金融合规性的广泛讨论。
币圈界报道:
美国联邦调查局认定朝鲜黑客团体主导币安巨额资金盗窃案
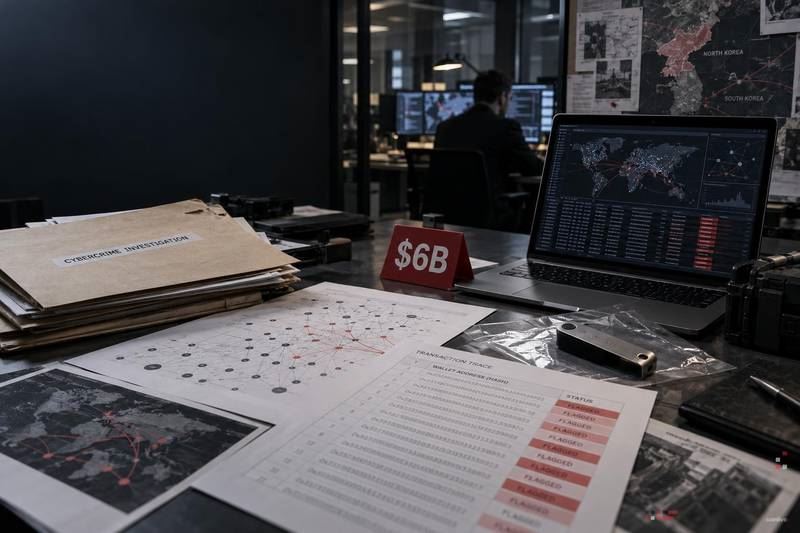
美国联邦调查局(FBI)正式宣布,2026年10月下旬发生的币安平台重大安全事件系由受朝鲜支持的“TraderTraitor”黑客组织所为。此次攻击造成超过60亿美元的数字资产损失,成为全球历史上最严重的加密货币劫案,其金额约为2025年初Bybit遭窃案的四倍之巨。在联合美国特勤局与国税局刑事调查部门发布的联合通告中,执法机构敦促去中心化金融(DeFi)生态体系识别并阻断与涉案钱包相关的交易流动。
攻击路径与跨链资金流转分析
FBI将此次针对币安的系统性入侵归因于“TraderTraitor”,该组织此前亦被牵涉至对Bybit的网络袭击事件。尽管尚未披露具体初始渗透手段,但初步调查推测可能源于一名遭恶意软件感染的DevOps工程师的个人设备,此说法尚未获得官方证实。
根据区块链分析公司TRM Labs的数据,共计约63.6亿美元的资金从10条不同公链中被非法提取。其中以太坊链上流失最为严重,达37.9亿美元;比特币链损失约14.7亿美元(约合18,270枚BTC);波场(Tron)遭受6.28亿美元损失;XRP Ledger则为2.96亿美元;Solana链上损失达960万美元。此外,Arbitrum、Avalanche、Optimism、Base及Polygon等Layer2网络也出现小额资产流失。
攻击者利用以太坊Pectra升级引入的EIP-7702功能,通过预先签名的授权机制对币安热钱包发起批量操作。单次交易即可提取167,464枚ETH及63种代币,并在数小时内持续清空新注入的资金池,直至漏洞被及时封堵。
被盗资产冻结进展与赔偿机制启动
目前已有约27亿至30亿美元的被盗资产被稳定币发行方及链上治理机构冻结。其中,Tether已冻结17.7亿美元,Circle冻结8.25亿美元,Ripple与World Liberty Financial亦采取相应措施。据TRM Labs统计,当前仍有约24亿美元处于黑客控制之下,包括超过42万枚ETH和18,270枚BTC。
币安方面表示,将动用SAFU基金与企业自有储备金全额补偿受影响用户,目前已完成约90%的损失覆盖工作。
执法机构呼吁去中心化网络协同阻断非法资金流通
FBI在警报中列出了超过600个以太坊地址、约20个比特币地址以及1个Solana地址,要求THORNode运营商、RPC节点服务提供商、DeFi协议、即时兑换平台及链上分析机构自愿执行交易拦截。由于大部分被盗资金已被转换为以太坊资产,预计后续将通过跨链桥与去中心化交易所进行深度清洗。
Chainalysis首席执行官Jonathan Levin指出,攻击者已使用数千个地址,未来几周可能新增数万个,远超当前公开列表范围。“他们掌握的资金量已超出常规洗钱渠道的处理能力。”他强调。现有数百个标记地址显然无法匹配真实活动规模。
链上追踪专家ZachXBT确认,来自币安漏洞的资金曾与一笔3.88亿美元的Bitget平台失窃款在THORChain网络中发生混同,从而将两起独立事件关联至同一行动主体——TraderTraitor。Chainalysis基于链上行为模式判断,对朝鲜民主主义人民共和国(DPRK)承担此次64亿美元攻击责任具有高度确信,且观察到其在链上同步操作痕迹。
去中心化生态应对挑战与潜在监管压力
FBI的拦截请求属于非强制性倡议,缺乏法律效力,立即引发关于执行效果的质疑。鉴于DeFi协议本质为无需许可架构,阻止特定地址交易需依赖节点运营方与前端服务商主动干预,而并非所有参与者都具备相应的技术能力或意愿。
各平台应评估自身对已公布黑名单的暴露风险,并依据最新指引更新风控策略。用户应在获取服务提供方明确通知前,避免自行判断持仓安全性。华尔街分析师亦正密切关注本次事件对加密市场相关股票的冲击效应。
该自愿机制的局限性可能加剧监管诉求。若成千上万的地址已在活跃使用,而官方名单仅涵盖数百个,则将推动建立强制性合规框架,尤其针对在美国司法管辖范围内运作的平台。被盗资产的背书状态仍为关键变量之一。当前市场情绪指数维持在恐惧水平34/100,以太坊报价为2,268美元,比特币为77,654美元。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。