
摘要:Polkadot 资产枢纽因 XCM 执行器漏洞导致国库损失约 138 万美元等值 DOT,尽管修复代码早在 6 月已提交,但未及时部署至生产环境。攻击者利用供应量记录异常扭曲定价,最终由系统升级纠正。
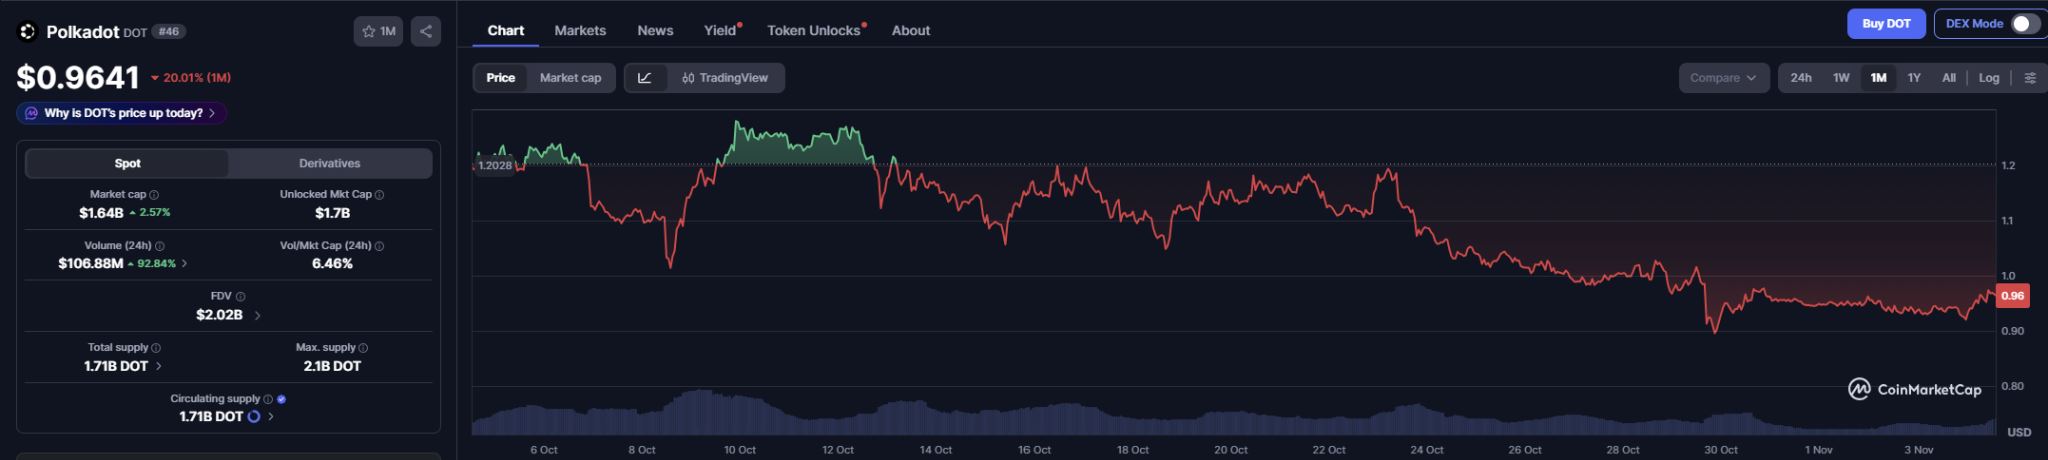
币圈界报道:
国库承压:138 万 DOT 等值资产因旧漏洞被侵蚀
在 10 月 24 日至 26 日期间,一名未知实体利用 Polkadot 资产枢纽中 XCM 执行器的遗留缺陷,通过非账户余额变动方式削减了 dotUSD 的已记录发行总量,引发交易池价格机制失真。
修复延迟成导火索:6 月补丁未入生产环境
该漏洞于今年 6 月经由 Parity 漏洞赏金计划披露并完成代码修复,但因版本发布节点错失,未能纳入当时运行的正式系统中。这一延迟使得攻击者得以在后续数月内利用已被识别却未修复的接口进行操作。
攻击路径解析:供应量操纵与套利机制触发
攻击者借助 Snowbridge 从以太坊发起消息,其核心行为在于触发一个本应自动回滚的状态变更,却因执行器逻辑缺陷导致供应量调整永久留存。由于 dotUSD 采用最低值原则决定可用额度,当报告发行量低于实际池中余额时,便形成人为低估的汇率窗口,从而实现对 DOT 的非正常兑换。
事件响应与系统恢复进程
Parity 在 10 月 20 日发现论坛中存在疑似泄露修复细节的公开讨论,认定其违反赏金协议,并可能为攻击者提供关键线索。随后,包含修复方案的 Runtime 2.5.1 于 10 月 24 日提出,虽短暂遏制攻击,但攻击者迅速切换至自建中继器重启行动。直至 10 月 30 日,Runtime 2.5.2 正式生效,错误供应量被修正,受损资产得以归还国库。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。
币安 Binance
币安交易所是全球加密货币交易所,注册奖励 500 U