
摘要:币安遭遇史上最大规模黑客攻击,约63亿美元被盗,尽管超28亿被冻结,但攻击者仍掌控数十亿不可冻结的BTC与ETH。稳定币发行方迅速响应,但去中心化协议如Aave带来追回难题。
币圈界报道:
币安63亿美元遭窃案:幕后黑手持续掌控巨额未冻结资产
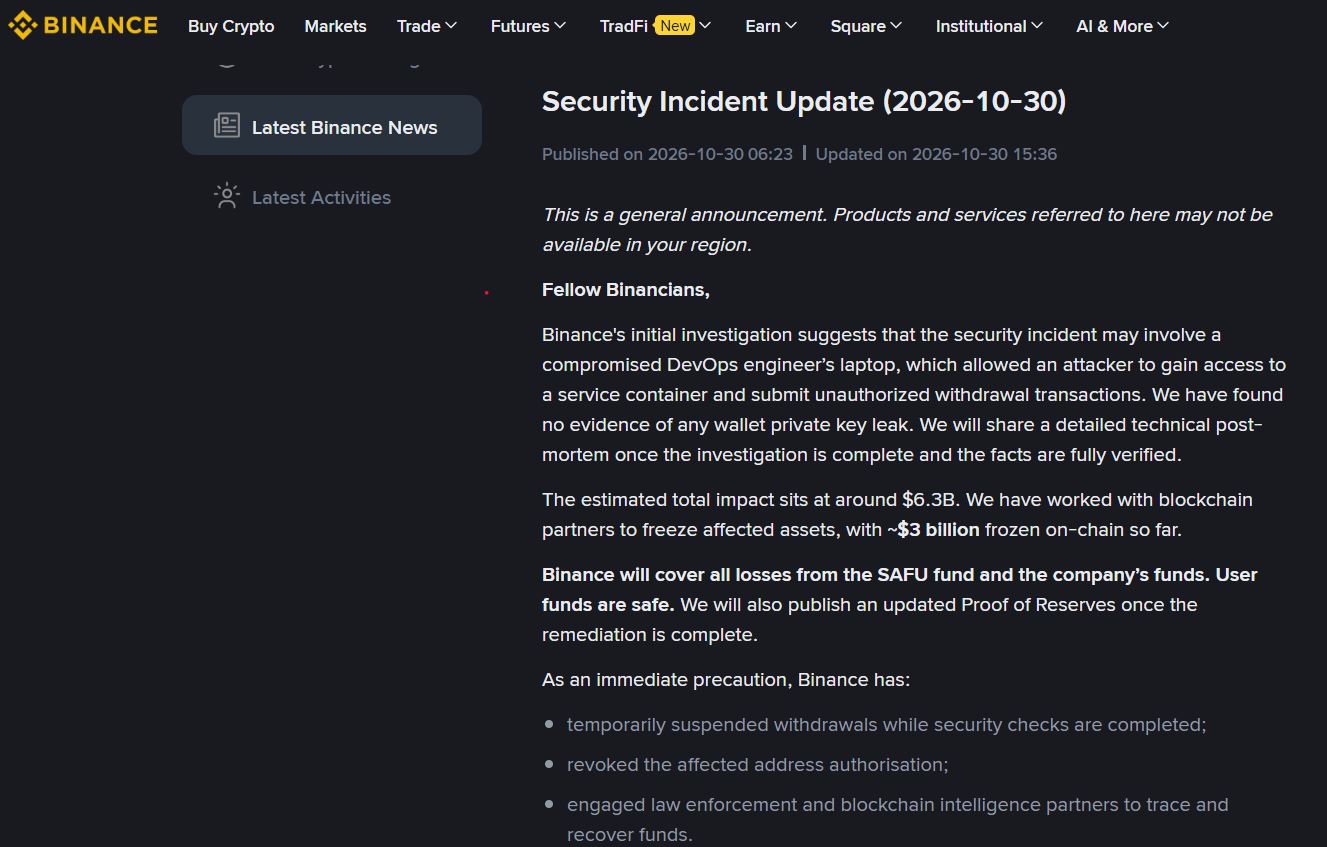
一场针对全球最大加密货币交易所之一的网络攻击导致其损失高达63亿美元,此次事件发生在协调世界时周四晚8点04分,系加密领域迄今最严重的资金盗取事件。调查发现,该攻击团伙与上月引发Bitget危机的同一朝鲜黑客组织有关联,并在得手后立即启动资产洗白流程。
攻击者加速资产转换以规避监管封锁
为逃避追踪与冻结,黑客将部分高风险稳定币如USDT和USDC迅速兑换为难以被控制的原生加密资产,包括比特币与以太坊。根据CertiK工程师Dickson Wu的链上分析,一笔价值5亿美元的USDT在攻击发生不足一小时后,即UTC时间20:59,已有3.25亿美元被售出并换购为以太坊。
稳定币发行方快速出手冻结涉案地址
与无中央控制的去中心化代币不同,中心化稳定币具备可冻结特性。Tether在攻击发生后37分钟内完成首次大规模冻结,涉及约15.67亿美元;Circle紧随其后,在三分钟内冻结8.23亿美元的USDC。Ripple、World Liberty Financial等机构亦参与其中。
此外,Arbitrum安全委员会将约3050万美元的ARB与ETH转入临时冻结钱包,需经治理投票方可释放。然而,冻结仅意味着限制使用,并不等于资产返还。
Aave协议成为追赃难点:抵押品无法自动回收
在攻击发生期间,一个关联钱包向Aave V3存入6000万美元的USDT,并借出4460万美元的WETH。尽管攻击行为已被识别,但因该头寸处于超额抵押状态,且资金已进入协议池,无法通过黑名单直接追回。
LlamaRisk指出,虽然协议暂时冻结了多个市场以防止进一步操作,但现有用户仍可正常提款、还款或平仓。随后Aave解除预防性冻结,强调合约未受损,系统运行正常。
截至周五清晨7点,Elliptic数据显示,已有28.4亿美元被成功冻结,但剩余约33.3亿美元已转化为比特币与以太坊等非中心化资产,发行方无权干预。此类资产一旦流转至匿名地址,追踪难度极大。
尽管币安承诺动用用户安全资产基金(SAFU)及公司自有资金弥补全部损失,并称“已为用户追回被盗资产”,但追缴过程仍面临技术与法律双重挑战。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。