
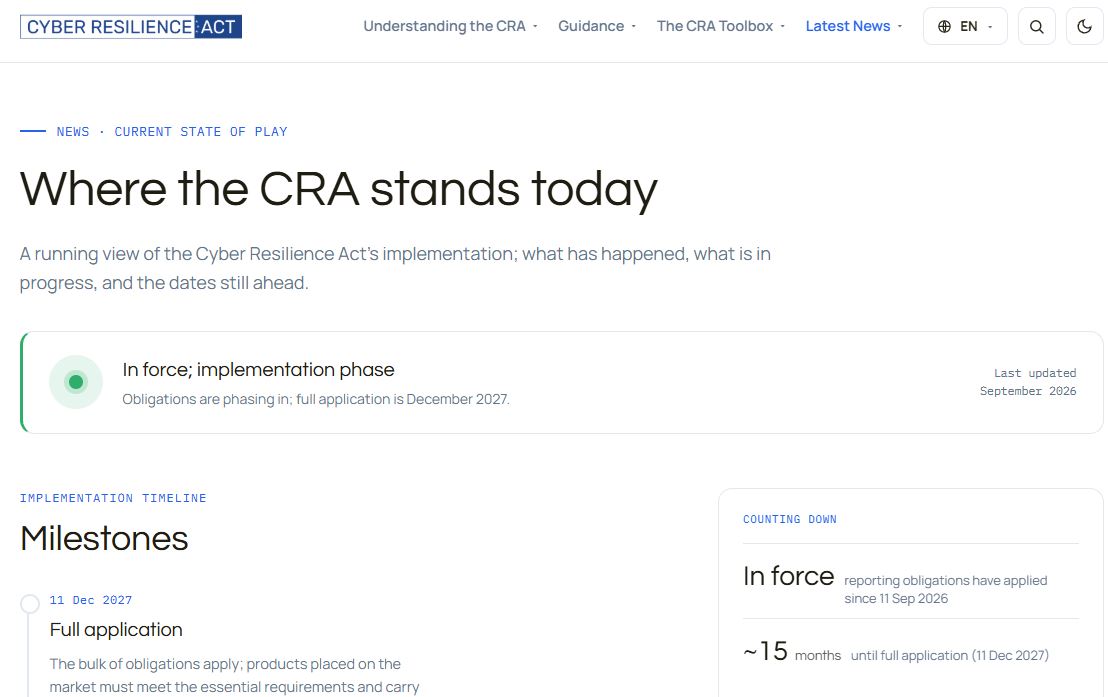
摘要:2026年9月11日,欧盟《网络弹性法案》正式实施,要求商用连接型加密钱包在发现被利用的漏洞后24小时内向欧洲网络安全局通报。这一里程碑式举措标志着加密产品安全监管进入新阶段。
币圈界报道:
欧盟加密钱包安全新规启动:24小时内通报漏洞成强制义务
2026年9月11日起,欧盟《网络弹性法案》对加密钱包领域产生实质性约束力。根据该法规,符合条件的商用硬件及软件钱包制造商,在确认存在正在被利用的安全缺陷或重大事件时,必须在24小时内完成初步预警。
合规范围覆盖连接型钱包,商业分发是关键门槛
该法案并非专为加密资产设计,而是一项跨领域的通用产品安全规则。只要产品具备与外部设备或网络的数据交互能力,并面向欧盟市场进行商业供应,即可能被纳入监管范畴。包括可下载的钱包应用和连接型硬件设备均在列。
目前尚无官方公布的涵盖品牌清单,是否受管取决于产品的连接性、分发模式及是否存在豁免条款。开源项目若由企业主导分发,仍可能触发制造商责任。
严重事件披露时限严格,首次申报不得拖延
一旦识别出正在被实际攻击的漏洞或发生重大安全事件,制造商必须立即启动报告程序,最迟不得超过24小时提交首次预警。报告需明确受影响的成员国,如涉及恶意行为,还需标注相关风险判断。
后续72小时内须提交详细说明,包含漏洞特征、攻击方式及已采取的缓解措施。对于高危事件,还需提供事件经过描述、初步评估结果以及用户通知方案。
统一平台对接:通过ENISA门户集中上报
所有报告必须经由欧盟网络安全局(ENISA)运营的“单一报告平台”提交。该系统将自动转发信息至各成员国应急响应团队,并支持跨国家间的数据共享与协同处置。
此举旨在提升监管效率,避免多头报送带来的信息碎片化问题,确保关键安全事件能快速响应。
旧有产品亦受约束,非货币化软件不自动免责
值得注意的是,该报告义务不仅适用于2026年9月后推出的新产品,也涵盖此前已在欧盟市场销售的合格钱包。这意味着已有用户设备也可能面临追溯性合规压力。
尽管个人开发者或非盈利性质的开源项目不受同等约束,但由企业负责发布的开源钱包,其管理方同样需履行报告义务,且起始时间为2027年12月。
全面合规将于2027年底全面铺开
9月11日仅为快速通报机制的开启节点。更深层的产品安全要求——如“设计即安全”原则、全生命周期管理义务以及强制性的CE认证——将在2027年12月11日正式生效。
在此之前,预计2026年10月与12月还将发布两轮技术标准指南,进一步细化执行路径。
当前阶段已是实质监管起点,而非象征性信号
虽然用户短期内不会看到带有CE标志的钱包或普遍推行的设计强制规范,但针对严重漏洞的即时披露机制已全面运行。这对钱包开发商而言意味着更高的透明度与问责压力。
此次事件应被视为《网络弹性法案》在加密领域的首个真实执行节点,标志着行业从自我监管迈向制度化监管的关键转折。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。