
摘要:安全研究机构Malwarebytes揭露一起针对iPhone用户的新型网络钓鱼攻击,伪装成‘iPhone Duo’预购页面,以500美元优惠券为饵,利用已修复的DarkSword漏洞窃取加密资产与个人数据。
币圈界报道:
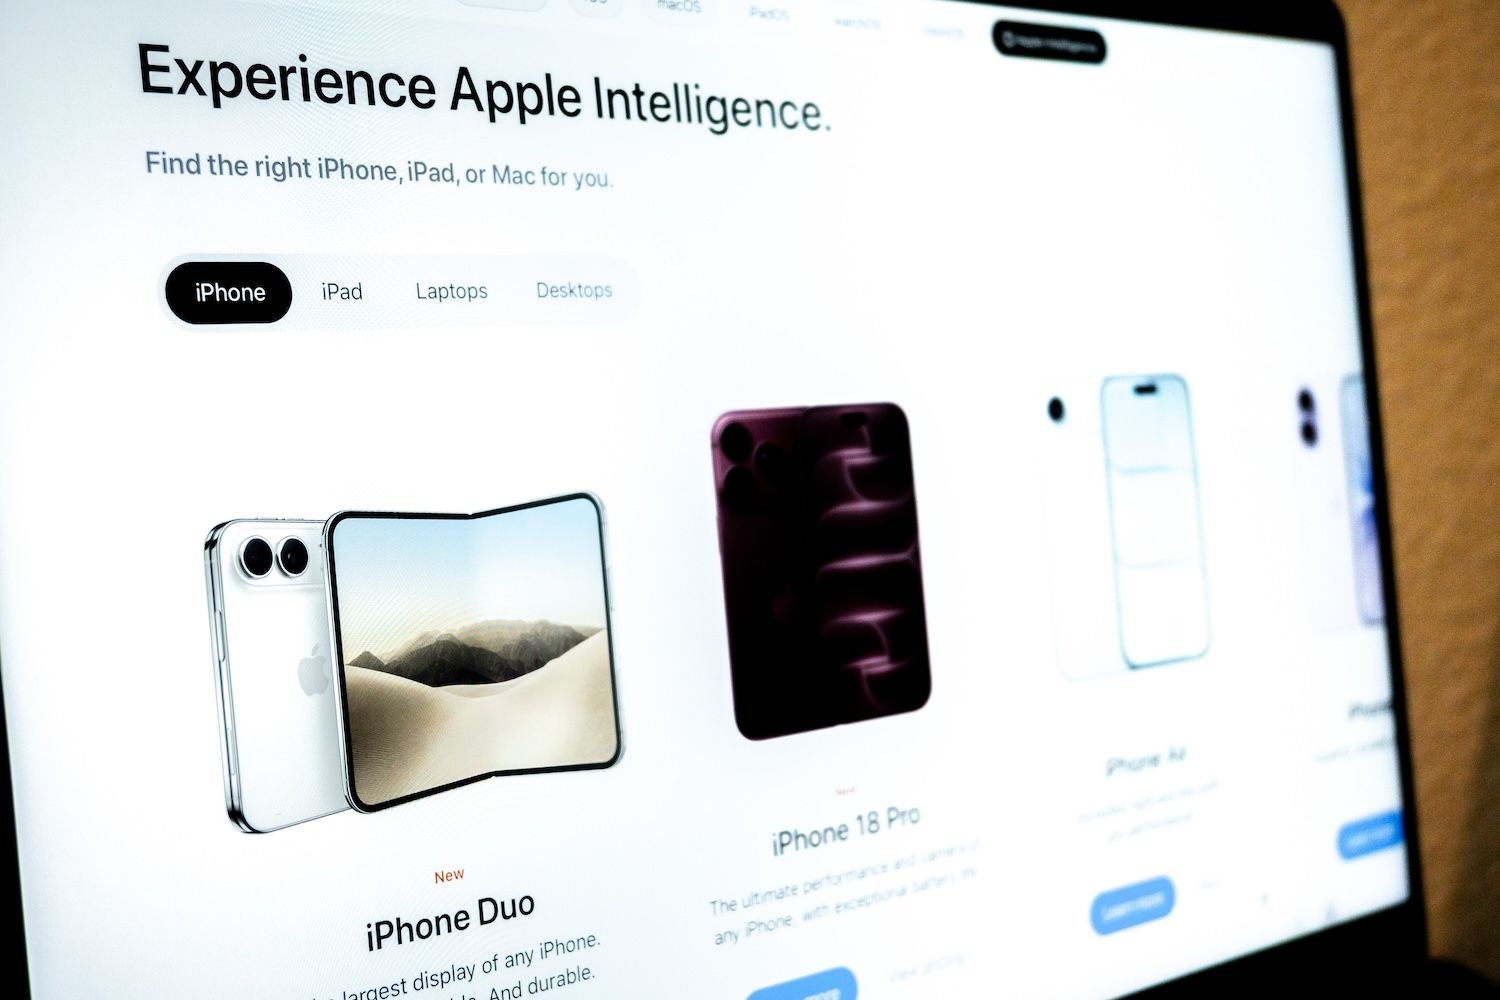
仿冒预购页暗藏玄机:500美元优惠券引诱设备遭劫
当运行存在漏洞的iOS设备访问该伪造页面时,攻击脚本即刻触发,无需用户提交任何信息。其设计目标直指加密钱包、钥匙串凭证、备忘录及其他敏感资料,形成隐蔽的数据外泄通道。
虚假促销页面曝光:苹果官方未发布“iPhone Duo”
Malwarebytes团队在追踪与传闻中“iPhone Duo”发布相关的欺诈行为时,发现一个高度仿制苹果风格的恶意网站。该调查成果于9月29日公布,迅速引发科技媒体关注。
页面宣称提供价值500美元的“授权合作专属”优惠券及AppleCare+服务,但官方并未开启此类预购活动,实际开放时间定于10月16日。此外,其展示的设备规格与配色方案均偏离苹果官方产品线,且多项政策链接失效。
攻击链自动激活:漏洞探测早于用户交互
更令人担忧的是,恶意程序在用户尚未输入任何信息前便已启动。该页面借助泄露的“DarkSword”攻击链,主动检测设备是否存在未修补的安全缺陷,并随即部署额外载荷,用于提取系统内存储的备忘录内容、钥匙串信息及应用数据。
多钱包同步渗透:加密资产面临双重威胁
该恶意代码具备识别多种主流加密钱包的能力,包括MetaMask、Phantom、Trust Wallet、Coinbase Wallet、Exodus和Tonkeeper。一旦成功建立连接,将尝试上传钱包文件、登录凭证及缩略图等关键信息。
分析显示,其窃取范围还涵盖短信记录、联系人、通话历史、语音信箱、电子邮件、日历条目以及缓存数据。同时,代码具备远程通信功能,可接收来自控制端的进一步指令。
尽管研究人员已解析出完整攻击逻辑,但未在真实设备上执行测试,也未观测到实际数据外传。因此,当前结论基于技术结构推演,而非确证的入侵事件。
Google曾在2026年3月公开披露“DarkSword”系列漏洞,苹果随即在同月发布补丁。当时评估指出约有2.7亿台设备处于风险之中。然而,据Malwarebytes最新研判,此数字已过时,具体受影响设备数量仍待确认。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。