
摘要:Ledger硬件钱包供应链遭恶意入侵事件持续升级,攻击范围已从东南亚蔓延至欧洲。黑客在Nano X设备中植入带LTE功能的间谍芯片,窃取助记词并盗取超1亿美元资产。专家警告用户立即转移资金。
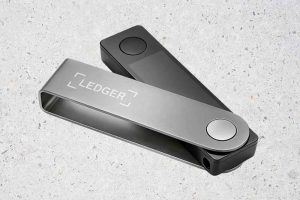
币圈界报道:
Ledger供应链污染事件扩散至欧洲,跨境流通成现实
原被认为局限于东南亚的Ledger硬件劫持事件,现已确认波及欧洲市场。加密分析师Fto(@ftosol)在X平台披露,曾在马来西亚经销商CryptoBilis销售的被篡改设备,如今已在多个欧洲零售商处现身。
跨境传播加剧:恶意设备跨越国界流入市场
Fto指出,携带隐蔽LTE通信模块的改装设备已开始跨国流动,表明此次攻击已非区域性问题。他强调,等待美国官方回应将带来不可挽回的风险,并呼吁所有持有者即刻采取行动保护资产。
攻击源头锁定:授权经销商成为突破口
攻击始于负责马来西亚、印度尼西亚和菲律宾市场的授权经销商CryptoBilis。黑客在设备交付前对Ledger Nano X进行物理改造,在屏幕下方嵌入微型附加电路板。该板集成有独立的LTE调制解调器与eSIM卡。
当用户初始化设备时,24个助记词会短暂显示于屏幕。此时,植入的硬件会实时截获这些信息,并通过移动网络远程传输。由于主加密芯片未被更改,设备仍可通过Ledger官方真伪验证,仅外部附加组件构成威胁。
链上损失追踪:六条公链共被盗逾一亿美元
区块链情报机构Bitquery监测到,此次攻击已导致超过320个钱包受损,涉及TRON、Bitcoin、Ethereum、BNB Chain、Polygon和Solana等六大主流链。当前累计被盗金额突破1亿美元,且仍在持续上升。
供应链信任崩塌:污染已无法隔离
Fto公开了一张拆解后的设备照片,清晰展示出本不应存在的第二块电路板。他断言,供应链已全面失守,受感染设备正在跨境流通,恢复信任几乎不可能。
社区质疑:安全验证机制形同虚设
部分用户指出,尽管原始安全芯片真实无误,但只有物理拆机才能发现异常。这意味着常规的“正品检查”流程完全无法识别此类攻击,极大削弱了硬件钱包的安全可信度。
另有观察者批评Ledger过度依赖营销宣传,其庞大的品牌影响力可能掩盖此次事件的严重性,使公众关注度滞后于实际风险。
紧急应对建议:立即迁移资产为首要任务
Fto明确表示,所有持有者应立即停止使用受影响设备,并将数字资产转移至其他安全渠道。尽管硬件钱包长期被视为最可靠的存储方式,但本次事件彻底动摇了其信任基础。他认为,这一丑闻将对Ledger的品牌声誉造成长期打击,难以修复。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。