
摘要:以太坊开发团队已合并针对Glamsterdam升级的共识修复,解决因密钥共享导致验证者存款被错误记入构建者账户的问题,确保质押资金安全与系统可审计性。
币圈界报道:
以太坊修复分叉级存款路由漏洞,强化验证者资金隔离机制
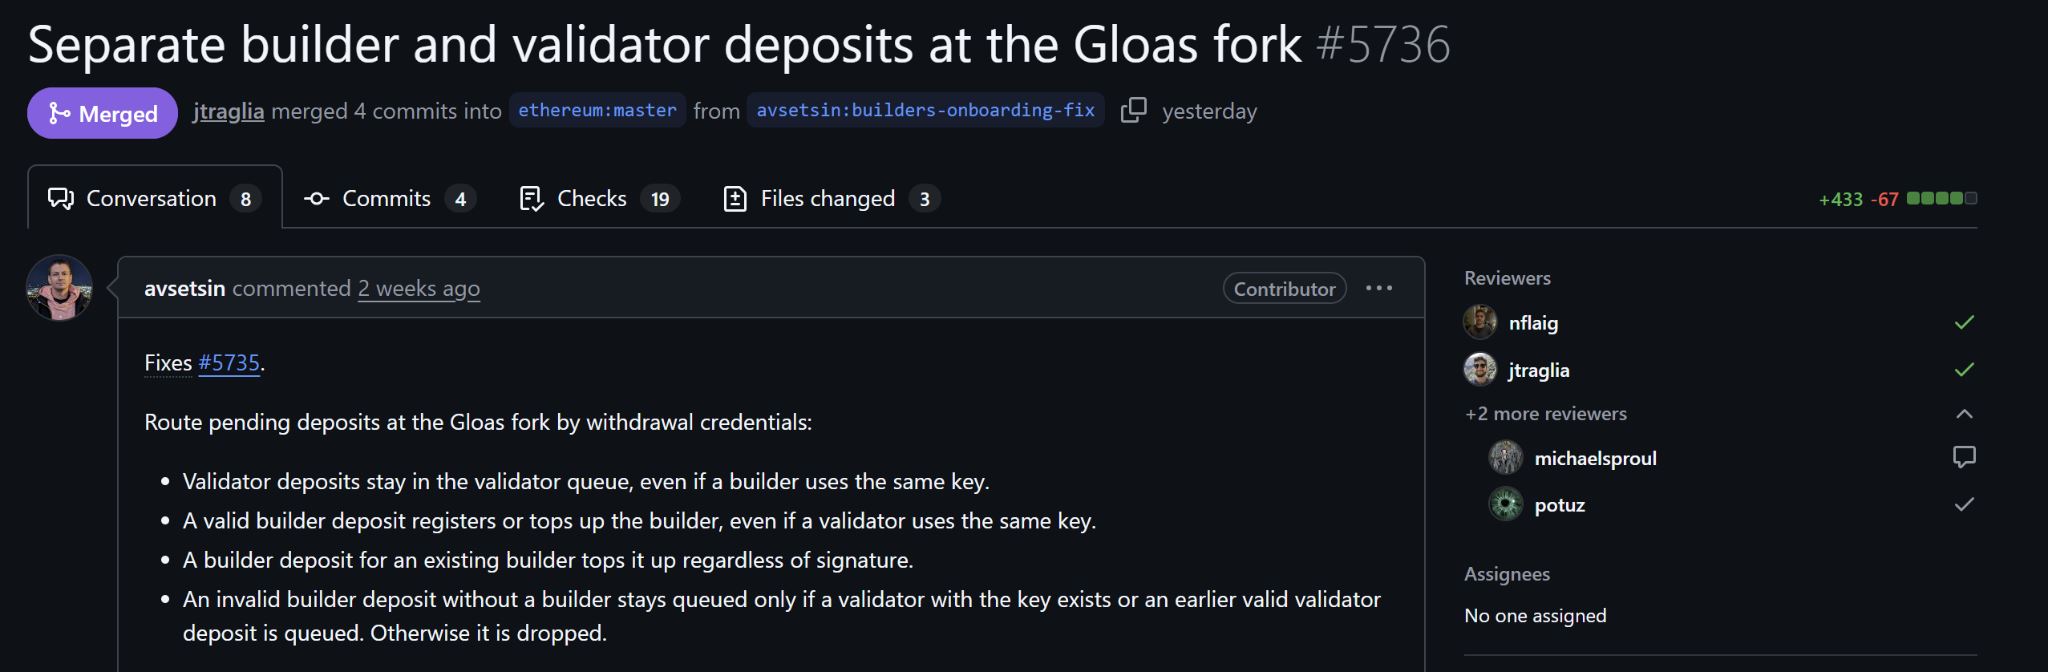
以太坊核心开发团队于周一完成对共识规范的一项关键更新,通过引入提款凭证机制,实现对Glamsterdam分叉中待处理存款的精准路由。该变更有效阻止了因构建者与验证者共用密钥而引发的资金归属错误,避免一方资助的验证者存款被误记至另一方控制的区块构建者名下。
漏洞成因与潜在影响分析
在未修复状态下,若同一公钥下的构建者存款与验证者存款同时处于待处理状态,系统将默认将其全部归入构建者账户,无论其实际出资方是谁。这一设计缺陷可能使运营商利用质押协议注入的ETH资金,绕过正常审计流程完成非法提取。
据10月12日提交的漏洞报告,当两个关联但来源不同的存款在同一分叉窗口内排队时,系统无法区分其用途,从而造成会计记录失真,甚至可能导致资金永久锁定或协议恢复路径受阻。
修复方案的技术实现与审查过程
新提交的拉取请求(#5736)明确要求依据提款凭证判断存款性质:即使使用相同密钥,验证者存款仍保留在独立队列中,仅构建者存款用于注册或补充构建者额度。此举实现了资金用途与账户控制权的逻辑分离。
该提案最初因客户端支持不足于10月19日暂停,经新增测试覆盖后于10月23日重启,并在多方审查确认无明显攻击面后最终合并。一位审查员指出:“尽管当前未发现可利用路径,但不能排除未来出现变体攻击的可能。”他同时强调,分叉前有充足时间评估变更影响。
此次修复是在Hoodi测试网延期背景下推进的,且已于本月早些时候在Sepolia测试网部署。目前Lodestar客户端团队正同步推进共识层实施工作,为正式上线做准备。
声明:本站所有文章内容,均为采集网络资源,不代表本站观点及立场,不构成任何投资建议!如若内容侵犯了原著者的合法权益,可联系本站删除。